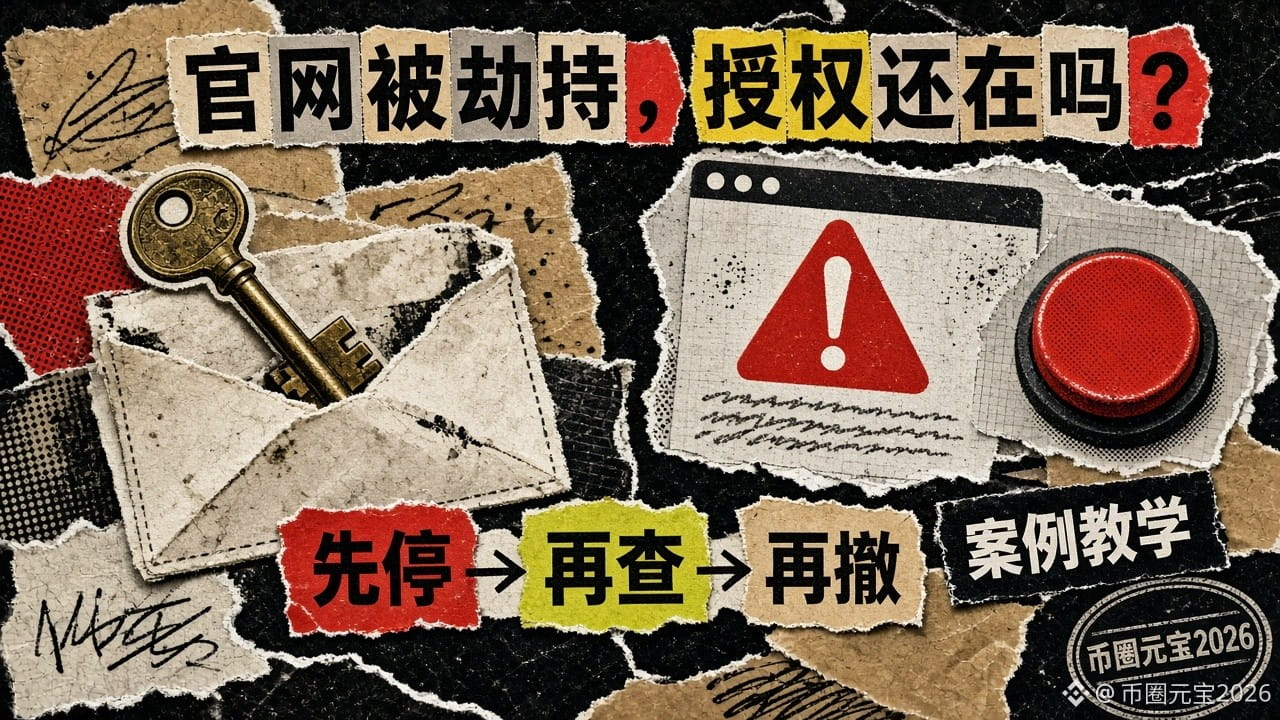
公式サイトが乗っ取られた。昨日承認したアクセス権はまだ有効?
クロスチェーンブリッジのAcross公式発表によると、11月10日、攻撃者はドメイン登録業者に対するソーシャルエンジニアリング攻撃を通じてドメインの管理権を奪い、公式サイトが一時フィッシングサイトになりました。現在はドメインを取り戻し、サービスも復旧しています。サードパーティの連携機能やAPIの利用者への影響はなく、当時公式サイトにアクセスして影響を受けたユーザーには補償すると公式は発表しています。
仮の例:Aさんはその夜、あるクロスチェーンサイトでウォレットを接続し、ついでに「無制限の承認」をクリックしました。ウォレットには2000 USDT(仮の金額)が入っています。翌日になって初めて警告に気づきました。
間違った対応:「ページが閉じたなら、もう大丈夫」と思い込むこと。承認はブロックチェーン上に記録されます。サイトが閉鎖されても、渡してしまった「予備の鍵」は引き続き使えてしまいます。
正しい手順:
1. まず停止:そのサイトを二度と開かず、新たな署名もしない
2. 次に確認:ブロックエクスプローラーの承認チェック機能を使い、自分のアドレスがどの承認を与えたか確認する
3. そして取り消す:覚えのない承認や当日新たに与えた承認はすべて取り消す(少額の手数料が必要)。資産が多い場合は新しいアドレスに移す
事前に見直すこと:無制限の承認をデフォルトで選ばず、必要な分だけ承認する。大口資産用のウォレットと日常の取引用ウォレットは分ける。
また、公式が先にDMでシードフレーズを尋ねることはありません。コメント欄で向こうから連絡してくる「サポート」は、すべて詐欺師だと思ってください。
クロスチェーンブリッジのAcross公式発表によると、11月10日、攻撃者はドメイン登録業者に対するソーシャルエンジニアリング攻撃を通じてドメインの管理権を奪い、公式サイトが一時フィッシングサイトになりました。現在はドメインを取り戻し、サービスも復旧しています。サードパーティの連携機能やAPIの利用者への影響はなく、当時公式サイトにアクセスして影響を受けたユーザーには補償すると公式は発表しています。
仮の例:Aさんはその夜、あるクロスチェーンサイトでウォレットを接続し、ついでに「無制限の承認」をクリックしました。ウォレットには2000 USDT(仮の金額)が入っています。翌日になって初めて警告に気づきました。
間違った対応:「ページが閉じたなら、もう大丈夫」と思い込むこと。承認はブロックチェーン上に記録されます。サイトが閉鎖されても、渡してしまった「予備の鍵」は引き続き使えてしまいます。
正しい手順:
1. まず停止:そのサイトを二度と開かず、新たな署名もしない
2. 次に確認:ブロックエクスプローラーの承認チェック機能を使い、自分のアドレスがどの承認を与えたか確認する
3. そして取り消す:覚えのない承認や当日新たに与えた承認はすべて取り消す(少額の手数料が必要)。資産が多い場合は新しいアドレスに移す
事前に見直すこと:無制限の承認をデフォルトで選ばず、必要な分だけ承認する。大口資産用のウォレットと日常の取引用ウォレットは分ける。
また、公式が先にDMでシードフレーズを尋ねることはありません。コメント欄で向こうから連絡してくる「サポート」は、すべて詐欺師だと思ってください。