CZの原文:SignalPlusを使ったことがある人は、今すぐAPIキーをすべて取り消してください。
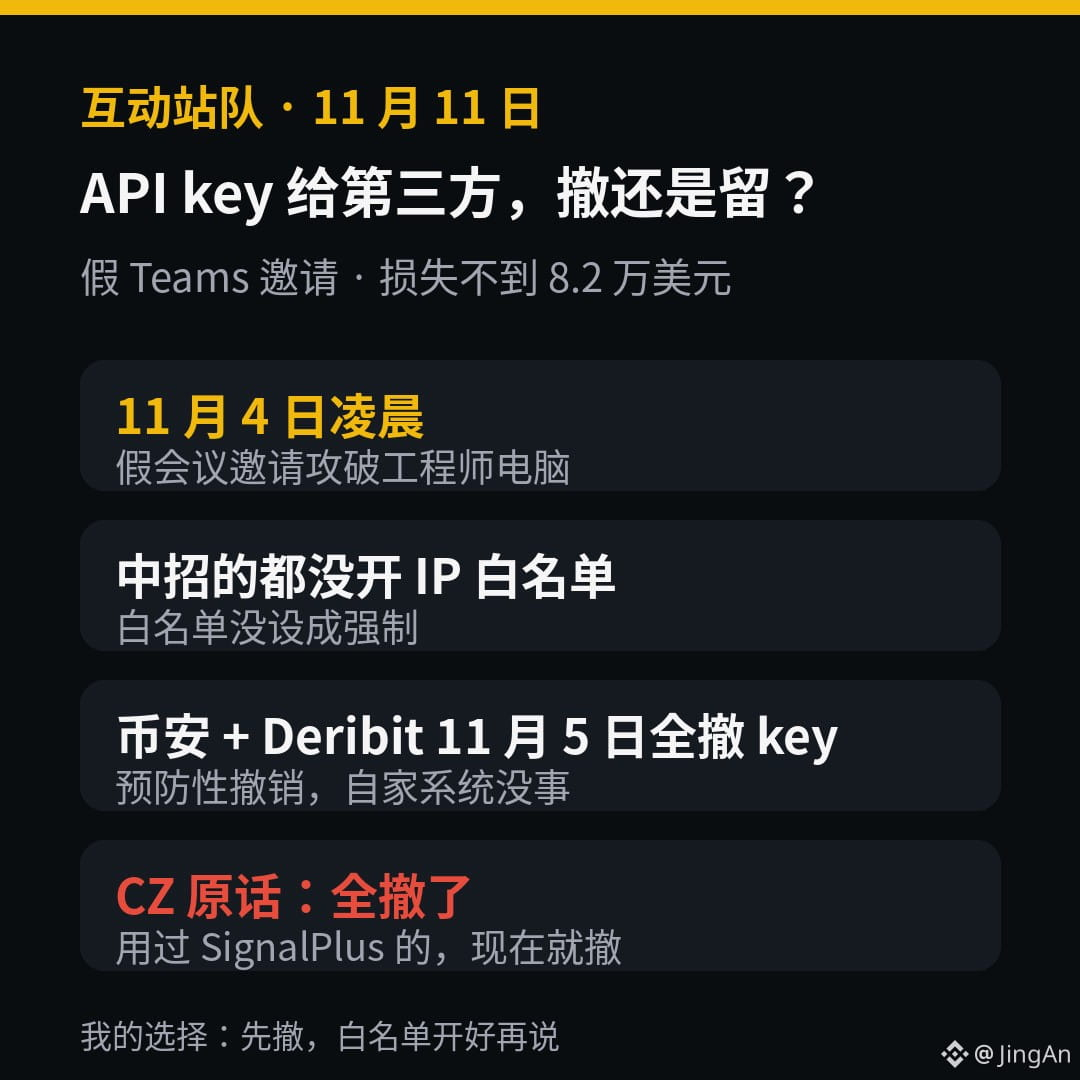
11月4日未明、攻撃者がSignalPlusの取引先企業のTelegramアカウントを乗っ取りました。
知人になりすまし、エンジニアに偽のTeams会議招待を送りました。
エンジニアのPCが感染すると、社内ネットワークに侵入されました。
被害額は8万2,000ドル未満で、SignalPlusは全額補償すると発表しました。
Binance($BNB )とDeribitは11月5日、予防措置としてSignalPlusのキーをすべて取り消しました。
重要なのは、被害に遭ったアカウントはすべてIPホワイトリストを有効にしていなかったことです。
SignalPlusも、ホワイトリストを必須にしていなかったと認めています。
取り消す場合:
キーを取り消すと、ボットも、コピートレードも、チャート閲覧もすべて止まります。
残す場合:
ツールはそのまま使えますが、次にあなたが使っているサービスが標的になれば、あなたのキーも盗まれたものの中に含まれるかもしれません。
Binanceの提案は3つだけです。取引所でポジションと未約定注文を直接確認すること、SignalPlusが解決したと発表してから再接続すること、キーを設定する際は必ずIPホワイトリストを有効にすること。
私は取り消します——まずキーを取り消して、ホワイトリストを有効にしてから考えます。
あなたはどちらですか?取り消す、それとも残す?
#APIセキュリティ
11月4日未明、攻撃者がSignalPlusの取引先企業のTelegramアカウントを乗っ取りました。
知人になりすまし、エンジニアに偽のTeams会議招待を送りました。
エンジニアのPCが感染すると、社内ネットワークに侵入されました。
被害額は8万2,000ドル未満で、SignalPlusは全額補償すると発表しました。
Binance($BNB )とDeribitは11月5日、予防措置としてSignalPlusのキーをすべて取り消しました。
重要なのは、被害に遭ったアカウントはすべてIPホワイトリストを有効にしていなかったことです。
SignalPlusも、ホワイトリストを必須にしていなかったと認めています。
取り消す場合:
キーを取り消すと、ボットも、コピートレードも、チャート閲覧もすべて止まります。
残す場合:
ツールはそのまま使えますが、次にあなたが使っているサービスが標的になれば、あなたのキーも盗まれたものの中に含まれるかもしれません。
Binanceの提案は3つだけです。取引所でポジションと未約定注文を直接確認すること、SignalPlusが解決したと発表してから再接続すること、キーを設定する際は必ずIPホワイトリストを有効にすること。
私は取り消します——まずキーを取り消して、ホワイトリストを有効にしてから考えます。
あなたはどちらですか?取り消す、それとも残す?
#APIセキュリティ