
Across Protocol、ハイジャック攻撃後にドメインを奪還
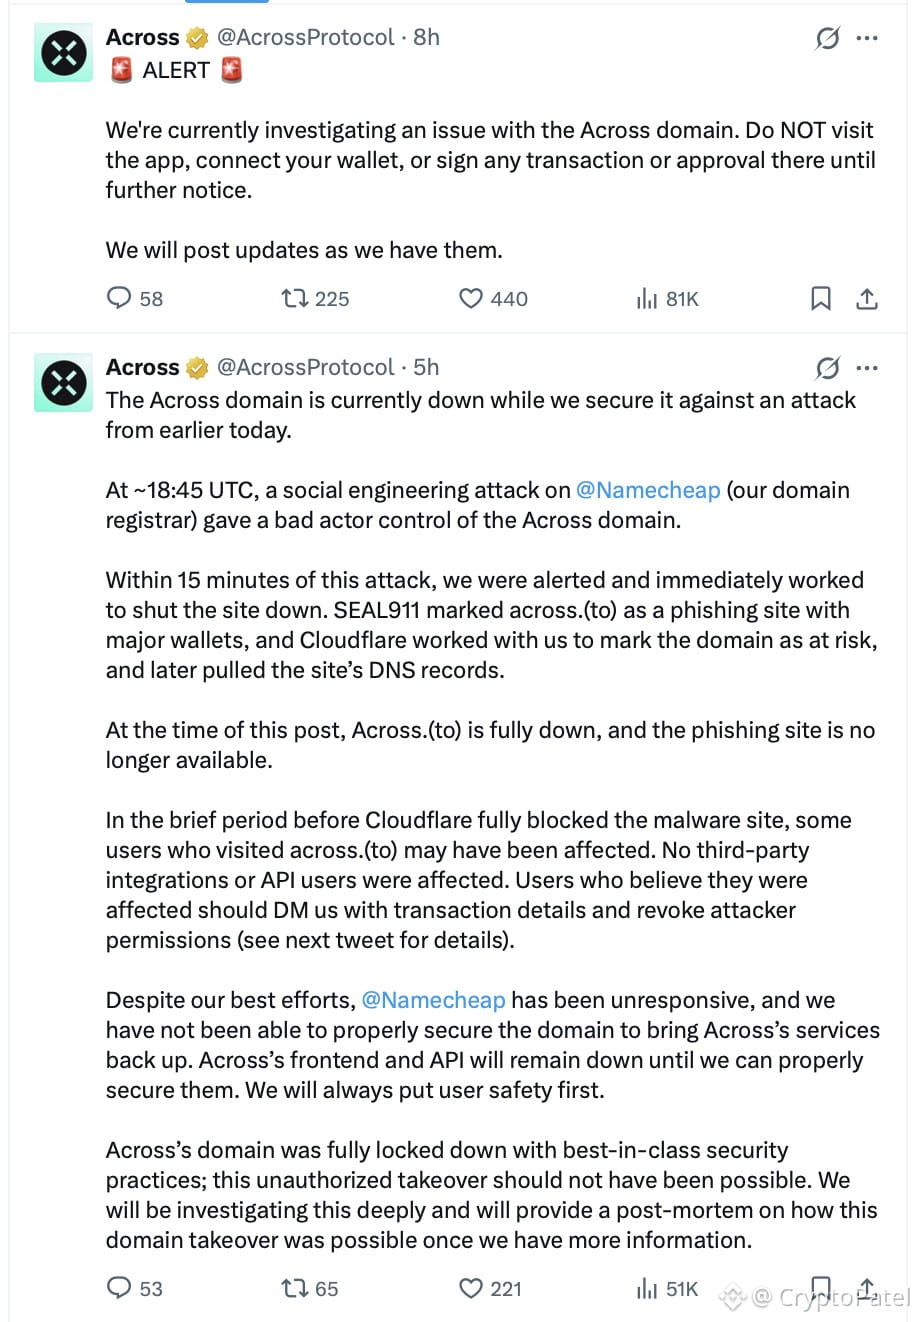
Across Protocolは、ドメイン登録業者Namecheapを標的としたソーシャルエンジニアリング攻撃を受けた後、「across.to」の管理権を取り戻しました。
攻撃者は一時的に公式ドメインを乗っ取り、ユーザーが悪意のあるフロントエンドにアクセスする可能性がありました。Acrossは迅速にサービスを停止し、SEAL911およびCloudflareと連携して脅威の封じ込めに取り組みました。
現在、すべてのシステムが稼働しており、チームは影響を受けたユーザーに全額補償することを約束しています。
スマートコントラクトのセキュリティだけでは不十分です。ドメイン、DNS、フロントエンド、インフラも、DeFiのセキュリティにとって同じくらい重要な要素です。
約29万4,000ドルと報告されている損失は、まだ確認されていません。
Across Protocolは、ドメイン登録業者Namecheapを標的としたソーシャルエンジニアリング攻撃を受けた後、「across.to」の管理権を取り戻しました。
攻撃者は一時的に公式ドメインを乗っ取り、ユーザーが悪意のあるフロントエンドにアクセスする可能性がありました。Acrossは迅速にサービスを停止し、SEAL911およびCloudflareと連携して脅威の封じ込めに取り組みました。
現在、すべてのシステムが稼働しており、チームは影響を受けたユーザーに全額補償することを約束しています。
スマートコントラクトのセキュリティだけでは不十分です。ドメイン、DNS、フロントエンド、インフラも、DeFiのセキュリティにとって同じくらい重要な要素です。
約29万4,000ドルと報告されている損失は、まだ確認されていません。