
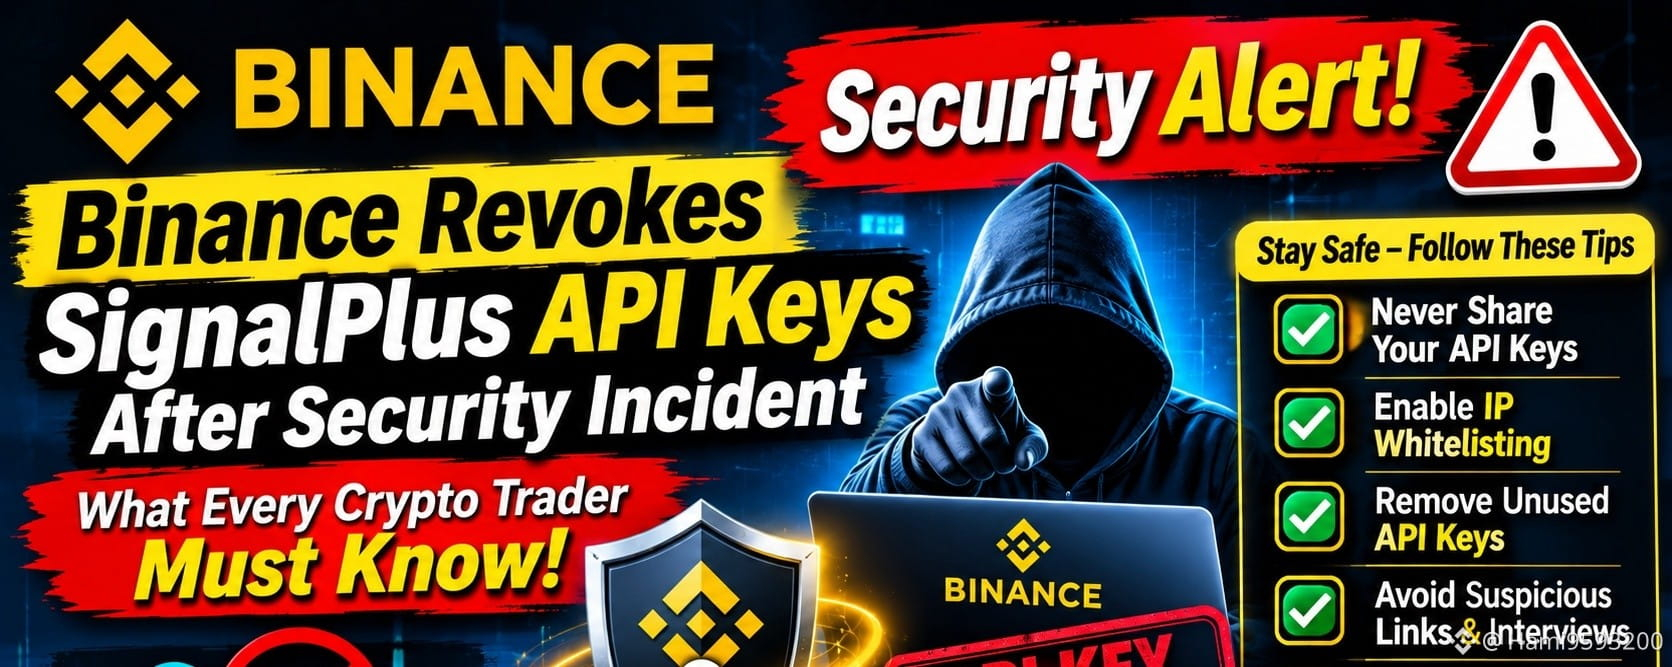
🚨 セキュリティインシデントを受け、BINANCEがSIGNALPLUSのAPIキーを無効化:すべての暗号資産トレーダーが知っておくべきこと
暗号資産セキュリティ警報 | 2026年11月10日
暗号資産業界に、また重要なサイバーセキュリティ警告が発せられました。今回は、セキュリティインシデントを受けてBinanceとDeribitが直ちに保護措置を講じたことから、サードパーティの取引プラットフォームであるSignalPlusに注目が集まっています。
2026年11月5日、Binanceは、SignalPlusがセキュリティ上の問題の可能性を報告したことを受け、同プラットフォームに関連するすべてのAPIキーを予防措置として無効化したと発表しました。Binanceは、自社システムに影響はなく、顧客資金も安全であると強調しました。
今回のインシデントはBinance自体のシステムへの侵入ではありませんでしたが、多くの暗号資産トレーダーが見落としがちな重大なセキュリティリスク、つまり取引所アカウントに接続されたサードパーティ製アプリケーションの危険性を浮き彫りにしました。
🔍 1. 実際に何が起きたのか?
SignalPlusのインシデント報告によると、攻撃はサードパーティの技術ベンダーの担当者が使用するTelegramアカウントの侵害から始まりました。
攻撃者はその担当者になりすまし、偽のMicrosoft Teams会議への招待を使ってSignalPlusのエンジニアに接触したと報じられています。
残念ながら、このソーシャルエンジニアリング攻撃によってエンジニアのコンピューターが侵害されました。
その後、攻撃者はエンジニアのアクセス権限を利用して、同社の内部ネットワークを標的にしました。SignalPlusは11月4日に不審な活動を検知し、侵入を封じ込めたと発表しました。
同社は損失額が82,000ドル未満だったと報告し、影響を受けたユーザーへの補償を約束しました。
SignalPlusはまた、セキュリティの見直しと追加の保護策の導入を進める間、一時的にサービスを停止しました。
🛡️ 2. BinanceはなぜAPIキーを削除したのか?
Binanceは予防措置として、SignalPlusに関連するすべてのAPIキーを削除しました。
この措置は、サードパーティのプラットフォームがこれらの認証情報を使って、接続済みのBinanceアカウントへのアクセスを続けるのを防ぐためのものでした。
Binanceは影響を受けたユーザーに対し、次の対応も推奨しました。
Binanceアカウントに直接ログインする。
未約定の注文と取引ポジションを確認する。
SignalPlusが問題の解決を確認するまで、APIキーを再接続しない。
API接続を使用する際は、IPホワイトリストを有効にする。
DeribitもSignalPlusに接続されたAPIキーを削除し、自社のシステムやデータに影響があった兆候はないと報告しました。
🔐 3. APIキーを理解する:見えにくいセキュリティリスク
API(アプリケーション・プログラミング・インターフェース)キーを使うと、外部アプリケーションが暗号資産取引所のアカウントと通信できます。
トレーダーがAPI接続を利用する主な用途は次のとおりです。
自動取引ボット。
ポートフォリオ管理。
市場分析ツール。
取引戦略の自動化。
アカウントの監視。
しかし、APIキーが漏洩、窃取されたり、安全でない方法で保管されたりすると、危険なものになり得ます。
付与された権限によっては、攻撃者が不正な取引を実行したり、アカウント情報にアクセスしたりする可能性があります。
出金権限が無効になっていても、取引権限が侵害されれば、依然として大きな金銭的リスクが生じる可能性があります。
だからこそ、トレーダーはAPIキーを一般的なパスワードと同じように扱ってはなりません。
⚠️ 4. 暗号資産トレーダーが知っておくべき5つの重要なセキュリティ対策
暗号資産の投資家やトレーダーは、次の基本的なセキュリティ対策を実践しましょう。
1. APIシークレットキーを絶対に共有しない
API認証情報は非公開にしてください。知らない相手や不審なウェブサイトに絶対に送らないでください。
2. IPホワイトリストを有効にする
対応している場合は、APIアクセスを許可済みのIPアドレスに制限してください。
3. 使用していないAPIキーを削除する
接続中のアプリケーションを定期的に確認し、不要になったキーはすぐに無効化してください。
4. 不審なミーティングへの招待を避ける
偽の採用面接やTelegramのメッセージ、Microsoft Teamsの招待が、ソーシャルエンジニアリング攻撃に利用されることがあります。
知らないソフトウェアをダウンロードしたり、不審な添付ファイルを開いたりしないでください。
5. 取引履歴を監視する
アカウント履歴、未約定の注文、接続中のアプリケーションを定期的に確認し、不審な動きがないかチェックしてください。
🌍 5. 暗号資産のセキュリティの未来にとって、これは何を意味するのか?
SignalPlusのインシデントは、サイバーセキュリティが暗号資産取引所を守ることだけではないと示しています。
サードパーティの取引プラットフォーム、ソフトウェアプロバイダー、従業員、個々のユーザーも、セキュリティエコシステムを構成する重要な要素です。
1台のデバイスの侵害や1つの認証情報の窃取が、複数の接続サービスにリスクをもたらす可能性があります。
暗号資産業界では、API管理の強化、IP制限の義務化、従業員向けセキュリティ研修、監視体制の改善が不可欠な標準となるべきです。
取引所と外部サービスプロバイダーは協力し、脅威が大きなインシデントに発展する前に特定しなければなりません。
💡 まとめ
暗号資産のセキュリティは、すべての人の責任です。
BinanceがSignalPlusに関連するAPIキーを無効化した判断は、セキュリティ上の問題が疑われる際、予防措置と迅速な情報共有が重要であることを示しています。
トレーダーへの教訓は明快です。アプリケーションに必要以上のアクセス権を与えず、信頼できないプラットフォームにアカウントを接続しないでください。
あなたの暗号資産への投資は、銀行口座と同じように保護されるべきです。
忘れないでください。キーを守り、接続を一つひとつ確認し、クリックする前によく考えましょう。
💬 意見を聞かせてください!
Binanceアカウントでサードパーティ製の取引ボットやAPI接続を利用していますか?
現在、暗号資産における最大のセキュリティ脅威は何だと思いますか?
APIキーの窃取
フィッシングと偽の面接
マルウェアとハッキング
アカウントのセキュリティの弱さ
コメント欄で意見を共有してください!
#BinanceSquare #Binance #CryptoSecurity #API3USDT #BlockchainSecurity