
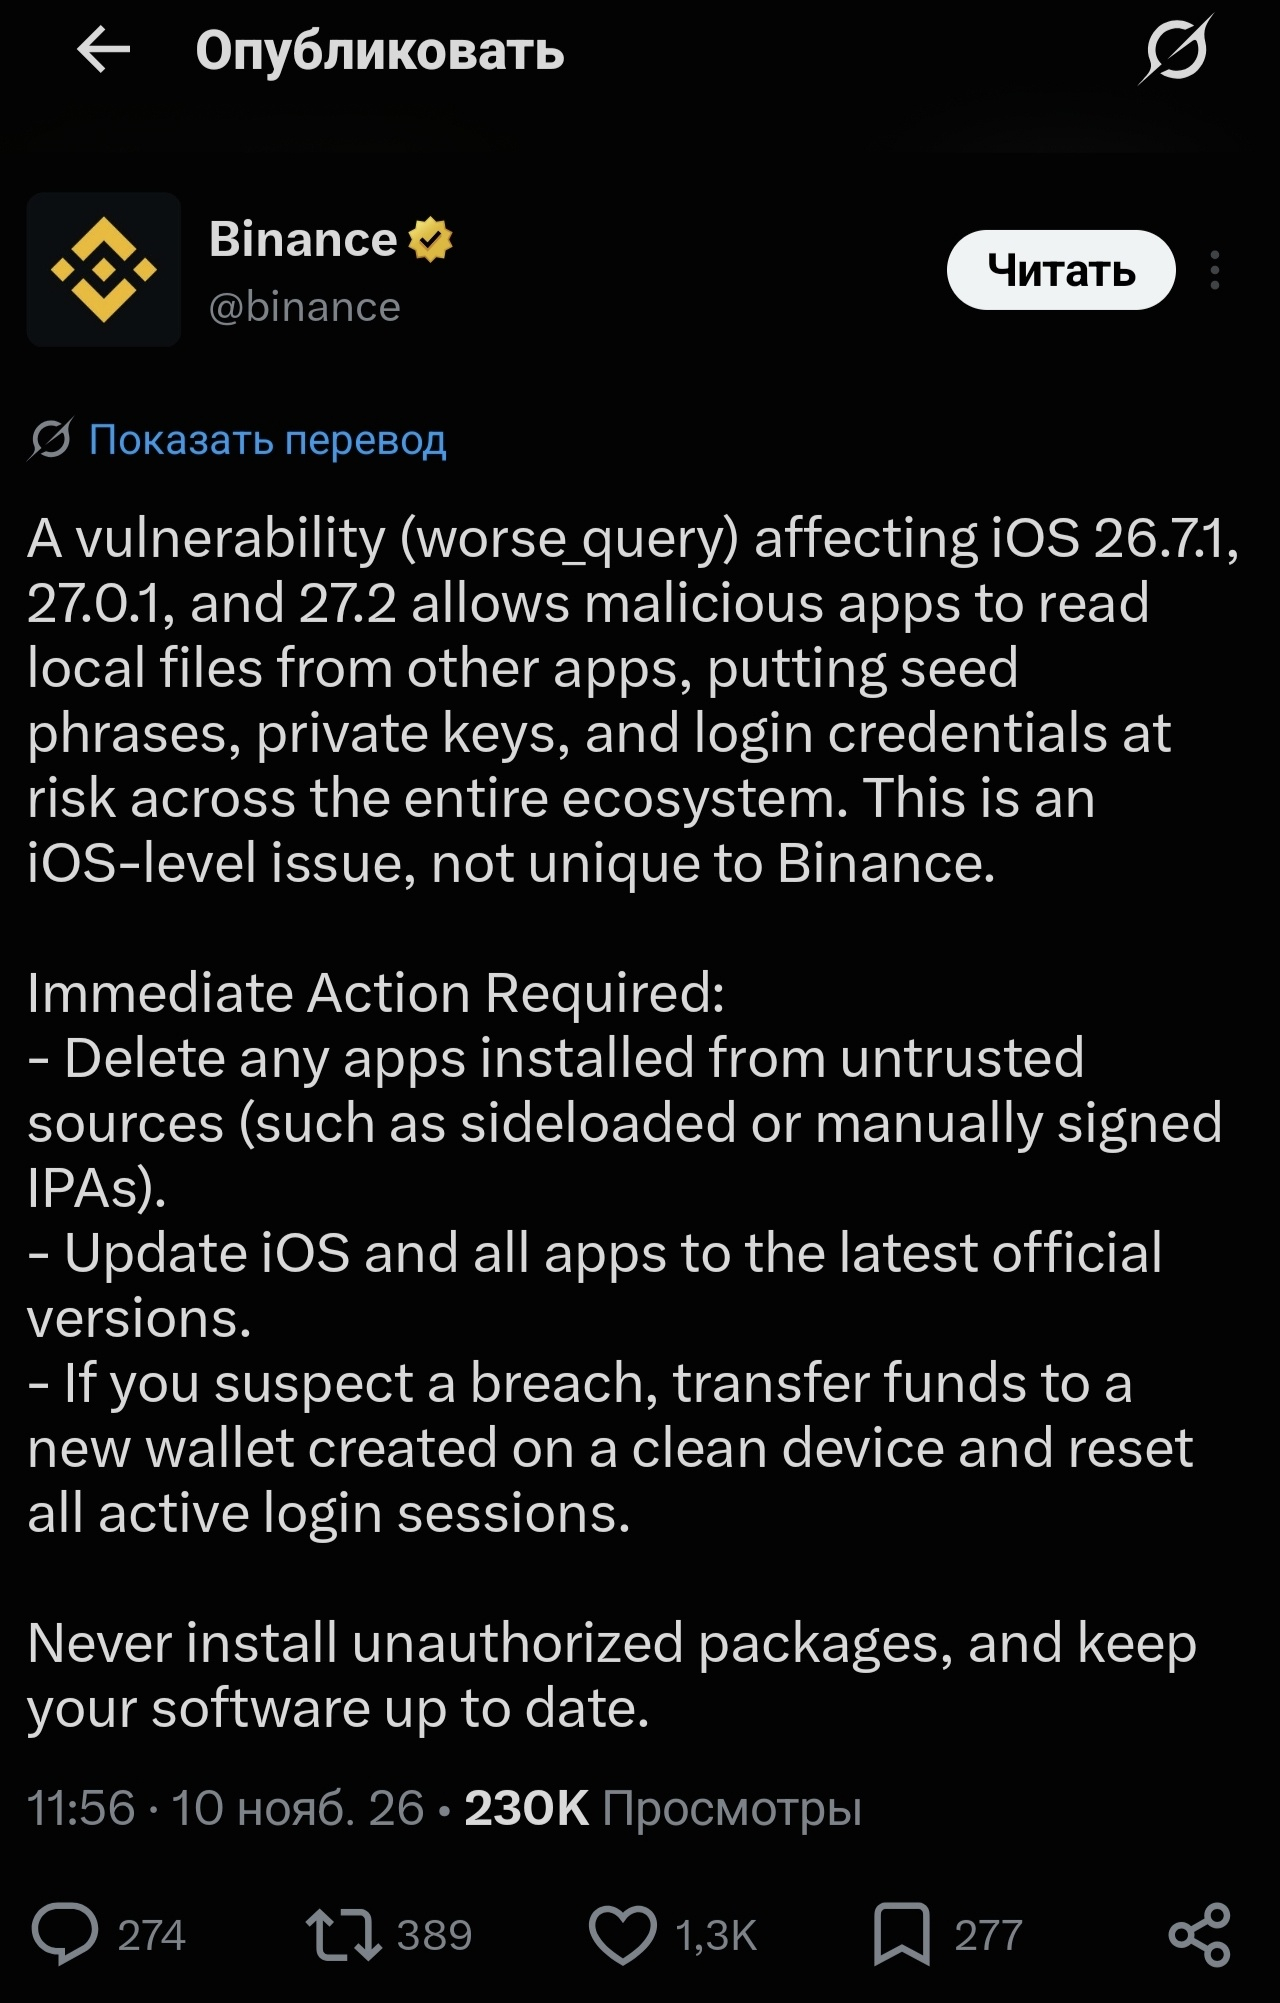
SlowMistのサイバーセキュリティ専門家(特にセキュリティ責任者の23pds)が、この脆弱性の技術的な詳細を確認しました。
問題の要点は何ですか?
これはサンドボックスエスケープ(Sandbox Escape)です。iOSではアプリは互いに隔離されており、他のアプリのフォルダを覗くことはできません。worse_queryというコードネームの脆弱性は、この隔離を破ります。
攻撃の仕組み:デバイスにマルウェアが侵入すると、OSの保護機能を回避し、他のアプリのローカルファイル(コンテナ)を直接読み取る可能性があります。
危険にさらされるもの:ウォレットや暗号資産アプリが、シードフレーズ、秘密鍵、ログイン情報、WebViewのキャッシュを暗号化せずにデバイス上へローカル保存している場合、悪意のあるアプリにコピーされる可能性があります。
重要:自動的にハッキングされるわけではありません
この脆弱性だけで資金が盗まれることはありません。攻撃を成立させるには、ユーザー自身が悪意のあるアプリをインストールする必要があります。多くの場合、非公式のゲームや改造ソフトを装ったアプリ、またはApp Storeを経由せずにサードパーティ製のIPAファイルをインストールする方法(サイドローディング)が使われます。

BNB
675.96
-2.06%