2015年のネットワーク稼働開始以来、休眠状態だった古いEthereumウォレットが、詐欺師による迅速な攻撃をものともせず、460万ドル相当の送金に成功しました。
月曜日に発生したインシデントの詳細:
-伝説の始まり:このウォレットが最初のコインを受け取ったのは、2015年7月のEthereumのジェネシスブロックでした。所有者が0.05 ETHのテスト送金を行うまで、11年以上にわたって動きがありませんでした。
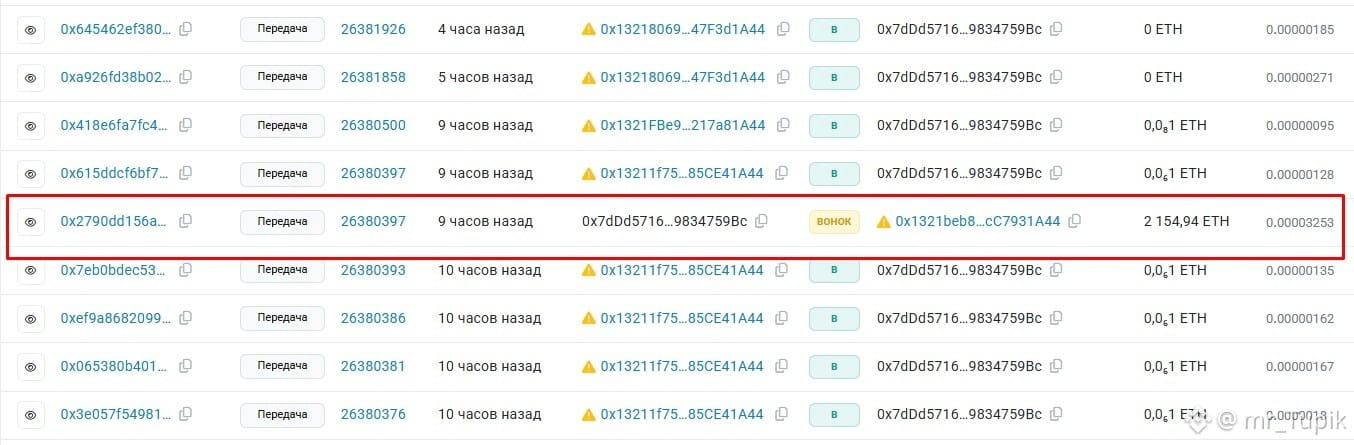
-わずか3分で攻撃:テストからわずか3分後、詐欺師の自動ボットが動きを検知し、「アドレスポイズニング」攻撃を開始しました。
-罠の仕組み:攻撃者は、受取人のウォレットと先頭および末尾の文字が完全に一致する偽のアドレスを作成し、被害者に少額のトランザクションを大量に送りつけました。狙いは、大口送金の際に所有者が取引履歴から似たアドレスをそのままコピーすることでした。
-完璧な警戒:ウォレットの所有者は細心の注意を払い、トランザクションを念入りに確認しました。そしてテストから38分後、全額の2,154.94 ETH(約460万ドル)を正しいアドレスに送金しました。
この種の詐欺は広く行われており、そのためEthereumネットワークはボットによるごく少額のスパム送金であふれています。
月曜日に発生したインシデントの詳細:
-伝説の始まり:このウォレットが最初のコインを受け取ったのは、2015年7月のEthereumのジェネシスブロックでした。所有者が0.05 ETHのテスト送金を行うまで、11年以上にわたって動きがありませんでした。
-わずか3分で攻撃:テストからわずか3分後、詐欺師の自動ボットが動きを検知し、「アドレスポイズニング」攻撃を開始しました。
-罠の仕組み:攻撃者は、受取人のウォレットと先頭および末尾の文字が完全に一致する偽のアドレスを作成し、被害者に少額のトランザクションを大量に送りつけました。狙いは、大口送金の際に所有者が取引履歴から似たアドレスをそのままコピーすることでした。
-完璧な警戒:ウォレットの所有者は細心の注意を払い、トランザクションを念入りに確認しました。そしてテストから38分後、全額の2,154.94 ETH(約460万ドル)を正しいアドレスに送金しました。
この種の詐欺は広く行われており、そのためEthereumネットワークはボットによるごく少額のスパム送金であふれています。