#BinancePick
63億ドルのハッキングがセキュリティをめぐる議論を変えた 🛡️
今朝の注目ニュースは価格ではありません。保護です。
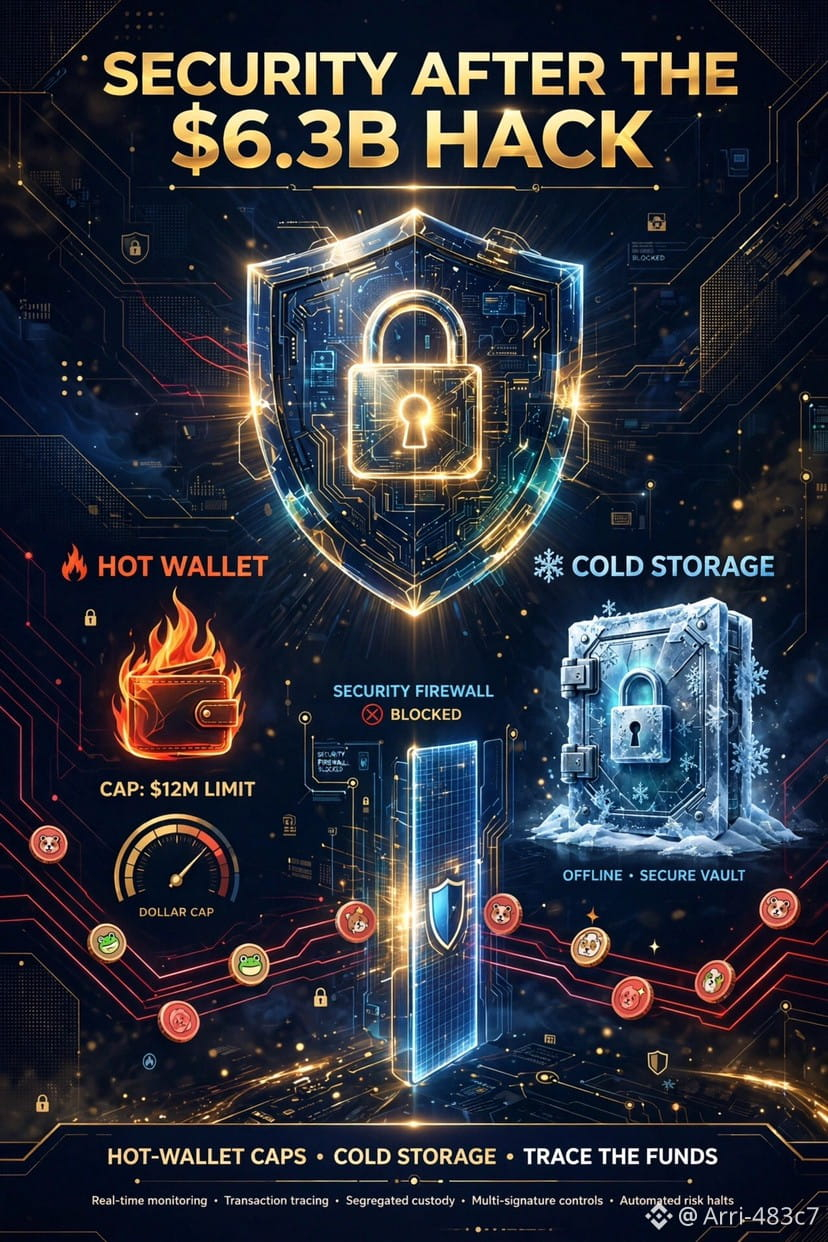
CertiKは現在、取引所に対し、コールドストレージの比率だけに頼るのではなく、ホットウォレットの保有額に明確な上限を設けるよう求めています。ホットウォレットは速くて便利ですが、その利便性が攻撃の入り口にもなります。
一方、Ellipticは11月5日から7日にかけて、NEAR上で新たに作成された6つのミームコインとDEXの流動性プールを利用し、盗まれた約43万ドルがウォレット間を移動した経路を追跡しました。だからこそ、オンチェーン追跡は防止と同じくらい重要なのです。
市場が示したシグナル:Binanceはユーザーの損失を補償すると約束し、1日の純流出額は4億5,800万ドルに減少。アナリストは、影響は限定的だったと述べています。信頼を救ったのは幸運ではありません。準備金、透明性、そして迅速な対応です。
私のセキュリティチェックリスト:
1. 資金の大半はコールドストレージに保管する
2. ホットウォレットの残高は少額にとどめる
3. ハードウェアウォレットと2FAを使う
4. すべてのコントラクト、リンク、トークンを確認する
5. ハッキング後に現れた「新しい」ミームコインを決して追いかけない
価格は回復します。評判も取り戻せます。しかし、盗まれた資金は戻ってきません。
今、あなたが最も大切にしているセキュリティルールは何ですか?
#BinanceSquare #CryptoSecurity #BTC #ETH #CryptoNews
金融アドバイスではありません。教育目的のみです。
63億ドルのハッキングがセキュリティをめぐる議論を変えた 🛡️
今朝の注目ニュースは価格ではありません。保護です。
CertiKは現在、取引所に対し、コールドストレージの比率だけに頼るのではなく、ホットウォレットの保有額に明確な上限を設けるよう求めています。ホットウォレットは速くて便利ですが、その利便性が攻撃の入り口にもなります。
一方、Ellipticは11月5日から7日にかけて、NEAR上で新たに作成された6つのミームコインとDEXの流動性プールを利用し、盗まれた約43万ドルがウォレット間を移動した経路を追跡しました。だからこそ、オンチェーン追跡は防止と同じくらい重要なのです。
市場が示したシグナル:Binanceはユーザーの損失を補償すると約束し、1日の純流出額は4億5,800万ドルに減少。アナリストは、影響は限定的だったと述べています。信頼を救ったのは幸運ではありません。準備金、透明性、そして迅速な対応です。
私のセキュリティチェックリスト:
1. 資金の大半はコールドストレージに保管する
2. ホットウォレットの残高は少額にとどめる
3. ハードウェアウォレットと2FAを使う
4. すべてのコントラクト、リンク、トークンを確認する
5. ハッキング後に現れた「新しい」ミームコインを決して追いかけない
価格は回復します。評判も取り戻せます。しかし、盗まれた資金は戻ってきません。
今、あなたが最も大切にしているセキュリティルールは何ですか?
#BinanceSquare #CryptoSecurity #BTC #ETH #CryptoNews
金融アドバイスではありません。教育目的のみです。