ミームコインもここまで落ちぶれたのか。北朝鮮のハッカーが資金洗浄に使った手口は、自分たちで草コインを発行することだった?
10月29日、バイナンスから約63億ドルが盗まれた。記録上、史上最大の被害額だ。FBIは北朝鮮のハッカーによる犯行と断定した。
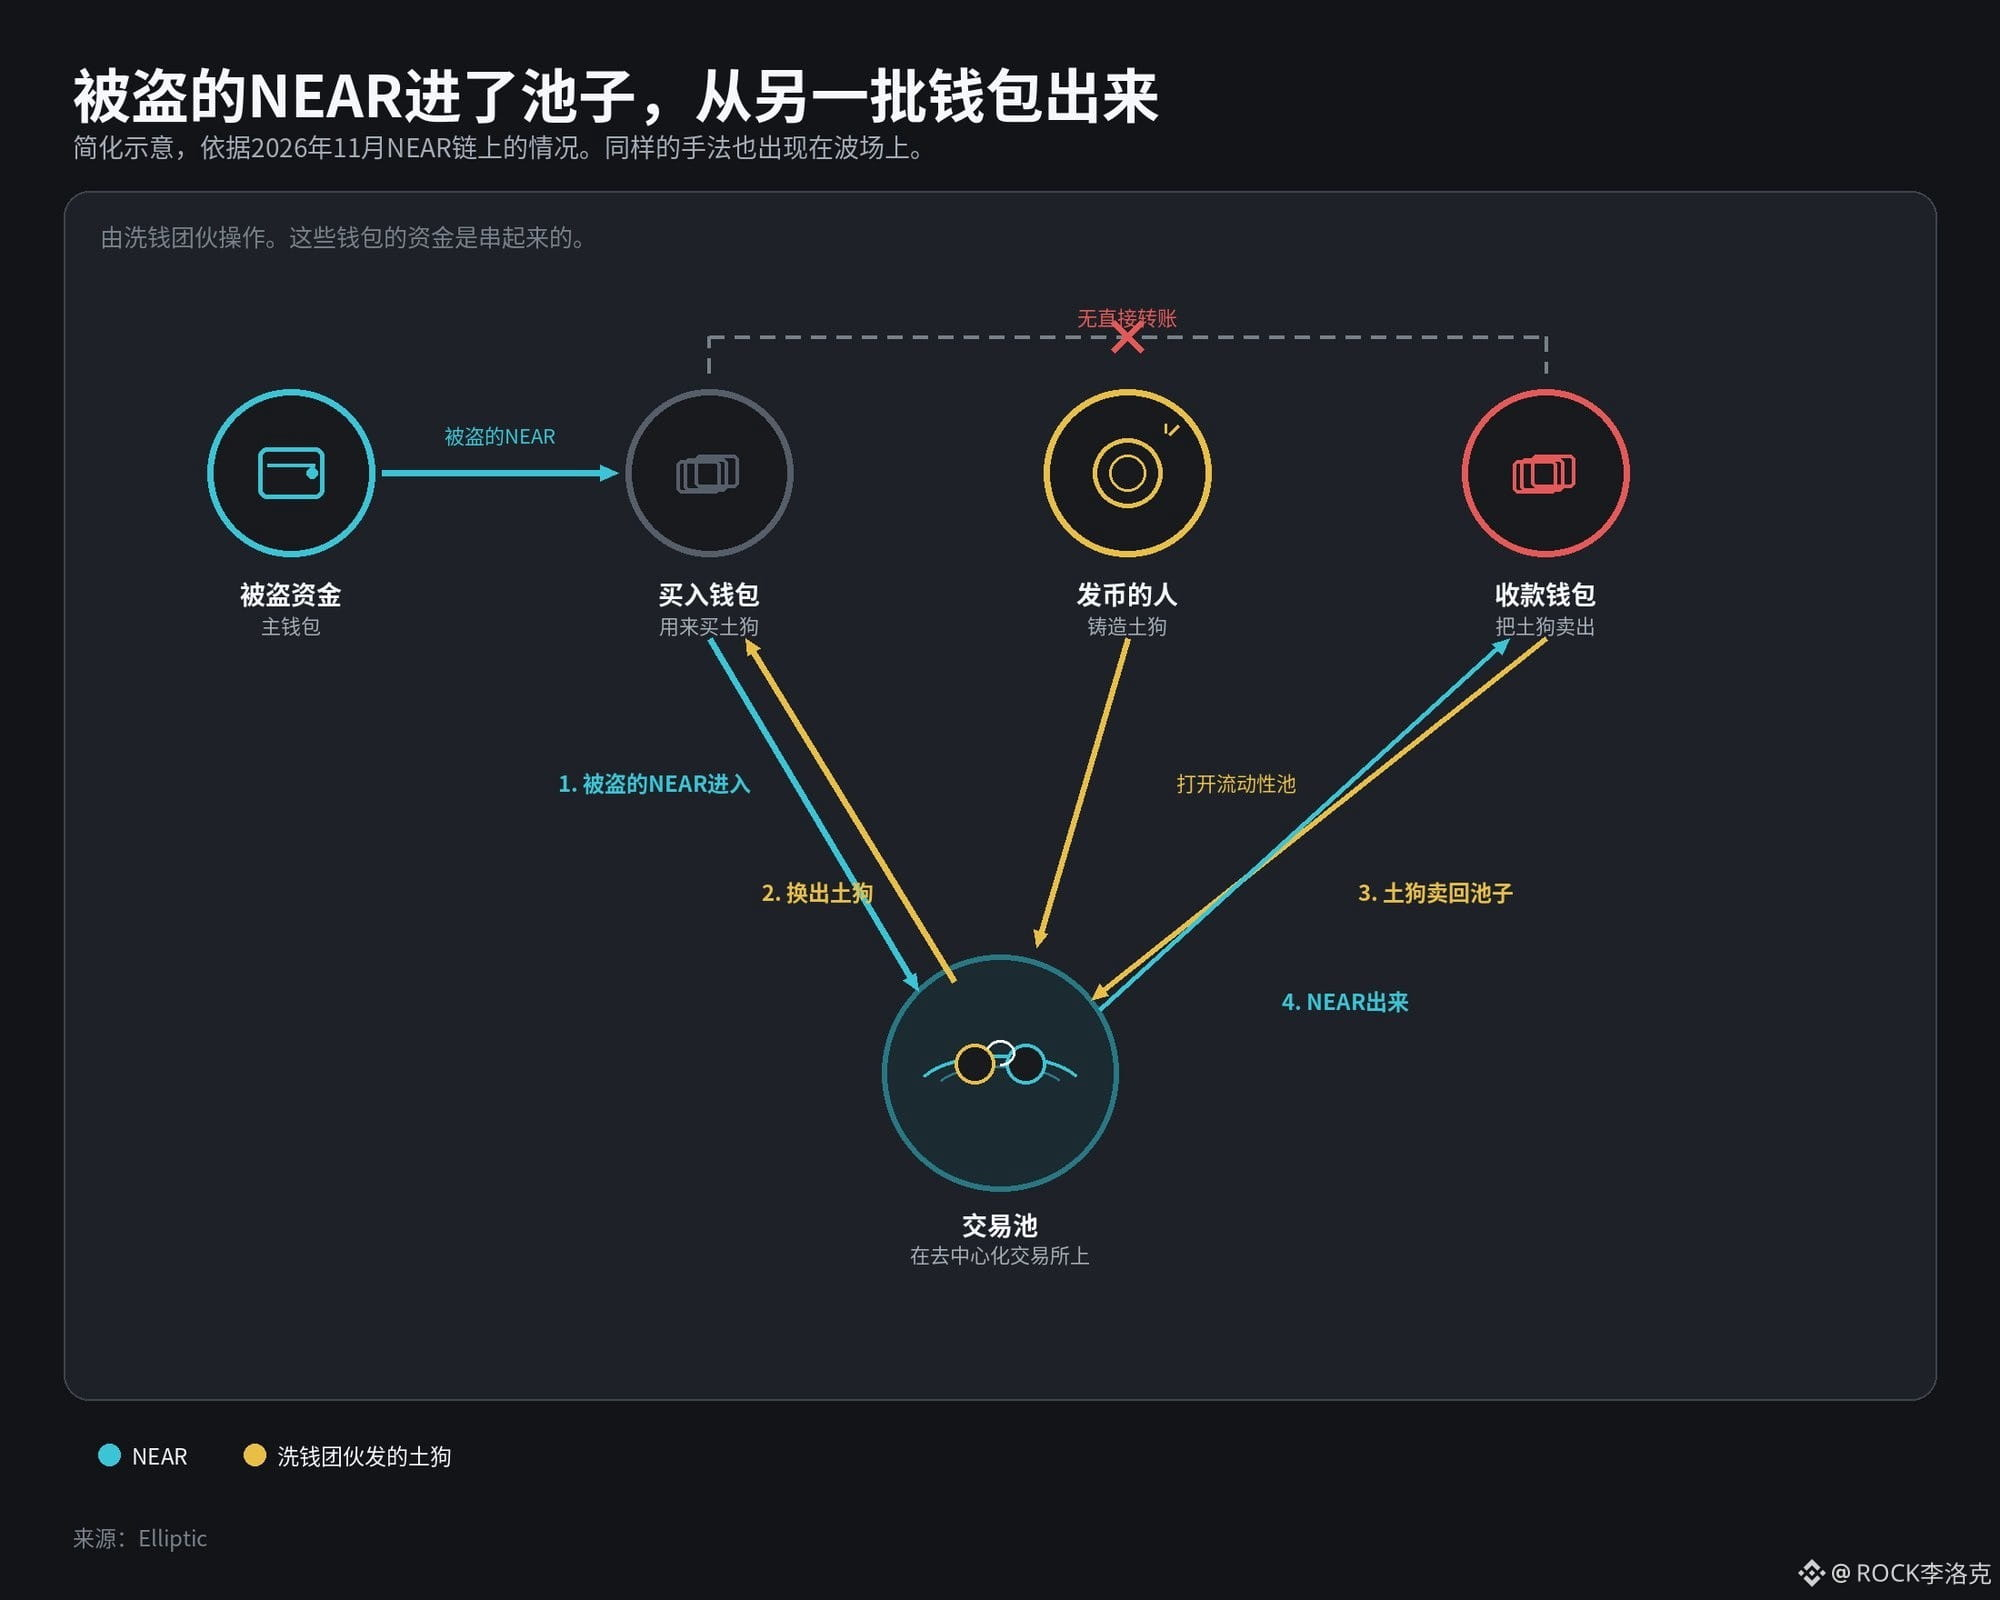
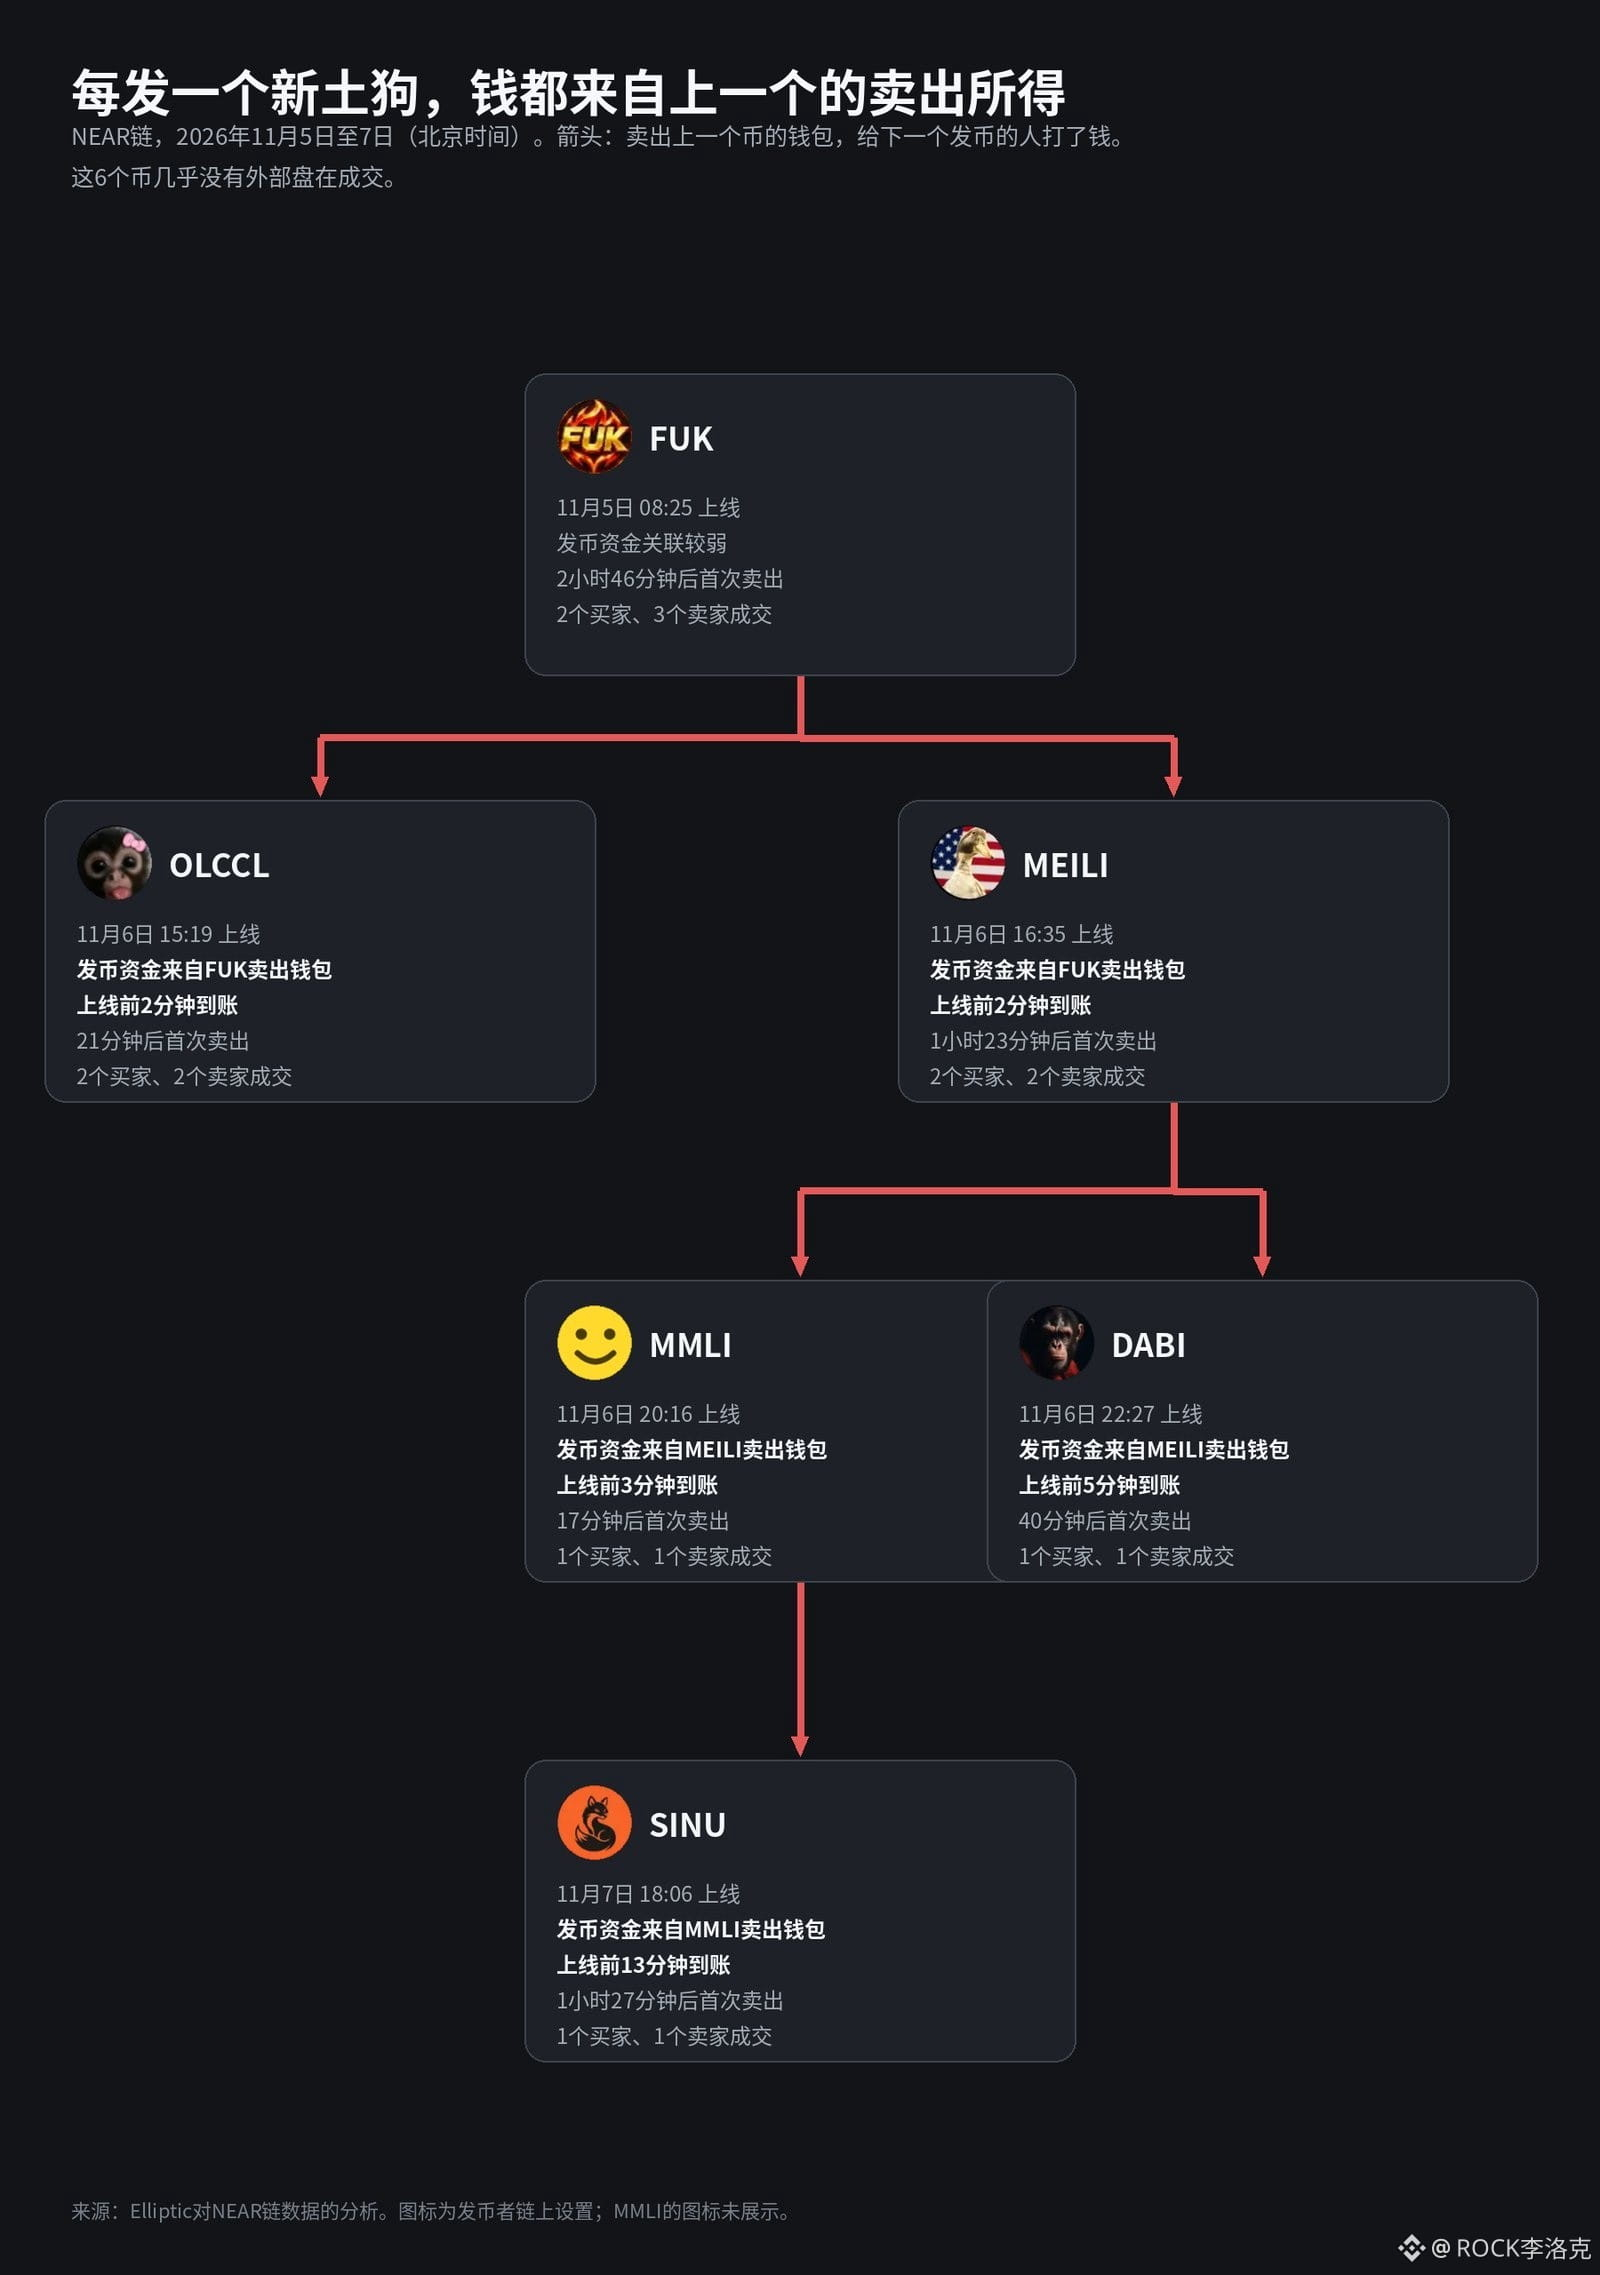
11月5日から7日にかけて、彼らはNEARチェーン上で少なくとも6つの使い捨てミームコインを発行し、自分たちで流動性プールを作った。一部のウォレットで盗んだコインを使って買い、別のウォレットで売って資金を持ち出した。間にプールを挟むことで、まるで普通に草コインを売買してひと儲けしたように見せかけた。コインの発行費用は1つあたりわずか約90ドルだった。
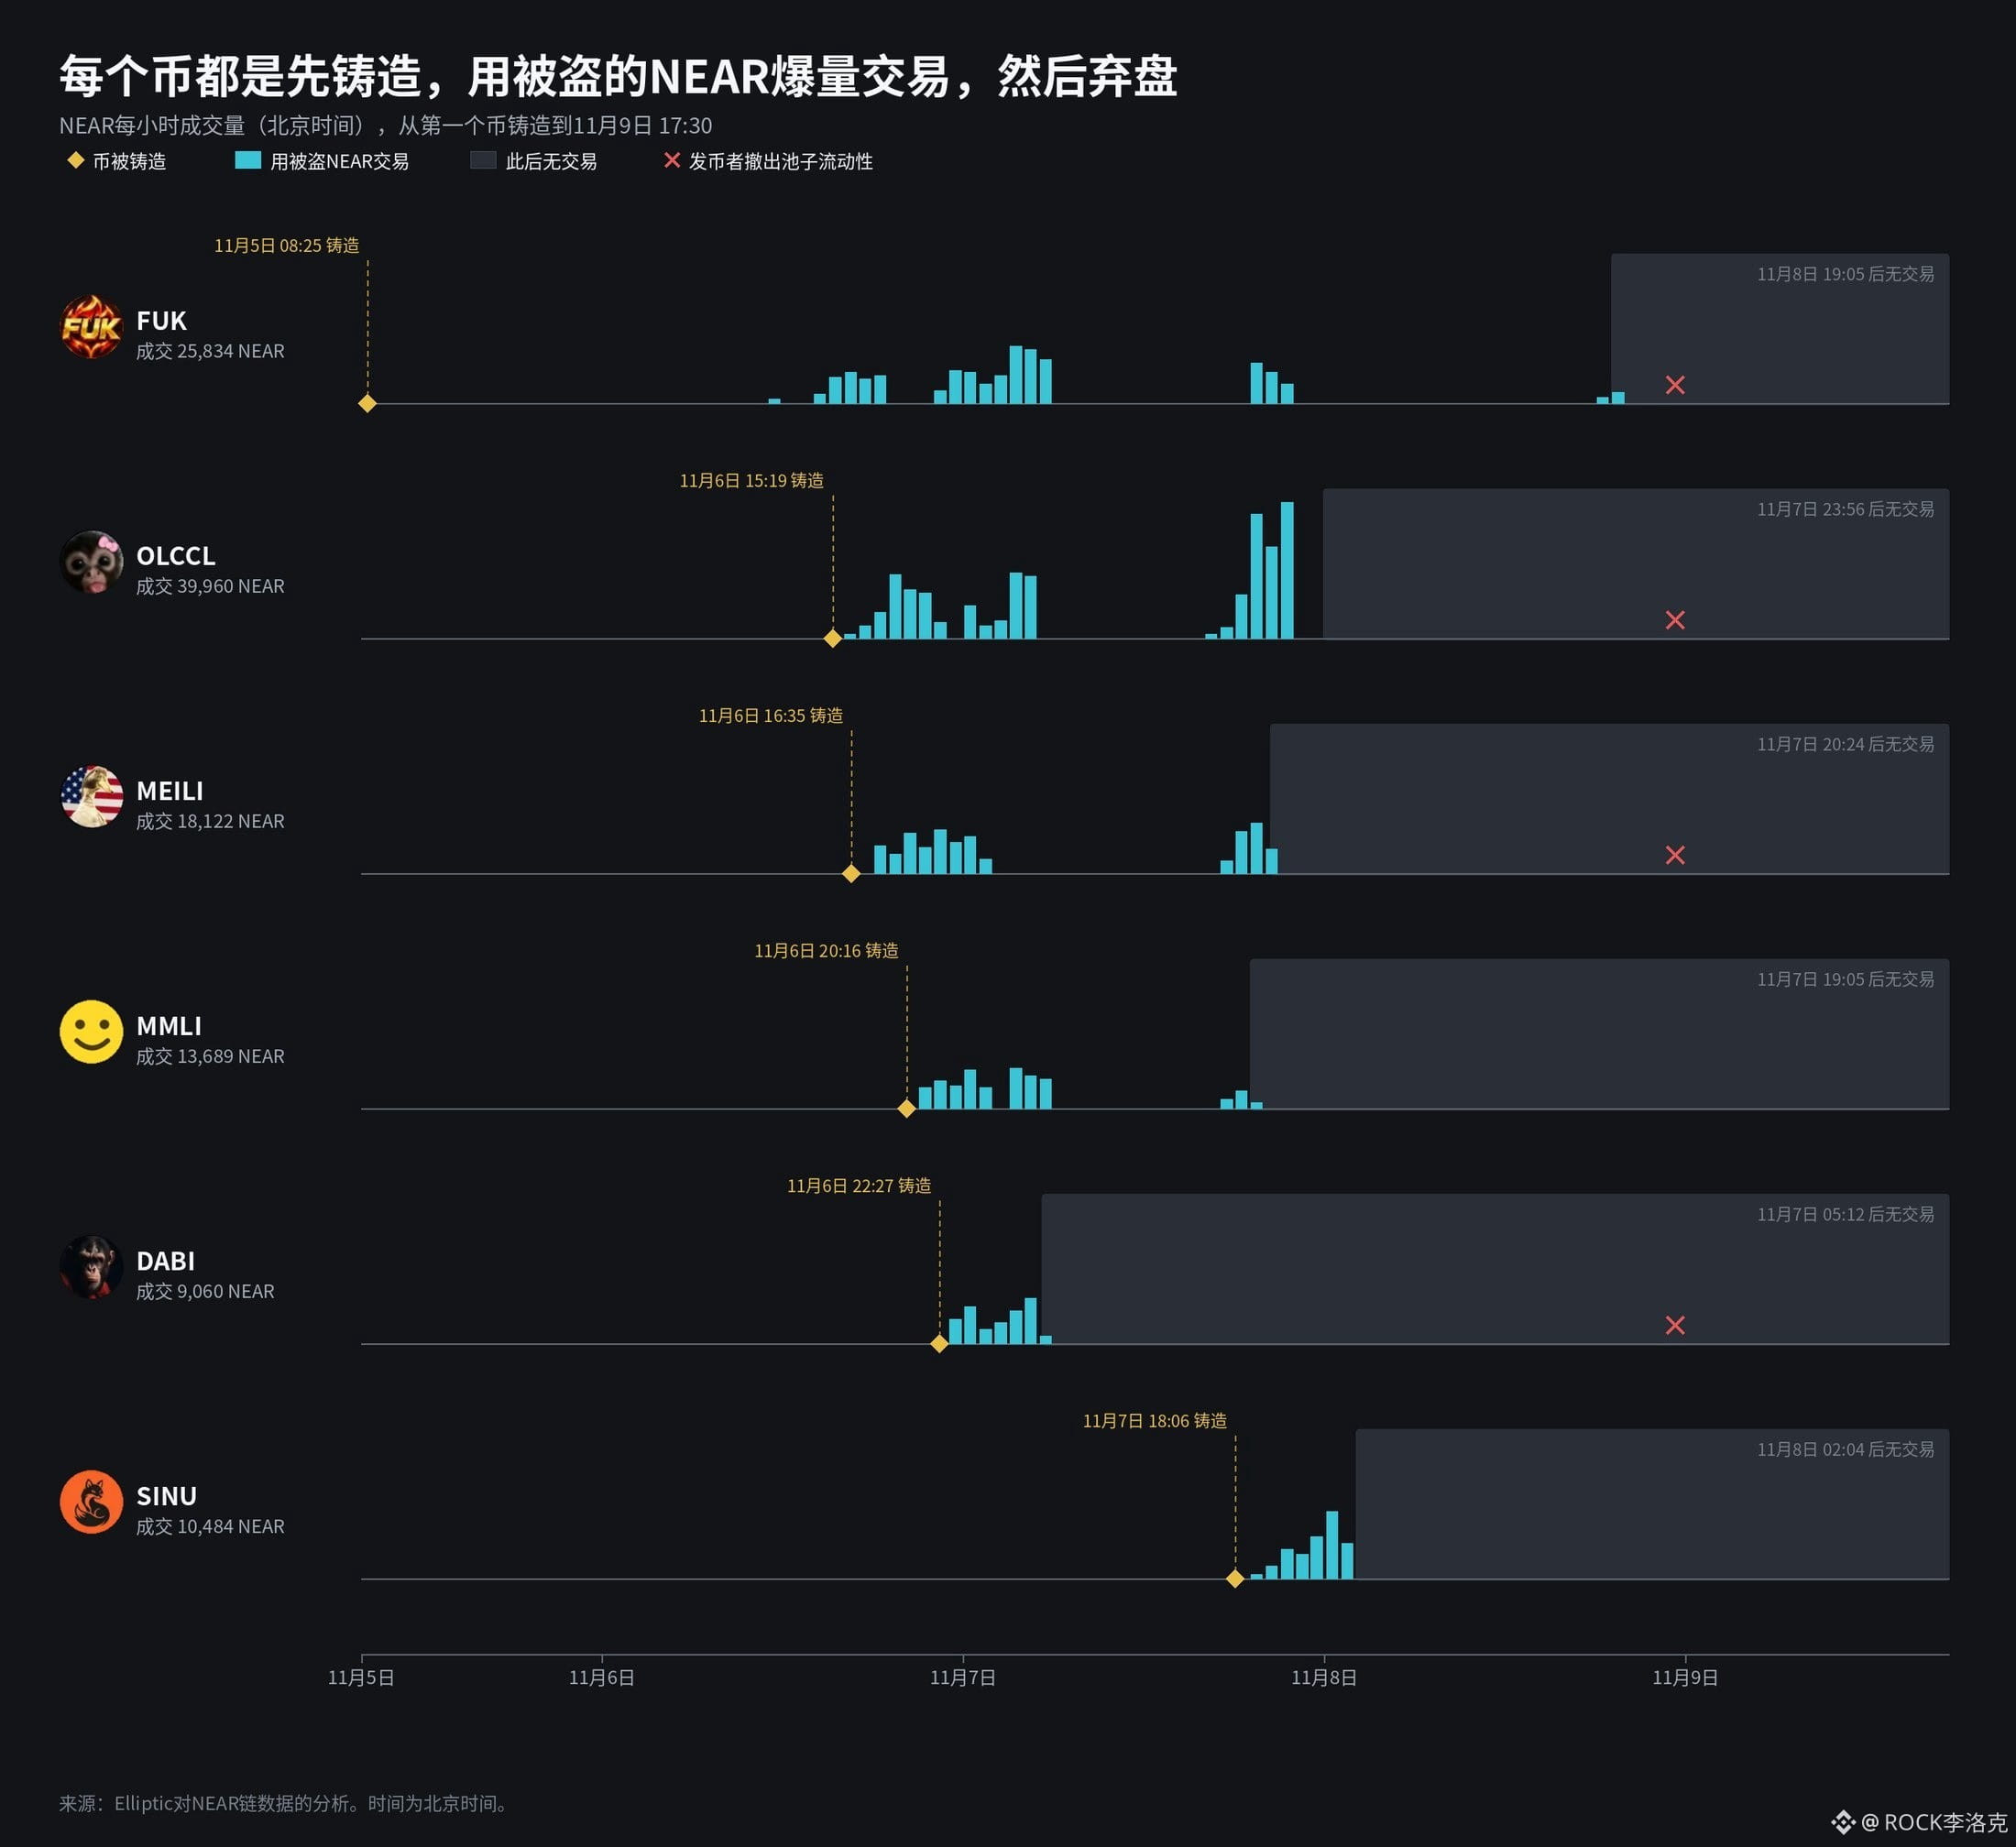
この6つのコインは、前後して合計約43万ドル分が取引されたが、そのほとんどは彼らが自分たち同士で売買したもので、外部から買う人はいなかった。数時間ほど売買した後に放棄し、11月8日にはプールの流動性もほぼ引き揚げられた。
これはごく一部にすぎない。盗まれたNEARのうち、まだ約4,300万ドルが動かされずに残っている。オンチェーンの記録はすべて残っていて、追跡は可能だ。ただ、追跡する側にひと手間かけさせることになる。
資金洗浄全体の規模は大きく、すでに2万を超えるウォレットと16のチェーンが使われている。約30秒ごとに新しいウォレットが1つ現れる計算だ。自分たちで草コインを発行するこの手口は、昨年Bybitがハッキングされた際にも使われていた。
10月29日、バイナンスから約63億ドルが盗まれた。記録上、史上最大の被害額だ。FBIは北朝鮮のハッカーによる犯行と断定した。
11月5日から7日にかけて、彼らはNEARチェーン上で少なくとも6つの使い捨てミームコインを発行し、自分たちで流動性プールを作った。一部のウォレットで盗んだコインを使って買い、別のウォレットで売って資金を持ち出した。間にプールを挟むことで、まるで普通に草コインを売買してひと儲けしたように見せかけた。コインの発行費用は1つあたりわずか約90ドルだった。
この6つのコインは、前後して合計約43万ドル分が取引されたが、そのほとんどは彼らが自分たち同士で売買したもので、外部から買う人はいなかった。数時間ほど売買した後に放棄し、11月8日にはプールの流動性もほぼ引き揚げられた。
これはごく一部にすぎない。盗まれたNEARのうち、まだ約4,300万ドルが動かされずに残っている。オンチェーンの記録はすべて残っていて、追跡は可能だ。ただ、追跡する側にひと手間かけさせることになる。
資金洗浄全体の規模は大きく、すでに2万を超えるウォレットと16のチェーンが使われている。約30秒ごとに新しいウォレットが1つ現れる計算だ。自分たちで草コインを発行するこの手口は、昨年Bybitがハッキングされた際にも使われていた。