
このアップデートは1つの脆弱性を塞ぎますが、別の脆弱性は依然として放置されています。ご注意ください。
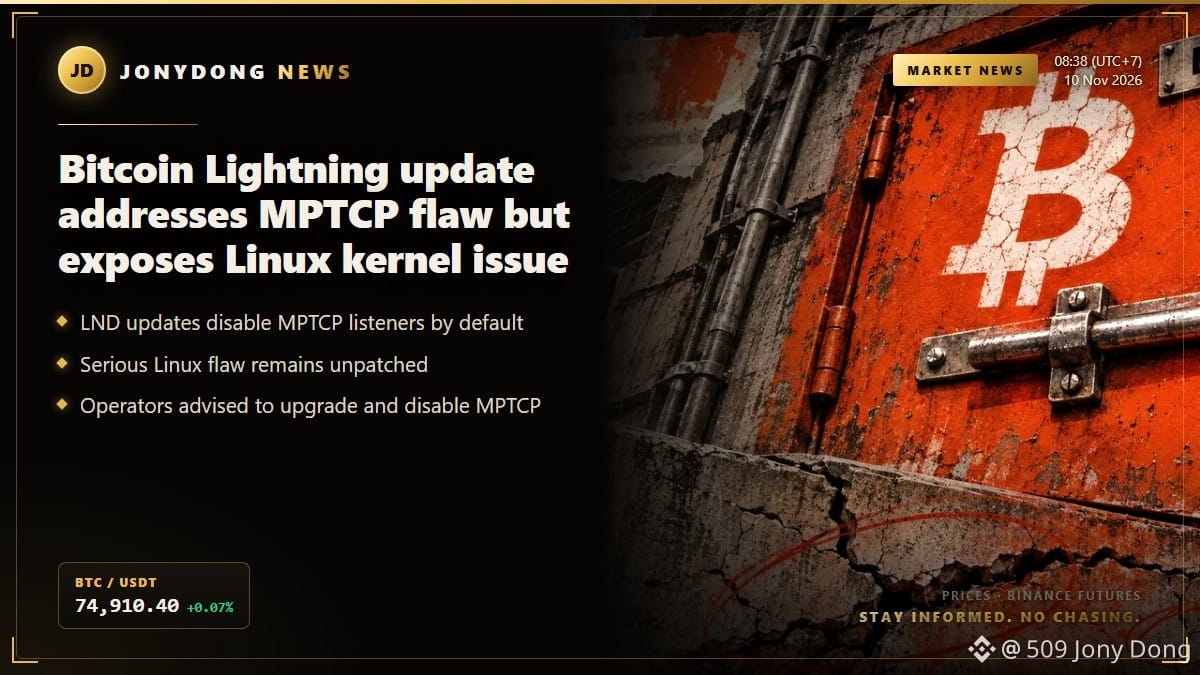
Bitcoin Lightningのアップデート、MPTCPの欠陥に対処する一方でLinuxカーネルの問題が露呈
最新のLNDアップデートを受け、Bitcoin Lightningの運用者はセキュリティ上のジレンマに直面しています。新しいリリースであるv0.20.7-betaおよびv0.21.6-betaでは、Multipath TCP(MPTCP)のリスナーがデフォルトで無効化され、脆弱性につながる経路の1つが塞がれました。しかし、Linuxカーネルの深刻な欠陥は未対処のままで、運用者が危険にさらされるおそれがあります。
カーネルの問題は、IPv4のTCP接続処理中に解放済みメモリが悪用されるというものです。Ubuntuは深刻度を示すCVSSスコアとして9.8を割り当てています。LNDのアップデートはMPTCPリスナーを経由する特定の攻撃経路には対処しますが、同じマシン上にある、外部に公開された他のサービスがもたらすリスクまでは取り除きません。つまり、パッチが適用されていないシステムは依然として脆弱な可能性があります。
運用者には、LNDアプリケーションをアップグレードし、ホスト上でMPTCPを無効にするとともに、各ディストリビューションからカーネルパッチが提供されるのを注視するよう求められています。案内には、設定が正しく適用されていることを確認するための具体的なコマンドも含まれています。セキュリティをめぐる状況が変化し続け、BitcoinのLightning Networkにおける信頼性や機能性に影響を及ぼすなか、運用者がこうした対策を講じることは非常に重要です。
$BTC
#Security #CryptoNews
Bitcoin Lightningのアップデート、MPTCPの欠陥に対処する一方でLinuxカーネルの問題が露呈
最新のLNDアップデートを受け、Bitcoin Lightningの運用者はセキュリティ上のジレンマに直面しています。新しいリリースであるv0.20.7-betaおよびv0.21.6-betaでは、Multipath TCP(MPTCP)のリスナーがデフォルトで無効化され、脆弱性につながる経路の1つが塞がれました。しかし、Linuxカーネルの深刻な欠陥は未対処のままで、運用者が危険にさらされるおそれがあります。
カーネルの問題は、IPv4のTCP接続処理中に解放済みメモリが悪用されるというものです。Ubuntuは深刻度を示すCVSSスコアとして9.8を割り当てています。LNDのアップデートはMPTCPリスナーを経由する特定の攻撃経路には対処しますが、同じマシン上にある、外部に公開された他のサービスがもたらすリスクまでは取り除きません。つまり、パッチが適用されていないシステムは依然として脆弱な可能性があります。
運用者には、LNDアプリケーションをアップグレードし、ホスト上でMPTCPを無効にするとともに、各ディストリビューションからカーネルパッチが提供されるのを注視するよう求められています。案内には、設定が正しく適用されていることを確認するための具体的なコマンドも含まれています。セキュリティをめぐる状況が変化し続け、BitcoinのLightning Networkにおける信頼性や機能性に影響を及ぼすなか、運用者がこうした対策を講じることは非常に重要です。
$BTC
#Security #CryptoNews