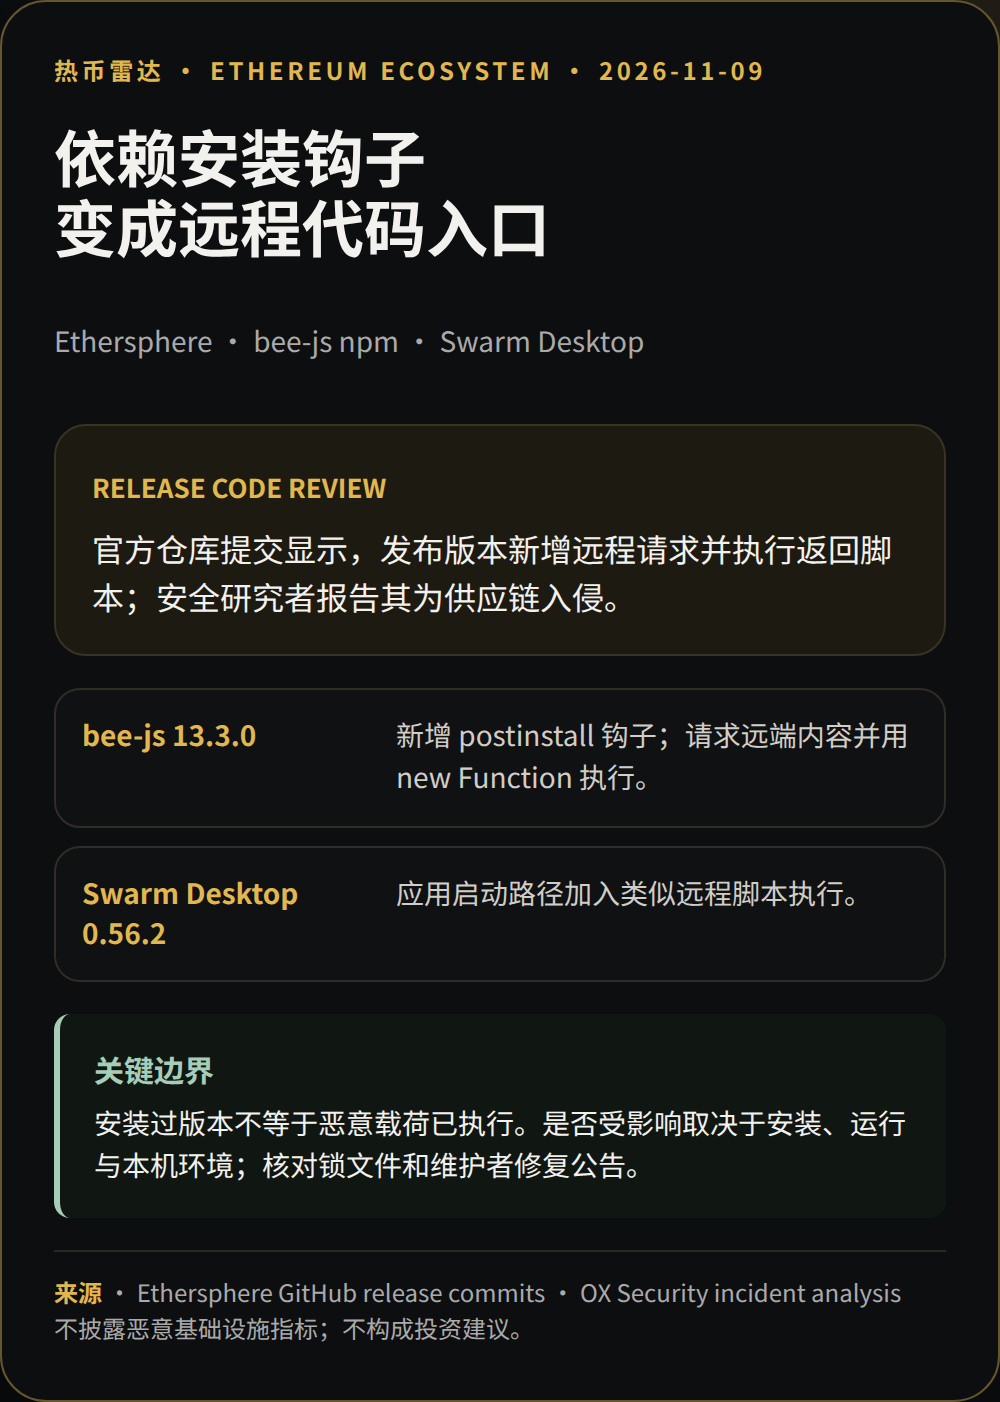
Ethersphereのbee-js 13.3.0のコミットでは、postinstallが追加され、リモートからスクリプトを取得して動的に実行するようになりました。同日、Swarm Desktop 0.56.2のコミットにもリモートコード実行機能が追加されました。
OX Securityはこれをサプライチェーン侵害として報告し、悪意のあるコードがローカルのウォレットデータにアクセスする可能性があるとしています。インストールしただけでペイロードが実行されたとは限らず、影響は実行の有無や環境によって異なります。開発者はロックファイルとメンテナーによる修正の説明を確認できます。
依存関係の固定とリリース認証情報の保護、どちらをより重視しますか?
出典:[bee-js公式コミット](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[Swarm Desktop公式コミット](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[OX Securityの分析](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
開示:本記事はBinance SquareのWrite to Earn報酬の対象となる可能性があります。対象資格および報酬は、プラットフォームのルールと実際の結果に基づきます。投資助言ではありません。
#Ethersphere #セキュリティ
OX Securityはこれをサプライチェーン侵害として報告し、悪意のあるコードがローカルのウォレットデータにアクセスする可能性があるとしています。インストールしただけでペイロードが実行されたとは限らず、影響は実行の有無や環境によって異なります。開発者はロックファイルとメンテナーによる修正の説明を確認できます。
依存関係の固定とリリース認証情報の保護、どちらをより重視しますか?
出典:[bee-js公式コミット](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[Swarm Desktop公式コミット](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[OX Securityの分析](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
開示:本記事はBinance SquareのWrite to Earn報酬の対象となる可能性があります。対象資格および報酬は、プラットフォームのルールと実際の結果に基づきます。投資助言ではありません。
#Ethersphere #セキュリティ