
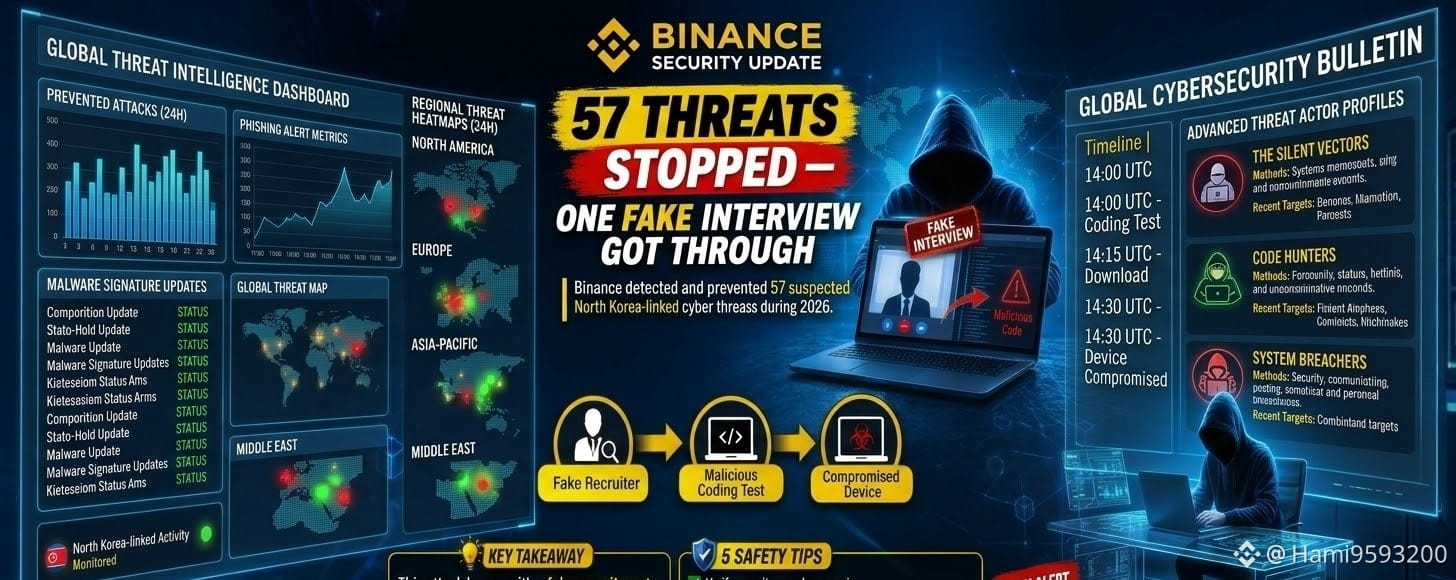
BINANCEは57件のサイバー脅威を阻止――しかし、偽の採用面接が一件すり抜けた!
Binanceのセキュリティ調査 | 2026年11月9日
サイバーセキュリティは、暗号資産業界が直面する最大級の課題の一つとなっています。Binanceが最近公表したセキュリティ情報により、高度なセキュリティシステムでさえ、綿密に計画されたソーシャルエンジニアリング攻撃によって深刻なリスクにさらされる可能性があることが明らかになりました。
Binanceによると、同社のセキュリティチームは2026年中に、北朝鮮との関連が疑われるサイバー脅威事案を57件検知し、防止しました。しかし、巧妙な攻撃の一つが、偽の採用プロセスを通じて従業員を侵害することに成功しました。
🔍 攻撃はどのように始まったのか?
報道によると、このインシデントは2026年9月、Binanceのソフトウェアエンジニアが、正規の求職プラットフォームを通じて連絡を受けたことから始まりました。
攻撃者は、すぐに不審なリンクを送ったわけではありません。代わりに、慎重に計画された採用プロセスを通じて信頼を築きました。
報告されている攻撃の進行は次のとおりです。
1. 偽の採用連絡
プロジェクトディレクターを装った人物が従業員に連絡し、プロらしく見える仕事の機会を提示しました。
2. 偽のオンライン面接
攻撃者は複数回の面接を設定しました。1人は人事担当者を演じ、別の人物は架空の会社のCEOを名乗りました。報道によると、本物らしく見せるために、説得力のあるソーシャルメディアのプロフィールを使っていました。
3. 悪意のあるコーディング課題
2回目の面接で、従業員は業務用コンピューターにコーディング課題をダウンロードするよう求められました。その課題には、ソフトウェアリポジトリ内に隠された悪意のあるコードが含まれていました。
4. マルウェア感染
課題をセットアップすると、従業員のデバイス上で悪意のあるコードが実行されました。これにより、攻撃者は不正アクセスを確立し、外部サーバーと通信できるようになりました。
5. 内部システムへのアクセス拡大
Binanceの調査によると、攻撃者はその後、侵害されたデバイス、盗まれた認証情報、社内AIツールを使って、ウォレットインフラに接続された追加のエンジニアリングシステムにアクセスしました。
これは、誰かが不審なリンクをクリックしただけの事例ではありません。報道によると、数週間から数か月にわたる準備を伴う多段階の攻撃でした。
🛡️ このインシデントが重要なのはなぜ?
このインシデントは、サイバーセキュリティがパスワード、ファイアウォール、ウイルス対策ソフトだけの問題ではないことを示しています。人の行動も重大なセキュリティリスクになり得ます。
偽の採用担当者でも、プロらしく見えることがあります。ビデオ面接も本物のように見えることがあります。コーディング課題でさえ、通常の採用プロセスの一環に見えるかもしれません。
だからこそ、従業員や組織は行動を起こす前に、重要な依頼をすべて確認しなければなりません。
誰もが守るべきサイバーセキュリティの5つの教訓
1. 採用担当者を確認する:会社のウェブサイト、公式メールアドレス、採用担当者の身元を確認しましょう。
2. 不明なコードを避ける:個人用または業務用のコンピューターで、見慣れないスクリプトやコーディング課題を決して実行しないでください。
3. 慎重にダウンロードする:信頼できる確認済みのソースからのみ、ソフトウェアをインストールしてください。
4. 2FAを有効にする:二要素認証を利用して、アカウント保護をさらに強化しましょう。
5. 不審な活動を報告する:通常と異なる採用メッセージ、ファイル、ソフトウェアの要求について、会社のセキュリティチームに知らせましょう。
最後に
Binanceの公表は、サイバー犯罪者が絶えず手口を高度化させていることを改めて示しています。背後にいる人物に悪意があれば、信頼できそうな求人がセキュリティ上の脅威になることがあります。
暗号資産、テクノロジー、金融、その他どの業界で働いていても、オンラインセキュリティを常に優先すべきです。
忘れないでください。十分に確認していない機会のために、デジタルセキュリティを決して犠牲にしないでください。
💬 コミュニティへの質問:オンラインで不審な求人や面接の招待を受け取ったことはありますか?経験を共有して、ほかの人が安全を守れるようにしましょう。
#Binance #CyberSecurity #CryptoSafety #OnlineScams #Blockchain