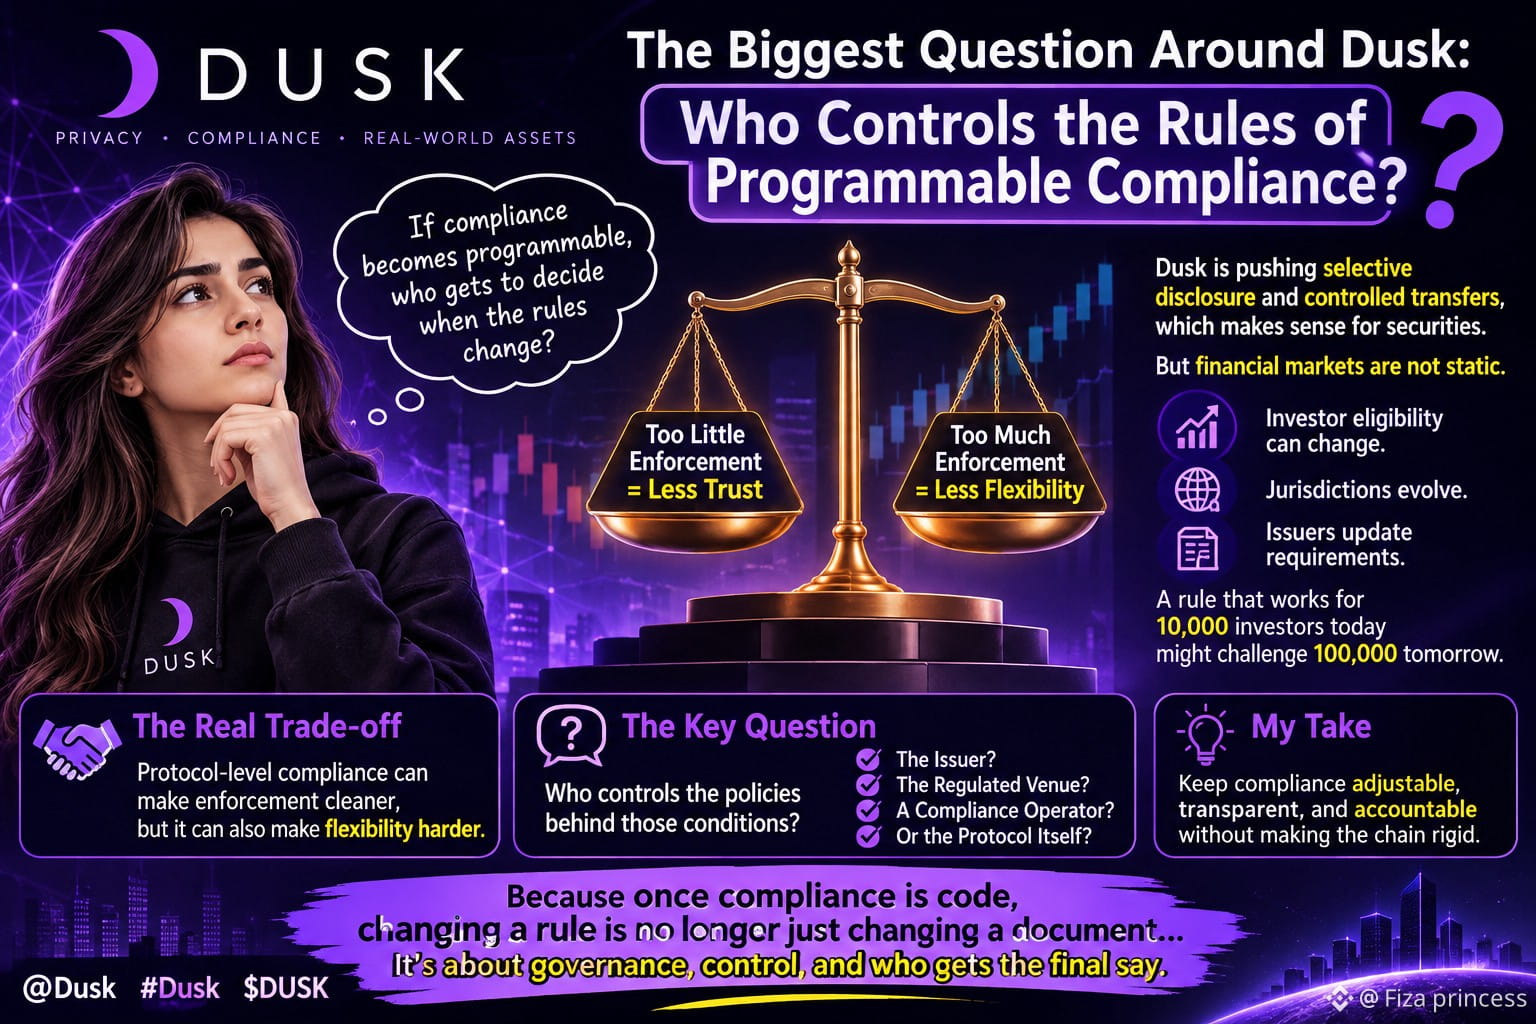
Duskについて、何度も考えてしまう厄介な点があります。コンプライアンスがプログラム可能になったとき、ルールをいつ変更するかは誰が決めるのでしょうか?
実際の規制市場を見れば、これは些細な問題ではありません。
Duskは選択的開示と管理された資産移転を推進しており、証券にとっては理にかなっています。しかし、金融市場は固定されていません。投資家の適格性は変わり得ます。管轄区域も変わります。発行体が要件を変更することもあります。今日なら1万人の投資家に対応できるルールでも、市場が10万人に達したときには問題になるかもしれません。
私が気になったのは、プロトコルレベルのコンプライアンスによって執行がより明確になる一方で、柔軟性が損なわれる可能性もあるということです。
資産移転がコードによってブロックされた場合、事前に市場がそのための例外措置を設計していない限り、「このケースは手動で対応しよう」というボタンはありません。
そこには興味深いトレードオフがあります。
執行が不十分だと、規制対象の資産は信頼しにくくなります。執行が過剰だと、プロトコルが市場の振る舞いを決め始めます。
Duskの選択的開示モデルが興味深いのは、必要な条件を証明しながら、すべてを公開することを避けようとしている点です。しかし、それは問いを一段深めるだけです。そうした条件の背後にあるポリシーを管理するのは誰なのでしょうか?
発行体でしょうか?
規制対象の取引所でしょうか?
コンプライアンス事業者でしょうか?
それともプロトコル自体でしょうか?
チェーン自体を政治的にも商業的にも硬直させることなく、ルールを変更可能な状態に保つほうがよいと思います。
なぜなら、コンプライアンスがコードになると、ルールの変更はもはや単なる文書の変更ではなくなるからです...
@Dusk#dusk $DUSK
実際の規制市場を見れば、これは些細な問題ではありません。
Duskは選択的開示と管理された資産移転を推進しており、証券にとっては理にかなっています。しかし、金融市場は固定されていません。投資家の適格性は変わり得ます。管轄区域も変わります。発行体が要件を変更することもあります。今日なら1万人の投資家に対応できるルールでも、市場が10万人に達したときには問題になるかもしれません。
私が気になったのは、プロトコルレベルのコンプライアンスによって執行がより明確になる一方で、柔軟性が損なわれる可能性もあるということです。
資産移転がコードによってブロックされた場合、事前に市場がそのための例外措置を設計していない限り、「このケースは手動で対応しよう」というボタンはありません。
そこには興味深いトレードオフがあります。
執行が不十分だと、規制対象の資産は信頼しにくくなります。執行が過剰だと、プロトコルが市場の振る舞いを決め始めます。
Duskの選択的開示モデルが興味深いのは、必要な条件を証明しながら、すべてを公開することを避けようとしている点です。しかし、それは問いを一段深めるだけです。そうした条件の背後にあるポリシーを管理するのは誰なのでしょうか?
発行体でしょうか?
規制対象の取引所でしょうか?
コンプライアンス事業者でしょうか?
それともプロトコル自体でしょうか?
チェーン自体を政治的にも商業的にも硬直させることなく、ルールを変更可能な状態に保つほうがよいと思います。
なぜなら、コンプライアンスがコードになると、ルールの変更はもはや単なる文書の変更ではなくなるからです...
@Dusk#dusk $DUSK