Web3Auth経由でKeplrウォレットから600万ドルが流出——真相はこちら
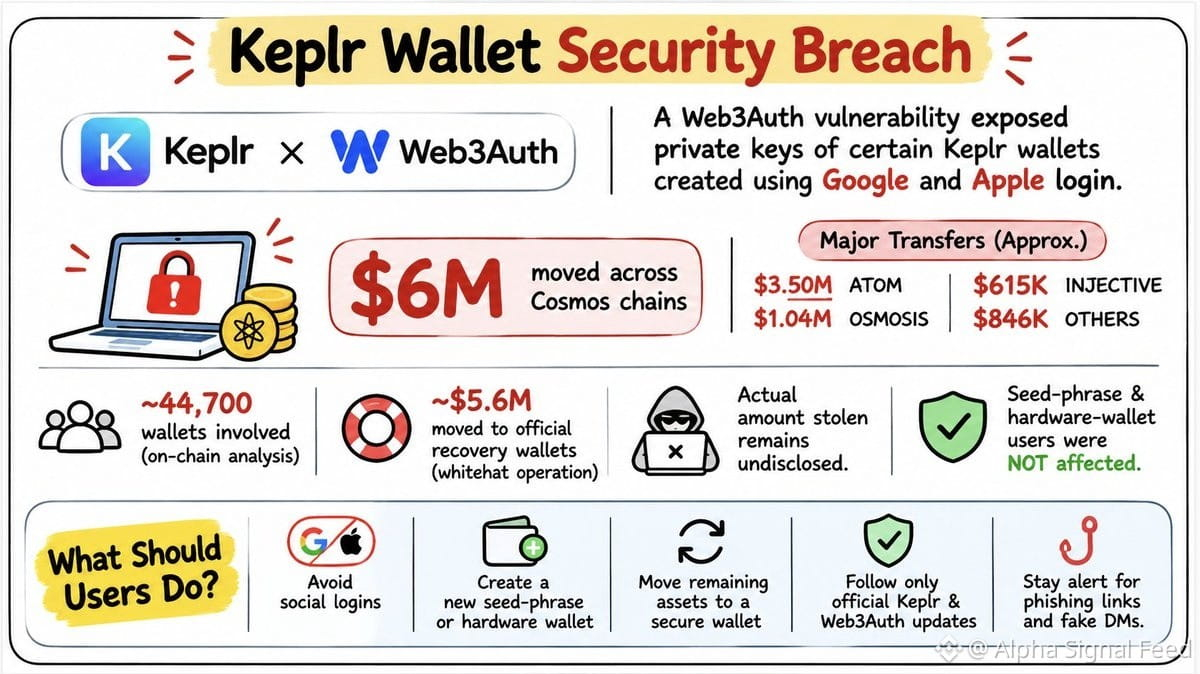
Web3Authの脆弱性により、GoogleやAppleのソーシャルログインを利用していたKeplrウォレットの秘密鍵が漏えいしました。数千のウォレットが侵害されましたが、攻撃者が資金を引き出す前に、その大半はホワイトハットによって救出されました。
事件の概要:
2026年11月6日——Web3Authのインフラへの侵入により、Keplrのソーシャルログイン利用者のウォレットが被害を受けました。GoogleとAppleのログインアカウントが漏えいしました。シードフレーズやハードウェアウォレットを使っていた利用者は安全でした。
Cosmosチェーン間で移動した600万ドル:
$ATOM - 350万ドル
$OSMO - 104万ドル
$INJ - 61万5,000ドル
$AKT - 42万2,000ドル
$TIA - 23万8,000ドル
Noble - 10万8,000ドル
$DYDX - 6万2,000ドル
$BBN - 1万6,000ドル
重要:資金の大半は緊急のホワイトハットによる救出であり、ハッカーの利益ではありません。約560万ドルは公式の復旧用ウォレットで保全されました。実際に攻撃者が持ち去った金額は、まだ不明です。
データセットでは4万4,700個のウォレットにフラグが立てられています。実際の被害は、見出しから受ける印象よりずっと小さい可能性があります。
この件が本当に意味すること:
認証レイヤーがWeb3Authやその他のサードパーティプロバイダーを経由しているなら、あなたの「分散型」ウォレットは分散型とは言えません。そのシステムに脆弱性が1つあれば、あなたの鍵が漏えいする可能性があります。
ソーシャルログインは、使えなくなるまでは便利です。だからこそ、ハードウェアウォレットや自分で管理するシードフレーズがあるのです。
KeplrでGoogle/Appleログインを使っていた場合:
そのウォレットの使用を直ちにやめてください
新しいシードフレーズのウォレットを作成するか、ハードウェアウォレットを使ってください
Keplr公式の案内に従って、流動性のある資産を移してください
ステーキング中の資産は別途確認してください
「資金回復を手伝う」と申し出るDMはすべて無視してください
信頼するのは@keplrwalletと@Web3Authの公式チャンネルだけにしてください。
結論:
便利さには代償があります。認証を外部に委託すれば、リスクも外部に委ねることになります。攻撃者が侵入できたのはログインプロバイダーの不備が原因であり、Cosmosチェーンが壊れたからではありません。
資金の大半は救われましたが、教訓は明らかです。自分の鍵は自分で管理しましょう。そうしなければ、誰かに管理されることになります。
Web3Authの脆弱性により、GoogleやAppleのソーシャルログインを利用していたKeplrウォレットの秘密鍵が漏えいしました。数千のウォレットが侵害されましたが、攻撃者が資金を引き出す前に、その大半はホワイトハットによって救出されました。
事件の概要:
2026年11月6日——Web3Authのインフラへの侵入により、Keplrのソーシャルログイン利用者のウォレットが被害を受けました。GoogleとAppleのログインアカウントが漏えいしました。シードフレーズやハードウェアウォレットを使っていた利用者は安全でした。
Cosmosチェーン間で移動した600万ドル:
$ATOM - 350万ドル
$OSMO - 104万ドル
$INJ - 61万5,000ドル
$AKT - 42万2,000ドル
$TIA - 23万8,000ドル
Noble - 10万8,000ドル
$DYDX - 6万2,000ドル
$BBN - 1万6,000ドル
重要:資金の大半は緊急のホワイトハットによる救出であり、ハッカーの利益ではありません。約560万ドルは公式の復旧用ウォレットで保全されました。実際に攻撃者が持ち去った金額は、まだ不明です。
データセットでは4万4,700個のウォレットにフラグが立てられています。実際の被害は、見出しから受ける印象よりずっと小さい可能性があります。
この件が本当に意味すること:
認証レイヤーがWeb3Authやその他のサードパーティプロバイダーを経由しているなら、あなたの「分散型」ウォレットは分散型とは言えません。そのシステムに脆弱性が1つあれば、あなたの鍵が漏えいする可能性があります。
ソーシャルログインは、使えなくなるまでは便利です。だからこそ、ハードウェアウォレットや自分で管理するシードフレーズがあるのです。
KeplrでGoogle/Appleログインを使っていた場合:
そのウォレットの使用を直ちにやめてください
新しいシードフレーズのウォレットを作成するか、ハードウェアウォレットを使ってください
Keplr公式の案内に従って、流動性のある資産を移してください
ステーキング中の資産は別途確認してください
「資金回復を手伝う」と申し出るDMはすべて無視してください
信頼するのは@keplrwalletと@Web3Authの公式チャンネルだけにしてください。
結論:
便利さには代償があります。認証を外部に委託すれば、リスクも外部に委ねることになります。攻撃者が侵入できたのはログインプロバイダーの不備が原因であり、Cosmosチェーンが壊れたからではありません。
資金の大半は救われましたが、教訓は明らかです。自分の鍵は自分で管理しましょう。そうしなければ、誰かに管理されることになります。