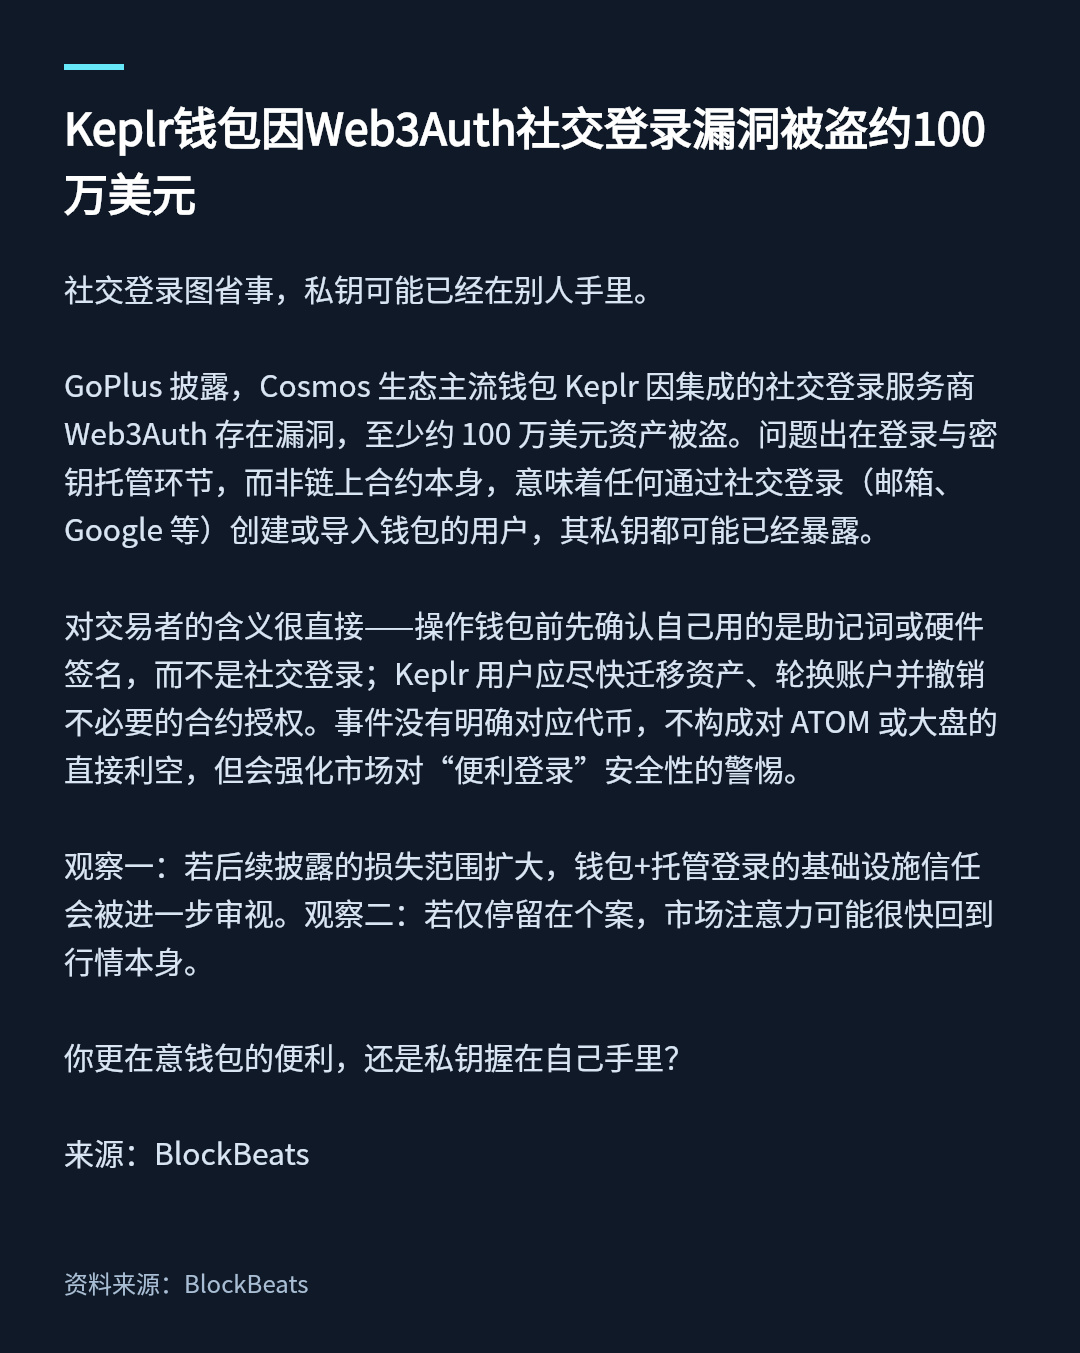
社交登录图省事,私钥可能已经在别人手里。
GoPlus 披露,Cosmos 生态主流钱包 Keplr 因集成的社交登录服务商 Web3Auth 存在漏洞,至少约 100 万美元资产被盗。问题出在登录与密钥托管环节,而非链上合约本身,意味着任何通过社交登录(邮箱、Google 等)创建或导入钱包的用户,其私钥都可能已经暴露。
对交易者的含义很直接——操作钱包前先确认自己用的是助记词或硬件签名,而不是社交登录;Keplr 用户应尽快迁移资产、轮换账户并撤销不必要的合约授权。事件没有明确对应代币,不构成对 ATOM 或大盘的直接利空,但会强化市场对“便利登录”安全性的警惕。
观察一:若后续披露的损失范围扩大,钱包+托管登录的基础设施信任会被进一步审视。观察二:若仅停留在个案,市场注意力可能很快回到行情本身。
你更在意钱包的便利,还是私钥握在自己手里?
来源:BlockBeats
配图1:Keplr钱包因Web3Auth社交登录漏洞被盗约100万美元 · 资讯要点
图片来源:https://www.theblockbeats.info/flash/376258
GoPlus 披露,Cosmos 生态主流钱包 Keplr 因集成的社交登录服务商 Web3Auth 存在漏洞,至少约 100 万美元资产被盗。问题出在登录与密钥托管环节,而非链上合约本身,意味着任何通过社交登录(邮箱、Google 等)创建或导入钱包的用户,其私钥都可能已经暴露。
对交易者的含义很直接——操作钱包前先确认自己用的是助记词或硬件签名,而不是社交登录;Keplr 用户应尽快迁移资产、轮换账户并撤销不必要的合约授权。事件没有明确对应代币,不构成对 ATOM 或大盘的直接利空,但会强化市场对“便利登录”安全性的警惕。
观察一:若后续披露的损失范围扩大,钱包+托管登录的基础设施信任会被进一步审视。观察二:若仅停留在个案,市场注意力可能很快回到行情本身。
你更在意钱包的便利,还是私钥握在自己手里?
来源:BlockBeats
配图1:Keplr钱包因Web3Auth社交登录漏洞被盗约100万美元 · 资讯要点
图片来源:https://www.theblockbeats.info/flash/376258