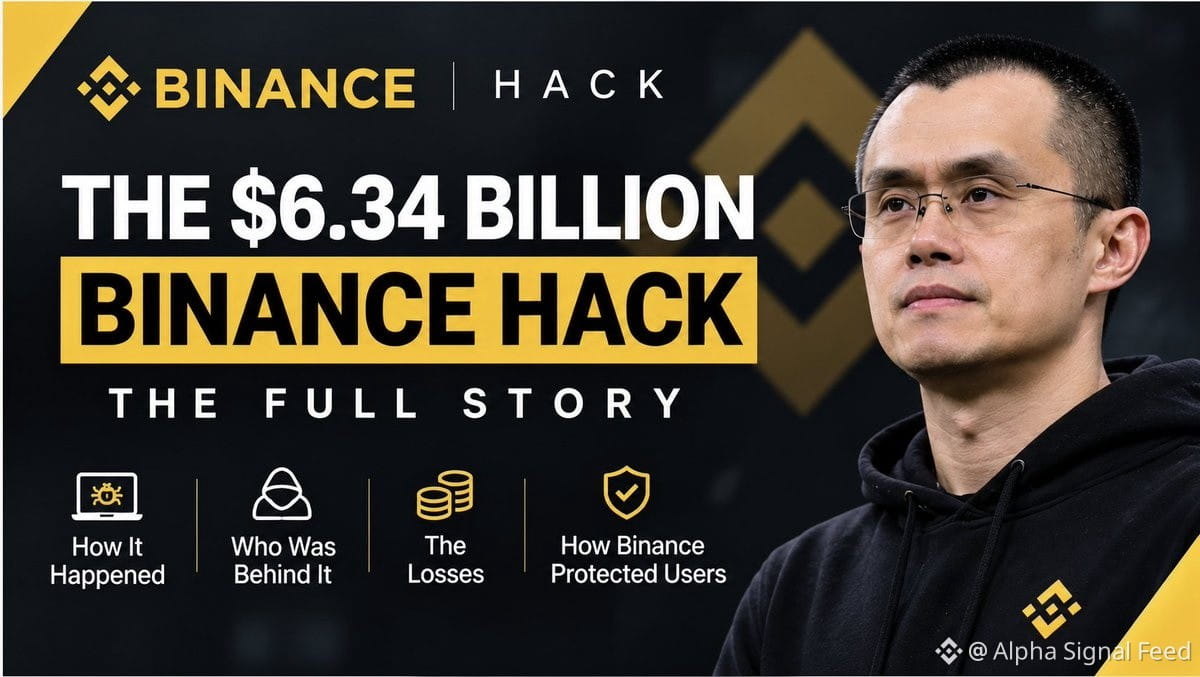
BINANCEの63.4億ドルハッキング:実際に何が起きたのか
暗号資産の歴史に残る大規模なセキュリティ侵害が発生した。偽の採用面接、従業員の端末の侵害、認証情報の窃取、そして北朝鮮の「TraderTraitor」作戦による数か月にわたる潜入。
全容を詳しく見ていこう。
攻撃の時系列
10月29日:Binanceがホットウォレットからの不正送金を検知。複数のブロックチェーンにわたり、63.4億ドル相当のデジタル資産が移動した。
しかし、攻撃はもっと前から始まっていた。
• 6月:攻撃者が悪意ある開発用ソフトウェアを通じて従業員の端末を侵害
• 9月:2人目のエンジニアが、悪意あるコードを使った偽の採用面接を通じて標的に
• 10月20日:従業員のシステム、認証情報、ウォレットのインフラに完全にアクセス
• 10月29日:数十億ドル相当が流出
盗まれた資産
2億3,346万 $XRP
97万500 $SOL
4,420万 $OP
18,270 $BTC
さらに $ETH などの資産
攻撃者は資金の回収を困難にするため、盗んだ資産をすぐにすべて $ETH に換え始めた。
反撃
FBIは10月31日、北朝鮮の犯行だと公式に発表した。
業界の対応:
• Tetherは約15.7億ドル相当の $USDT を凍結
• Circleは8億ドル超相当の $USDC を凍結
• Binanceはブロックチェーン調査機関や法執行機関と協力し、資金を追跡
BINANCEの対応
セキュリティ上の失敗についてはさまざまな意見があるだろうが、その後の対応は堅実だった。
• SAFUと企業資金を通じ、影響を受けた顧客資産をすべて補償
• 10月31日までに、影響を受けたトークンの98%を補充
• 顧客の損失はゼロ
• 出金を段階的に再開
• 準備金証明の対象を44種類のトークンに拡大
• 侵害された端末を交換
• 独立したサイバーセキュリティ調査を開始
本当に重要な教訓
今回の侵害は深刻だった。内部の不備については徹底的な調査が必要だ。
しかしBinanceは財務上の責任を全面的に負い、資金の回収に向けて業界と協力した。これは重要なことだ。
取引所にとって大切なのは、状況が順調なときのセキュリティだけではない。事態が悪化したときにどう対応するかも重要だ。
業界への教訓:ユーザーの保護を常に最優先しなければならない。すべてのプラットフォームが今回の件から学ぶ必要がある。
暗号資産の歴史に残る大規模なセキュリティ侵害が発生した。偽の採用面接、従業員の端末の侵害、認証情報の窃取、そして北朝鮮の「TraderTraitor」作戦による数か月にわたる潜入。
全容を詳しく見ていこう。
攻撃の時系列
10月29日:Binanceがホットウォレットからの不正送金を検知。複数のブロックチェーンにわたり、63.4億ドル相当のデジタル資産が移動した。
しかし、攻撃はもっと前から始まっていた。
• 6月:攻撃者が悪意ある開発用ソフトウェアを通じて従業員の端末を侵害
• 9月:2人目のエンジニアが、悪意あるコードを使った偽の採用面接を通じて標的に
• 10月20日:従業員のシステム、認証情報、ウォレットのインフラに完全にアクセス
• 10月29日:数十億ドル相当が流出
盗まれた資産
2億3,346万 $XRP
97万500 $SOL
4,420万 $OP
18,270 $BTC
さらに $ETH などの資産
攻撃者は資金の回収を困難にするため、盗んだ資産をすぐにすべて $ETH に換え始めた。
反撃
FBIは10月31日、北朝鮮の犯行だと公式に発表した。
業界の対応:
• Tetherは約15.7億ドル相当の $USDT を凍結
• Circleは8億ドル超相当の $USDC を凍結
• Binanceはブロックチェーン調査機関や法執行機関と協力し、資金を追跡
BINANCEの対応
セキュリティ上の失敗についてはさまざまな意見があるだろうが、その後の対応は堅実だった。
• SAFUと企業資金を通じ、影響を受けた顧客資産をすべて補償
• 10月31日までに、影響を受けたトークンの98%を補充
• 顧客の損失はゼロ
• 出金を段階的に再開
• 準備金証明の対象を44種類のトークンに拡大
• 侵害された端末を交換
• 独立したサイバーセキュリティ調査を開始
本当に重要な教訓
今回の侵害は深刻だった。内部の不備については徹底的な調査が必要だ。
しかしBinanceは財務上の責任を全面的に負い、資金の回収に向けて業界と協力した。これは重要なことだ。
取引所にとって大切なのは、状況が順調なときのセキュリティだけではない。事態が悪化したときにどう対応するかも重要だ。
業界への教訓:ユーザーの保護を常に最優先しなければならない。すべてのプラットフォームが今回の件から学ぶ必要がある。