
この状況は、ウォレットのセキュリティに重大な懸念をもたらします。秘密鍵が安全なのか、漏えいした可能性があるのかを把握することが重要です。
セキュリティインシデントを受け、Keplrウォレットのユーザーの秘密鍵が漏えいした可能性
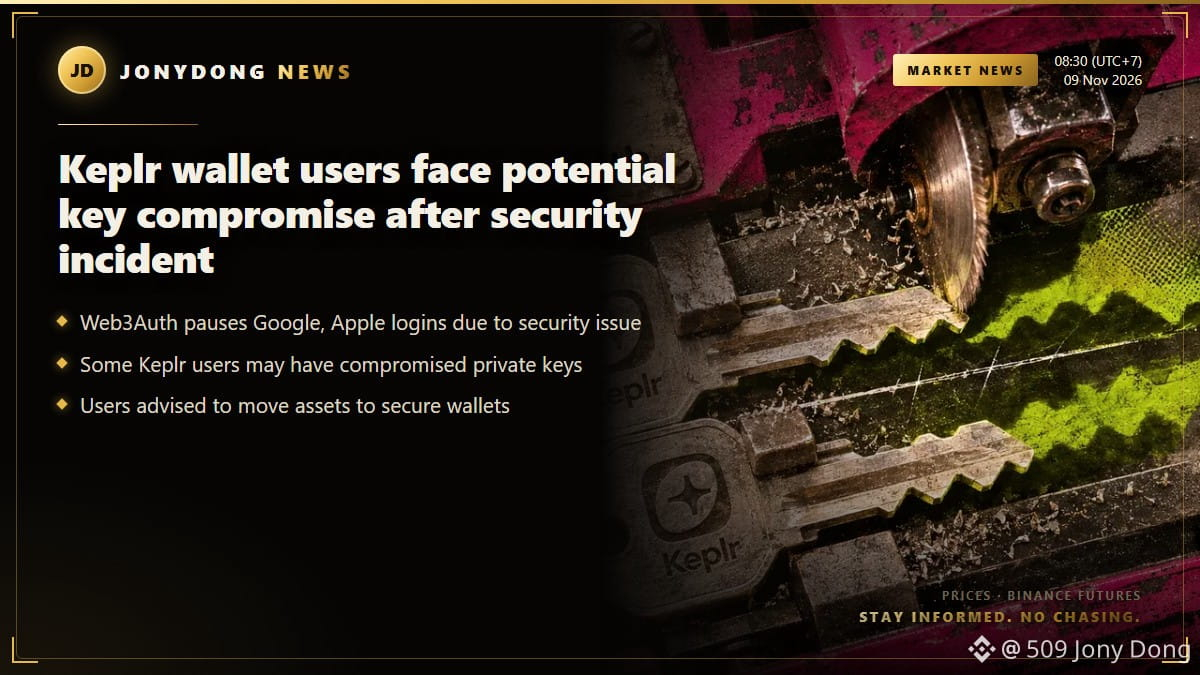
11月7日、Keplrは、GoogleまたはAppleのログインを利用して作成されたアカウントで不正な取引が発生したと報告しました。これを受けて、Web3Authが一部のウォレットに影響するインフラ上のセキュリティ問題を特定した後、該当するログイン方法は一時停止されました。この一時停止によりアカウントへのアクセスに懸念が生じていますが、さらに深刻な問題も明らかになっています。一部のユーザーの秘密鍵が漏えいした可能性があります。
Web3Authの通知によると、セキュリティインシデントは11月6日に発生し、メンテナンス期間に入りましたが、サービスが復旧したかどうかは確認されていません。Keplrの更新されたセキュリティ関連ドキュメントには、Googleログインを利用するアカウントにはリカバリーフレーズではなく16進数の秘密鍵が付与され、それがユーザーの端末にローカル保存されると記されています。しかし、今回のインシデントにおいて、これらの鍵がどのような状態にあるかは依然として不明です。
Keplrは、影響を受けた可能性のあるアカウントを持つユーザーに対し、新たな資金を送金せず、残りの資産をリカバリーフレーズまたはハードウェアウォレットで保護されたアカウントに移すよう勧告しています。この勧告は、一部のソーシャルログインアカウントに影響した侵害について調査が続く中、ユーザーを保護することを目的としています。
トレーダーや暗号資産ユーザーにとって、今回のインシデントは秘密鍵のセキュリティ状況を把握しておくことの重要性を示しています。また、特にソーシャルログインを利用する場合、安全な復旧手段を用意する必要性も強調しています。状況が進展する中、資産の安全を確保するため、Web3AuthとKeplrからの最新情報を確認することが重要です。
#Security #Wallet #CryptoNews
セキュリティインシデントを受け、Keplrウォレットのユーザーの秘密鍵が漏えいした可能性
11月7日、Keplrは、GoogleまたはAppleのログインを利用して作成されたアカウントで不正な取引が発生したと報告しました。これを受けて、Web3Authが一部のウォレットに影響するインフラ上のセキュリティ問題を特定した後、該当するログイン方法は一時停止されました。この一時停止によりアカウントへのアクセスに懸念が生じていますが、さらに深刻な問題も明らかになっています。一部のユーザーの秘密鍵が漏えいした可能性があります。
Web3Authの通知によると、セキュリティインシデントは11月6日に発生し、メンテナンス期間に入りましたが、サービスが復旧したかどうかは確認されていません。Keplrの更新されたセキュリティ関連ドキュメントには、Googleログインを利用するアカウントにはリカバリーフレーズではなく16進数の秘密鍵が付与され、それがユーザーの端末にローカル保存されると記されています。しかし、今回のインシデントにおいて、これらの鍵がどのような状態にあるかは依然として不明です。
Keplrは、影響を受けた可能性のあるアカウントを持つユーザーに対し、新たな資金を送金せず、残りの資産をリカバリーフレーズまたはハードウェアウォレットで保護されたアカウントに移すよう勧告しています。この勧告は、一部のソーシャルログインアカウントに影響した侵害について調査が続く中、ユーザーを保護することを目的としています。
トレーダーや暗号資産ユーザーにとって、今回のインシデントは秘密鍵のセキュリティ状況を把握しておくことの重要性を示しています。また、特にソーシャルログインを利用する場合、安全な復旧手段を用意する必要性も強調しています。状況が進展する中、資産の安全を確保するため、Web3AuthとKeplrからの最新情報を確認することが重要です。
#Security #Wallet #CryptoNews