GoogleアカウントでワンクリックログインするKeplrウォレットで、秘密鍵が漏えい。
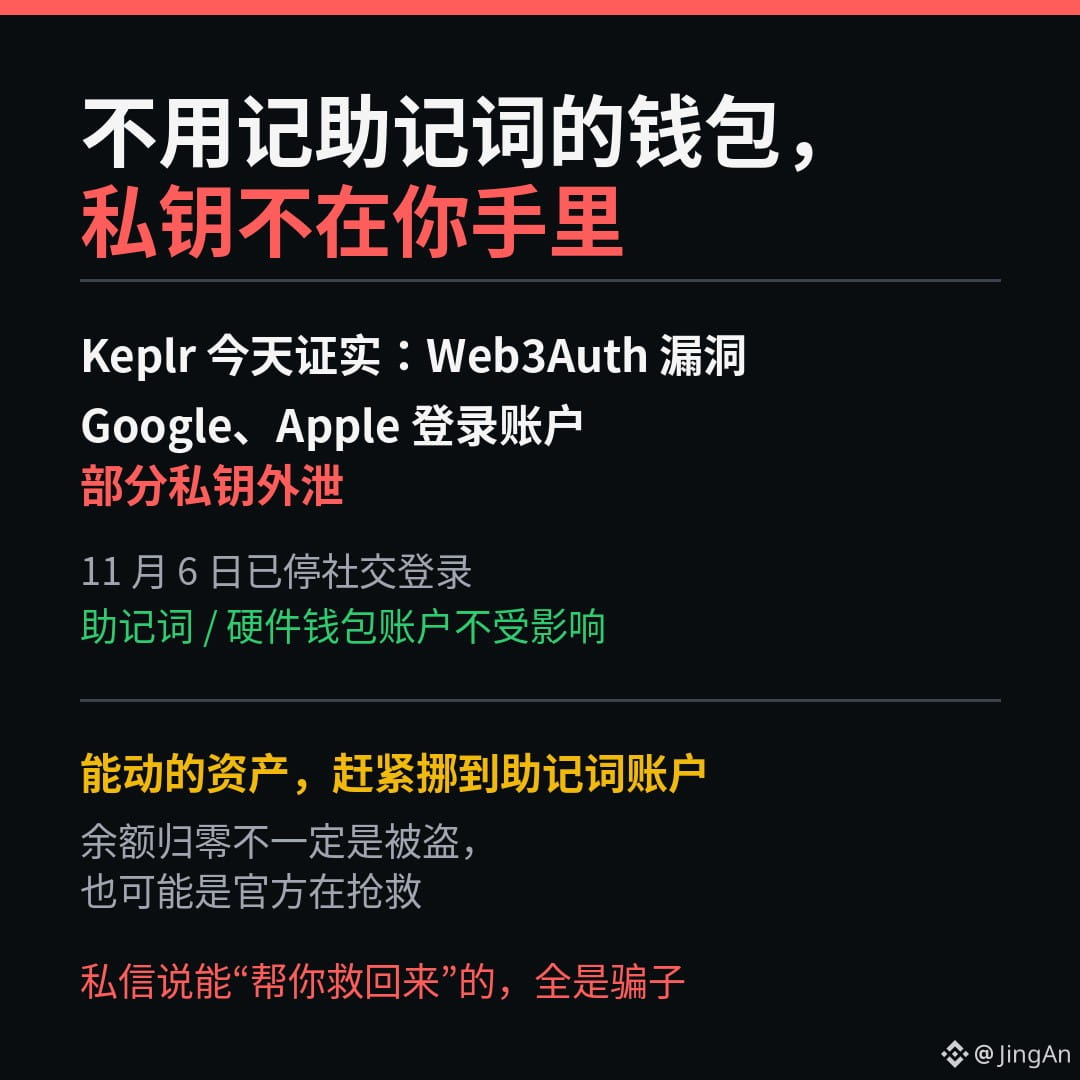
ニーモニックを覚えなくていいウォレットでは、秘密鍵はそもそも自分の手元にない。
11月6日、KeplrはGoogleとAppleでのログインを停止した。
本日、公式が確認したところ、サードパーティのログインサービスWeb3Authに脆弱性があり、一部のソーシャルログインアカウントの秘密鍵が流出した。
ニーモニックやハードウェアウォレットで作成したアカウントは問題ない。
被害に遭ったのは、手軽さを優先した人たち——省いた12個の単語は、命綱そのものだった。
Keplrからのアドバイスは3つだけ:
この種のアカウントには、もう資金を送らないこと。
移動できる資産は、すぐにニーモニックまたはハードウェアウォレットのアカウントに移すこと。
DMで「取り戻すのを手伝う」と言ってくる人は全員詐欺師。連絡はKeplrとWeb3Authの公式アカウントからのものだけを信じること。
もうひとつ、意外な話:
残高が突然ゼロになっても、必ずしも盗まれたとは限らない。
Web3Authによると、盗まれていない資金を保護するため、彼らも同じ経路を使って資金を移動させているとのこと。
被害者の人数や損失額は、公式からまだ発表されていない。救済用アドレスの一覧は後日公開される。
あなたのウォレットはニーモニックで作った?それともGoogleのワンクリックログインで作った?
#ウォレットセキュリティ
ニーモニックを覚えなくていいウォレットでは、秘密鍵はそもそも自分の手元にない。
11月6日、KeplrはGoogleとAppleでのログインを停止した。
本日、公式が確認したところ、サードパーティのログインサービスWeb3Authに脆弱性があり、一部のソーシャルログインアカウントの秘密鍵が流出した。
ニーモニックやハードウェアウォレットで作成したアカウントは問題ない。
被害に遭ったのは、手軽さを優先した人たち——省いた12個の単語は、命綱そのものだった。
Keplrからのアドバイスは3つだけ:
この種のアカウントには、もう資金を送らないこと。
移動できる資産は、すぐにニーモニックまたはハードウェアウォレットのアカウントに移すこと。
DMで「取り戻すのを手伝う」と言ってくる人は全員詐欺師。連絡はKeplrとWeb3Authの公式アカウントからのものだけを信じること。
もうひとつ、意外な話:
残高が突然ゼロになっても、必ずしも盗まれたとは限らない。
Web3Authによると、盗まれていない資金を保護するため、彼らも同じ経路を使って資金を移動させているとのこと。
被害者の人数や損失額は、公式からまだ発表されていない。救済用アドレスの一覧は後日公開される。
あなたのウォレットはニーモニックで作った?それともGoogleのワンクリックログインで作った?
#ウォレットセキュリティ