お金を追跡する会社が、顧客全員の鍵をなくした
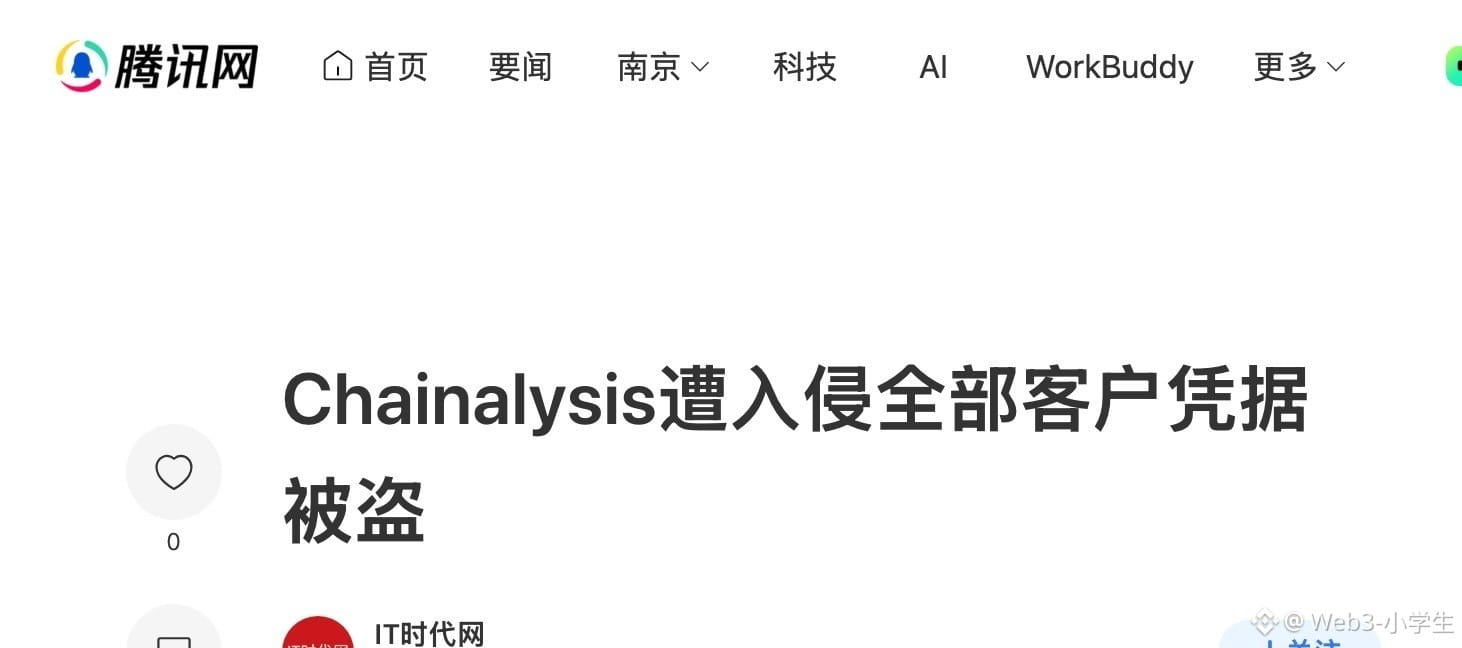
「このお金はどこへ行ったのか」を調べる会社が、顧客全員の鍵をなくした。氏名、ユーザー名、パスワードのハッシュ、そして有効なログイントークン。顧客全員、例外は一人もいない。
本当に厄介なのは、最後の四文字だ。トークン。
パスワードのハッシュは計算が必要だが、トークンには必要ない。ログインに成功した瞬間、サーバーが渡してくる一枚の紙のようなものだ。それを手にした人があなたになりすませる。解読も推測も不要で、有効期限はまだ切れていない。
問題が起きたのは10月。最初の報告は30日で、漏れたのは番号、氏名、メールアドレスなど、会社が「機密性の低い情報」とみなすものだけだとされた。週末を挟み、調査で対象範囲は全件に広がったが、発表が訂正されたのは水曜日だった。
この二日間、なぜ公表しなかったのか。会社はまったく説明していない。ただ一言、攻撃の侵入口を特定し、修正したと述べただけだ。侵入口がどこだったのか、今も誰も知らない。これで説明したことになるのだろうか?
そのうえ、事業の半分をあっさり停止した。ログインページ、追跡ツール、取引モニタリング、アドレスのスクリーニングを一斉に停止。再開の条件は、まず会社の固定IPアドレスを許可リストに登録し、アクセス後にパスワードを強制変更し、鍵をローテーションすること。
オンチェーン分析はもともと安全だと思っている人は多い。台帳は公開されているからだ。公開されているのは台帳だけ。ログインサーバーはそもそもブロックチェーン上にはなく、サーバールームの中にある。誰が入ったかは、すべてログに残る。
出金を止められ、追加資料を求められたとき、その判定をすべて取引所自身が行っているとは限らない。こうした会社が販売しているのは、実のところラベルのデータベースだ。どのアドレスが誰のものか、どのお金が中継アドレスを何度経由したか。データベースが止まれば、すべて止まる。
$BTC の台帳は初日から公開されていて、誰でも全データをダウンロードして自分で計算できる。このビジネスが成り立つのは、台帳は公開されていても、台帳を読み解く人たちは公開されていないからだ。
顧客リストにはマイクロソフト、バークレイズ、そして$COINB という取引所も名を連ねている。彼ら自身が何かを失ったわけではない。失われたのは、サプライヤーが持っていたあの一枚の紙だ。
ビットコインは75774。一日中、特に動きはなかった。こういうことは、いつだってローソク足には表れない。次のコンプライアンス関連の署名に表れる。いちばん高くつくのはデータではないと思う。
「このお金が誰のものか、私なら特定できる」と売り込むビジネスで、最も価値のある資産は、誰も侵入していないという事実だ。データベースはその次にすぎない。ところが、その資産にはバックアップがない。取り戻せない。
信頼を会社という形にして売るビジネスは、遅かれ早かれ、必ずこの地点で問題を起こす。
台帳は公開できても、鍵は一つの部屋に閉じ込めておくしかないからだ。
「このお金はどこへ行ったのか」を調べる会社が、顧客全員の鍵をなくした。氏名、ユーザー名、パスワードのハッシュ、そして有効なログイントークン。顧客全員、例外は一人もいない。
本当に厄介なのは、最後の四文字だ。トークン。
パスワードのハッシュは計算が必要だが、トークンには必要ない。ログインに成功した瞬間、サーバーが渡してくる一枚の紙のようなものだ。それを手にした人があなたになりすませる。解読も推測も不要で、有効期限はまだ切れていない。
問題が起きたのは10月。最初の報告は30日で、漏れたのは番号、氏名、メールアドレスなど、会社が「機密性の低い情報」とみなすものだけだとされた。週末を挟み、調査で対象範囲は全件に広がったが、発表が訂正されたのは水曜日だった。
この二日間、なぜ公表しなかったのか。会社はまったく説明していない。ただ一言、攻撃の侵入口を特定し、修正したと述べただけだ。侵入口がどこだったのか、今も誰も知らない。これで説明したことになるのだろうか?
そのうえ、事業の半分をあっさり停止した。ログインページ、追跡ツール、取引モニタリング、アドレスのスクリーニングを一斉に停止。再開の条件は、まず会社の固定IPアドレスを許可リストに登録し、アクセス後にパスワードを強制変更し、鍵をローテーションすること。
オンチェーン分析はもともと安全だと思っている人は多い。台帳は公開されているからだ。公開されているのは台帳だけ。ログインサーバーはそもそもブロックチェーン上にはなく、サーバールームの中にある。誰が入ったかは、すべてログに残る。
出金を止められ、追加資料を求められたとき、その判定をすべて取引所自身が行っているとは限らない。こうした会社が販売しているのは、実のところラベルのデータベースだ。どのアドレスが誰のものか、どのお金が中継アドレスを何度経由したか。データベースが止まれば、すべて止まる。
$BTC の台帳は初日から公開されていて、誰でも全データをダウンロードして自分で計算できる。このビジネスが成り立つのは、台帳は公開されていても、台帳を読み解く人たちは公開されていないからだ。
顧客リストにはマイクロソフト、バークレイズ、そして$COINB という取引所も名を連ねている。彼ら自身が何かを失ったわけではない。失われたのは、サプライヤーが持っていたあの一枚の紙だ。
ビットコインは75774。一日中、特に動きはなかった。こういうことは、いつだってローソク足には表れない。次のコンプライアンス関連の署名に表れる。いちばん高くつくのはデータではないと思う。
「このお金が誰のものか、私なら特定できる」と売り込むビジネスで、最も価値のある資産は、誰も侵入していないという事実だ。データベースはその次にすぎない。ところが、その資産にはバックアップがない。取り戻せない。
信頼を会社という形にして売るビジネスは、遅かれ早かれ、必ずこの地点で問題を起こす。
台帳は公開できても、鍵は一つの部屋に閉じ込めておくしかないからだ。