Gnosis Payへの侵入でカード情報と個人情報が流出
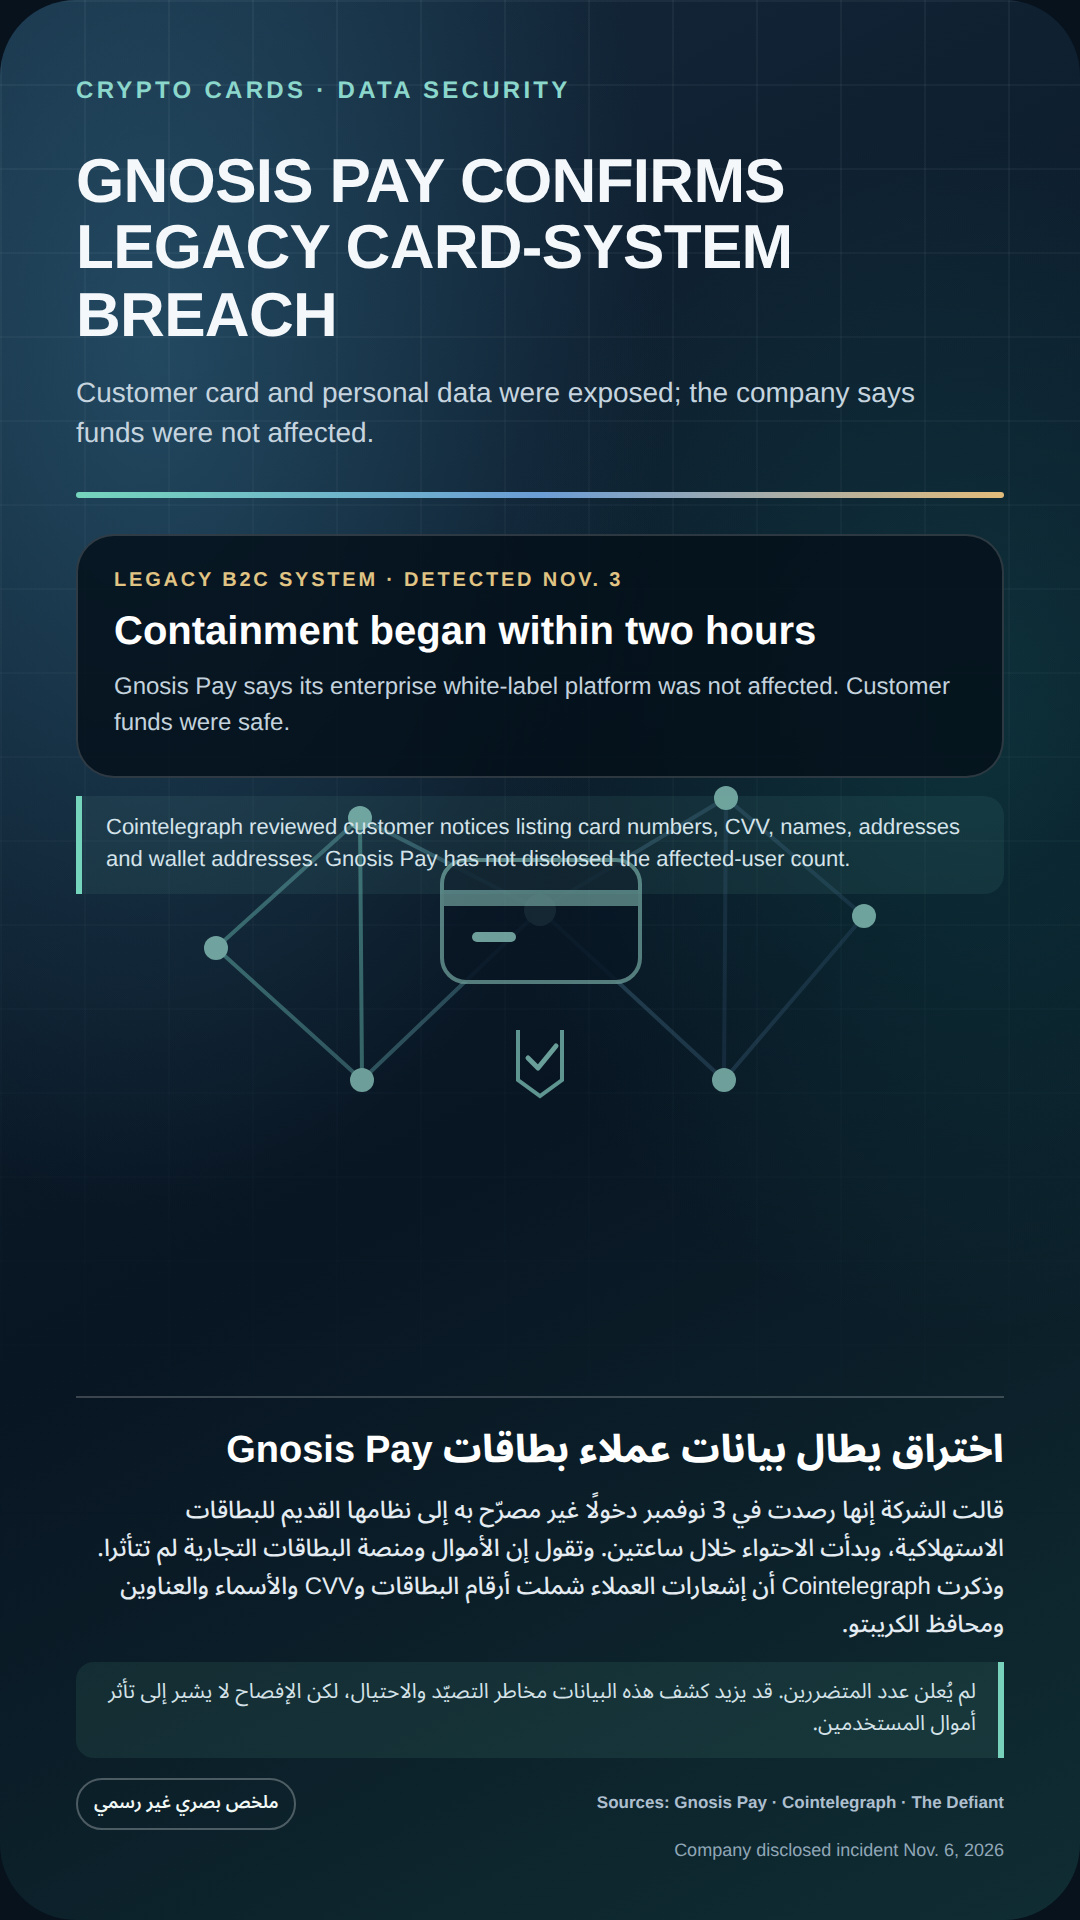
事実:Gnosis Payによると、監視システムが11月3日、旧式の個人向けカードシステムへの不正アクセスを検知し、2時間以内に封じ込めを開始した。同社は、顧客資金と法人向けカードプラットフォームに影響はなく、脆弱性を修正したうえで、12月20日にシステムを廃止するまでオンライン決済に追加認証の3Dセキュアを導入したと述べた。影響を受けた顧客の数は公表していない。
データの詳細:Cointelegraphが確認した顧客向け通知によると、流出したデータにはカード番号全桁、有効期限、CVVコード、氏名、住所、ウォレットアドレスが含まれていた。一部のケースでは銀行口座情報も含まれていた。これらの詳細は、報道機関が確認した通知に基づくものであり、同社が公表した一覧ではない。
背景:流出したデータにより、フィッシングやなりすまし、カードの不正利用のリスクが高まる可能性がある。ただし、ウォレットの資金が盗まれたという意味ではない。同社は、ユーザーの資金に影響はなかったと述べている。
出典:
Gnosis Pay — https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards
Cointelegraph — https://cointelegraph.com/news/gnosis-pay-breach-exposes-card-details-personal-data-crypto-wallet-information
The Defiant — https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system
事実:Gnosis Payによると、監視システムが11月3日、旧式の個人向けカードシステムへの不正アクセスを検知し、2時間以内に封じ込めを開始した。同社は、顧客資金と法人向けカードプラットフォームに影響はなく、脆弱性を修正したうえで、12月20日にシステムを廃止するまでオンライン決済に追加認証の3Dセキュアを導入したと述べた。影響を受けた顧客の数は公表していない。
データの詳細:Cointelegraphが確認した顧客向け通知によると、流出したデータにはカード番号全桁、有効期限、CVVコード、氏名、住所、ウォレットアドレスが含まれていた。一部のケースでは銀行口座情報も含まれていた。これらの詳細は、報道機関が確認した通知に基づくものであり、同社が公表した一覧ではない。
背景:流出したデータにより、フィッシングやなりすまし、カードの不正利用のリスクが高まる可能性がある。ただし、ウォレットの資金が盗まれたという意味ではない。同社は、ユーザーの資金に影響はなかったと述べている。
出典:
Gnosis Pay — https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards
Cointelegraph — https://cointelegraph.com/news/gnosis-pay-breach-exposes-card-details-personal-data-crypto-wallet-information
The Defiant — https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system