
暗号資産口座は、パスワードを盗まれる以外の方法でも危険にさらされる可能性があります。
2026年11月5日、BinanceとDeribitは、サードパーティの取引プラットフォームが報告したセキュリティ上の問題の可能性を受け、SignalPlusに関連するAPIキーを削除したことを確認しました。
Binanceは、自社のシステムには影響がなく、顧客の資金も安全な状態にあると発表しました。Deribitは、自社のシステムやデータが侵害されたことを示す証拠はないと報告しました。
では、APIキーとは何でしょうか?
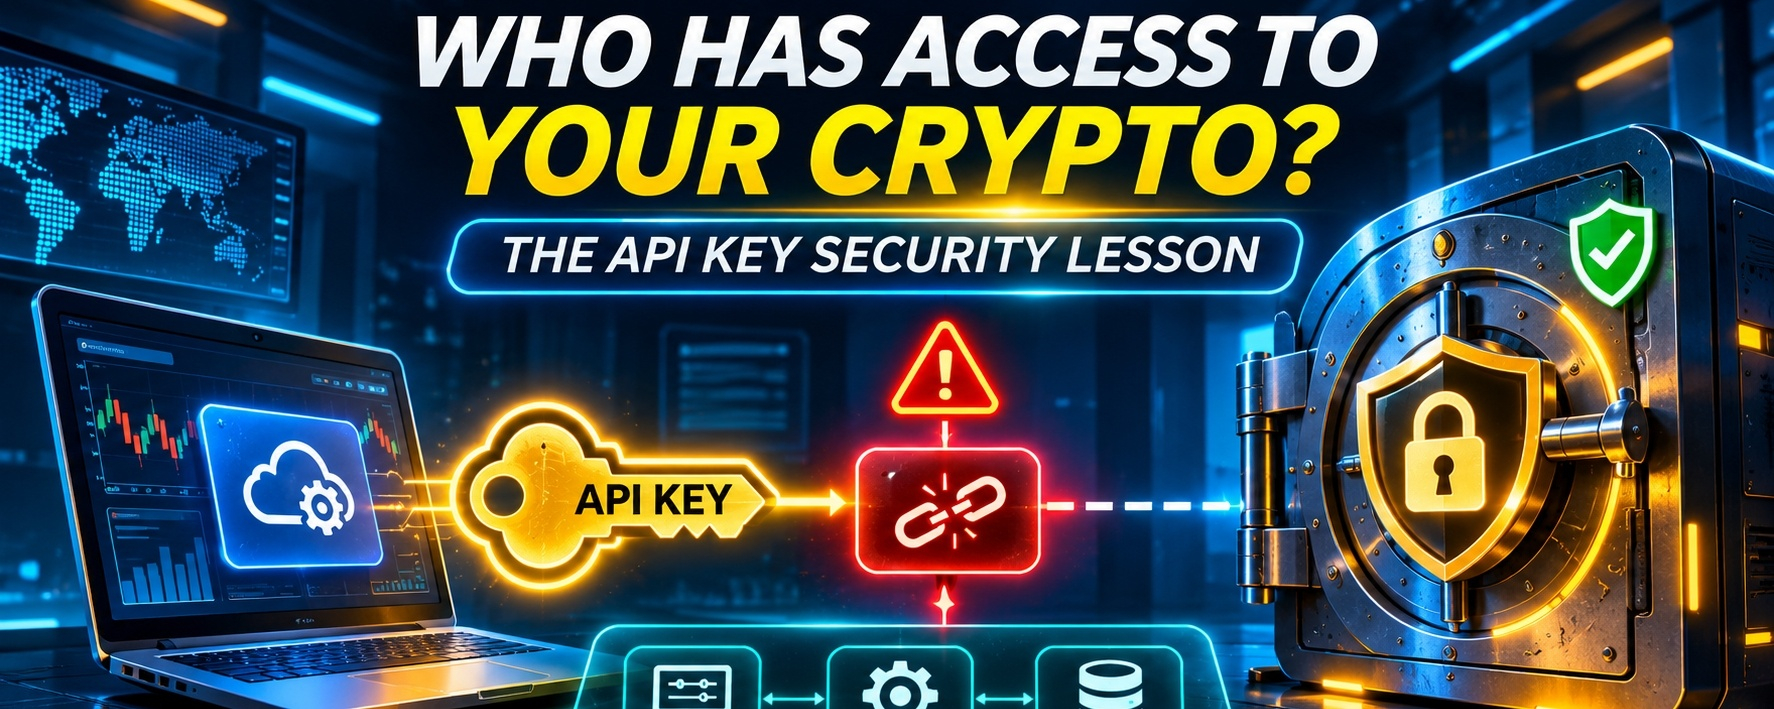
APIキーを使うと、外部アプリケーションが取引所のアカウントと通信できるようになります。
権限によっては、アプリケーションがアカウント情報を読み取ったり、取引を実行したりできる場合があります。
つまり、よく知らないサードパーティサービスに接続すると、セキュリティ上のリスクがさらに高まる可能性があります。
初心者向けセキュリティの3つの教訓:
1. 信頼できないサービスにAPIキーを絶対に共有しない。
2. APIキーの出金権限を無効にする。
3. IPアドレスのホワイトリストを設定し、使っていない接続を定期的に確認する。
Binanceは、影響を受けたユーザーに対し、直接ログインしてポジションと未約定注文を確認し、SignalPlusが問題を解決したとの確認が取れるまで再接続を控えるよう助言しました。
ここで大きな疑問:
取引所のアカウントへのアクセスを許可して、サードパーティの取引アプリケーションを信頼しますか?
覚えておきましょう。暗号資産を守ることは、パスワードを保護するだけではありません。誰がアカウントにアクセスする権限を持つかを管理することも重要です。
#暗号資産セキュリティ #Binance #サイバーセキュリティ #ブロックチェーン