投稿

燕寶Melissa
·
--
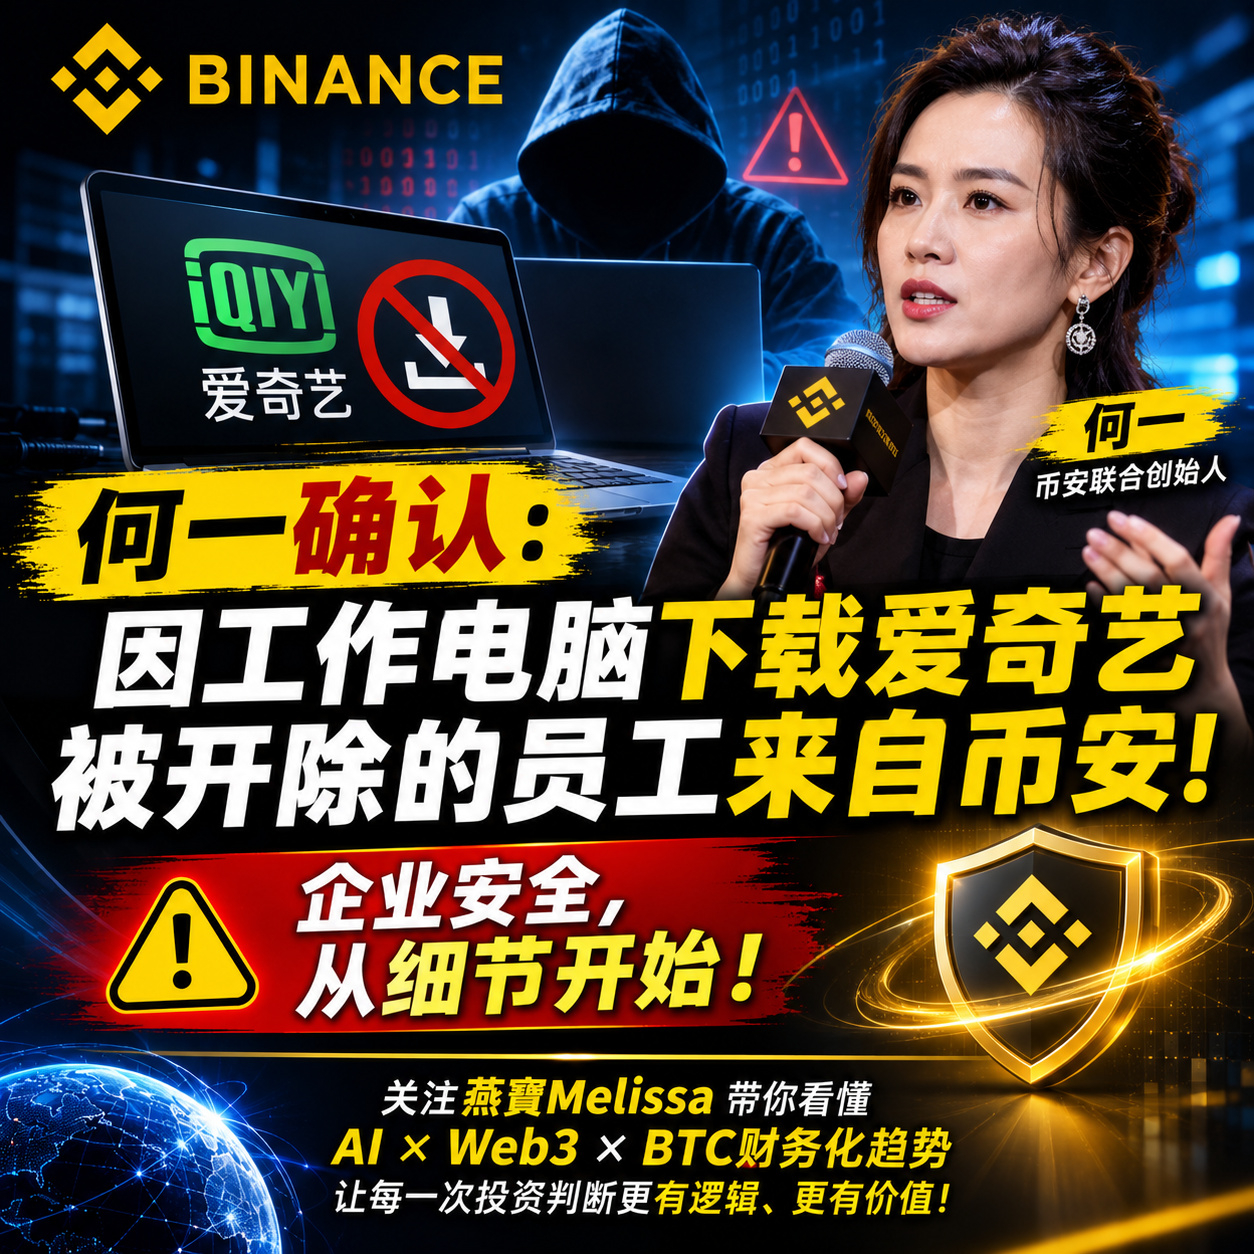
弱気相場🚨 何一が自ら確認:業務用PCにiQIYIをダウンロードして解雇された社員は、確かにバイナンスの社員だった!
バイナンスで63億ドルが盗まれた事件の余波が続く中、何一は再び、話題を呼んだ社内管理にまつわる過去の出来事について言及した。
彼女はXでこう述べた。
「業務用PCにiQIYIをダウンロードして解雇されたのもバイナンス。過失を認めて責任を取るが、二度と繰り返してはならない。」
一見さらりとした発言だが、その裏には、すべてのWeb3チームが警戒すべき問題が浮かび上がる。企業のセキュリティは、往々にして最も目立たない細部から崩れ始める。
バイナンスが先に公表した初期調査の内容と合わせると、次のとおりだ。
1️⃣ 偽の採用を装った攻撃:ハッカーは偽の面接課題を利用し、エンジニアに接触した。
2️⃣ 悪意あるコードの埋め込み:社員が業務用PCに面接課題を装ったコードをダウンロードし、端末がトロイの木馬に感染した。
3️⃣ 内部セキュリティのリスク:攻撃者はさらに社内ツールを利用して、支配範囲を拡大した。
4️⃣ 資産の窃取:数カ月にわたる準備の末、最終的に10月29日に資産を移転した。
⚠️ ここで区別しておく必要がある。iQIYIをダウンロードして解雇された件は、何一が確認した別の社内管理上の出来事であり、今回のハッキング攻撃の直接的な原因ではない。
AI時代、ハッカーの侵入口はブロックチェーン上ではなく、あなたが毎日使っているパソコンかもしれない。
本当のセキュリティとは、盗まれた後に補償することではなく、リスクが発生する前に防御体制を築くことだ。
#美股走弱,加密货币市场普遍承压
$BTC
$ETH
$BNB
バイナンスで63億ドルが盗まれた事件の余波が続く中、何一は再び、話題を呼んだ社内管理にまつわる過去の出来事について言及した。
彼女はXでこう述べた。
「業務用PCにiQIYIをダウンロードして解雇されたのもバイナンス。過失を認めて責任を取るが、二度と繰り返してはならない。」
一見さらりとした発言だが、その裏には、すべてのWeb3チームが警戒すべき問題が浮かび上がる。企業のセキュリティは、往々にして最も目立たない細部から崩れ始める。
バイナンスが先に公表した初期調査の内容と合わせると、次のとおりだ。
1️⃣ 偽の採用を装った攻撃:ハッカーは偽の面接課題を利用し、エンジニアに接触した。
2️⃣ 悪意あるコードの埋め込み:社員が業務用PCに面接課題を装ったコードをダウンロードし、端末がトロイの木馬に感染した。
3️⃣ 内部セキュリティのリスク:攻撃者はさらに社内ツールを利用して、支配範囲を拡大した。
4️⃣ 資産の窃取:数カ月にわたる準備の末、最終的に10月29日に資産を移転した。
⚠️ ここで区別しておく必要がある。iQIYIをダウンロードして解雇された件は、何一が確認した別の社内管理上の出来事であり、今回のハッキング攻撃の直接的な原因ではない。
AI時代、ハッカーの侵入口はブロックチェーン上ではなく、あなたが毎日使っているパソコンかもしれない。
本当のセキュリティとは、盗まれた後に補償することではなく、リスクが発生する前に防御体制を築くことだ。
#美股走弱,加密货币市场普遍承压
$BTC
$ETH
$BNB