送金したばかりなのに、履歴では別の内容に——それでも「手数料を上げて高速化」をそのまま押せますか?
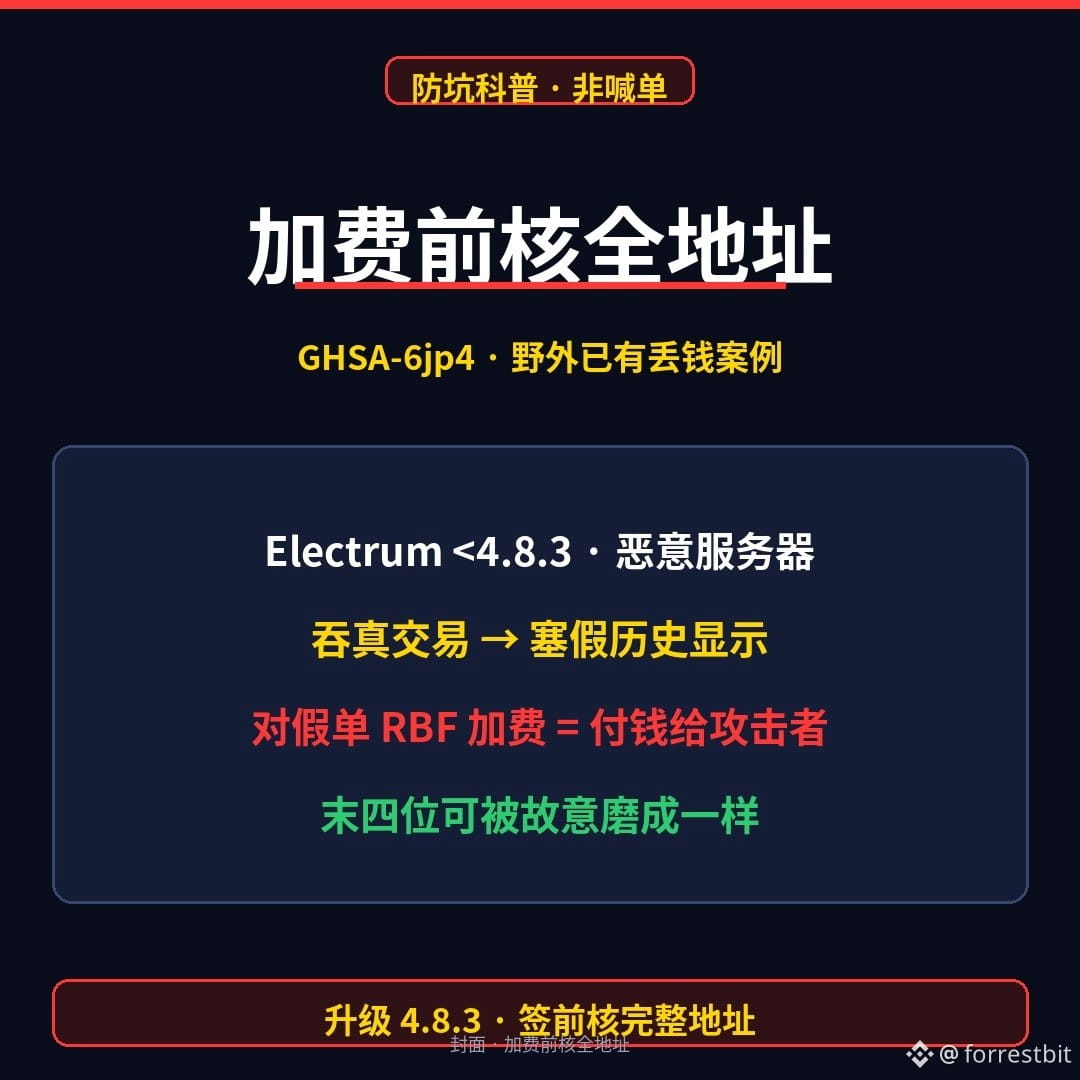
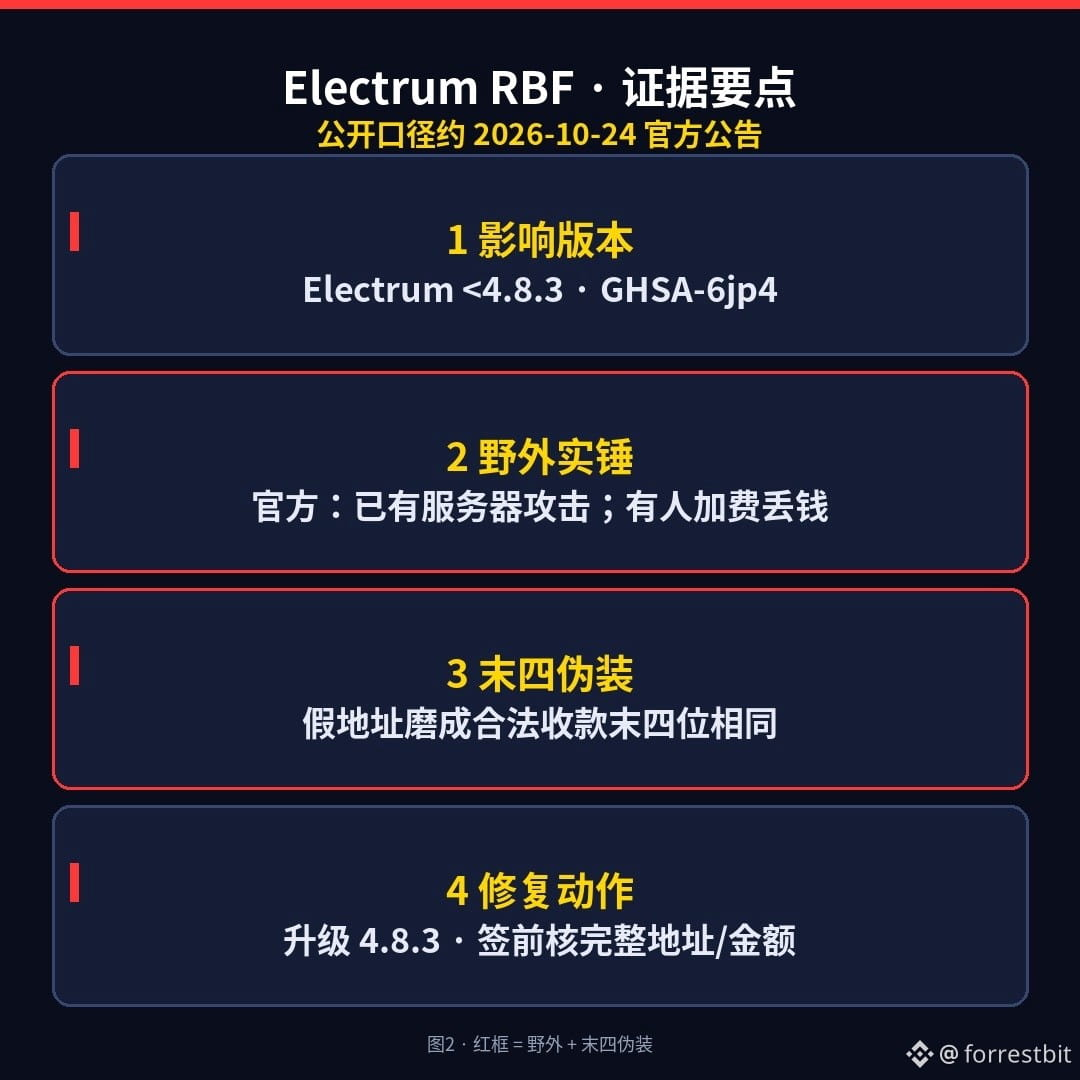
2026-10-24 前後:Electrum が公式に GHSA-6jp4(CVE-2026-117601)を公開:4.8.3 未満のクライアントは、メインサーバーが送ってくる「未確認取引」を信頼していました。悪意あるサーバーは、あなたがブロードキャストした本物の取引を握りつぶし、競合する無効な署名の取引を差し込み、送金先アドレスを攻撃者のものにすり替えることができます。軽量クライアントは mempool の署名を検証しないため、履歴には偽の取引だけが残ります。その取引に対して RBF で手数料を上げると、ウォレットは有効な支払いに署名し、資金は攻撃者のアドレスに送られてしまいます。公式によると、すでに実際にこの手口を使っているサーバーがあり、ユーザーからの報告は2件、そのうち1人は手数料を上げた後に資金を失いました。偽のアドレスは、正規の送金先と「末尾4桁が同じ」になるよう細工されていることが多く、偽の取引は手数料をゼロにして、手数料を上げさせるよう誘導することもよくあります。
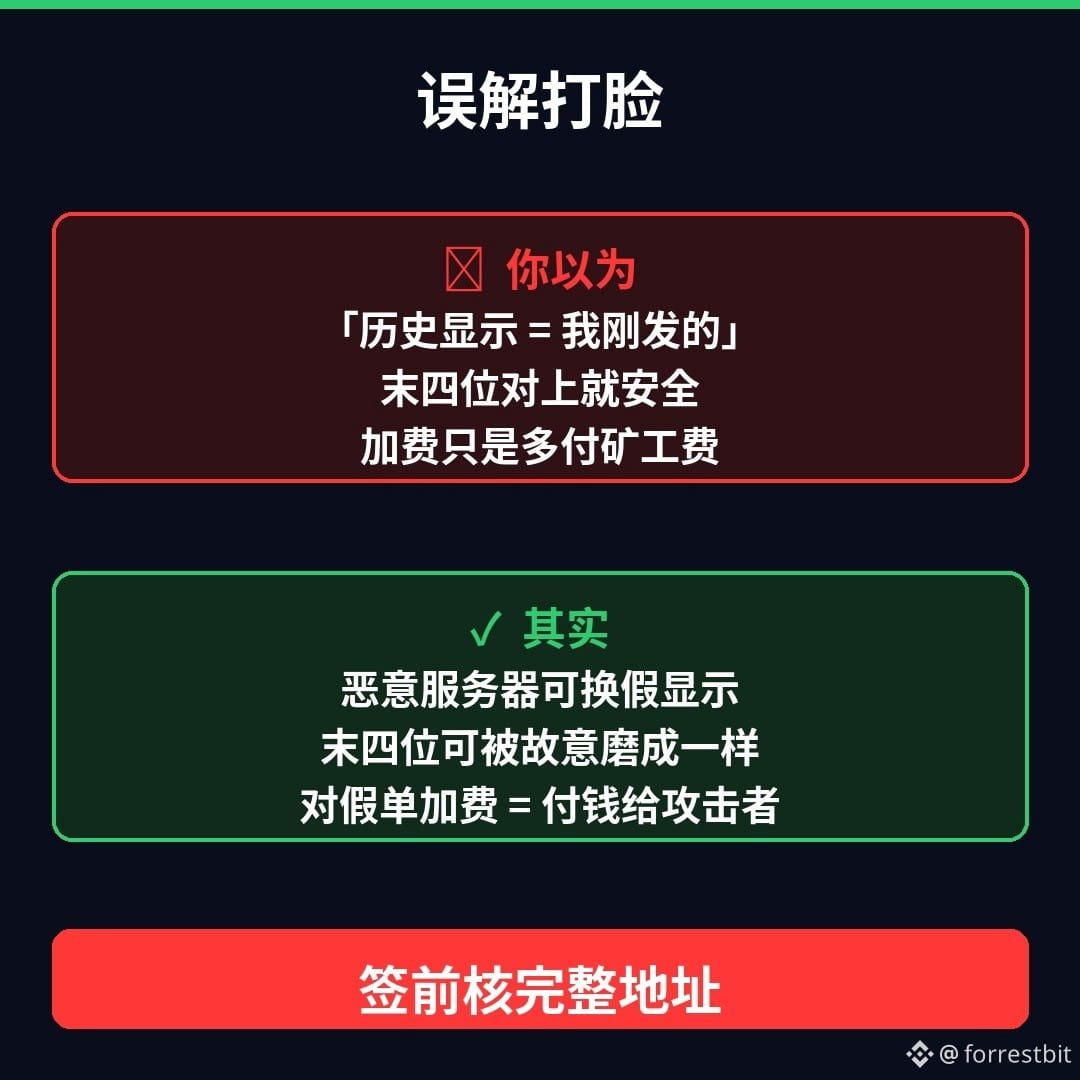
誤解を正す3つのポイント:①「履歴に表示されているのは、自分が送った取引」→悪意あるサーバーは表示内容をすり替えられます。②「末尾4桁が一致すれば安全」→末尾4桁は意図的に一致させられるため、アドレス全体と金額を確認する必要があります。③「手数料を上げるのは、マイナー手数料を追加で払うだけ」→偽の取引の手数料を上げることは、攻撃者への支払いに再署名することです。修正版 4.8.3(10/23〜24 頃)では、ウォレット自身が入力した mempool 取引の署名を検証します。アップグレードするまでは、取引(RBF を含む)に署名する前に、アドレス全体と金額を確認してください。アップグレードは electrum.org からのみ行い、署名を検証してください。
私は取引をせず、コインを推奨せず、どの公開サーバーに接続すべきかも教えません——仕組みと被害を避ける方法だけを解説します。
あなたがより怖いのはどちらですか? A 末尾4桁が同じ偽の送金先アドレス、または B 手数料ゼロで誘導されて手数料を上げてしまうこと?コメント欄で1つ選んでください(シードフレーズ/秘密鍵/シードフレーズ全体が写ったスクリーンショットは投稿しないでください)。
(啓発目的であり、投資助言ではありません。私は取引をせず、売買を煽りません。Electrum 公式のセキュリティ告知 GHSA-6jp4-8v48-cc5v と 4.8.3 リリースノートの内容をもとにしています。投稿前に最新の告知を再確認してください。本コンテンツは AI の支援を受けて生成し、人手で整理しています。)
$BTC
#加密安全 #Web3科普 #詐欺対策
2026-10-24 前後:Electrum が公式に GHSA-6jp4(CVE-2026-117601)を公開:4.8.3 未満のクライアントは、メインサーバーが送ってくる「未確認取引」を信頼していました。悪意あるサーバーは、あなたがブロードキャストした本物の取引を握りつぶし、競合する無効な署名の取引を差し込み、送金先アドレスを攻撃者のものにすり替えることができます。軽量クライアントは mempool の署名を検証しないため、履歴には偽の取引だけが残ります。その取引に対して RBF で手数料を上げると、ウォレットは有効な支払いに署名し、資金は攻撃者のアドレスに送られてしまいます。公式によると、すでに実際にこの手口を使っているサーバーがあり、ユーザーからの報告は2件、そのうち1人は手数料を上げた後に資金を失いました。偽のアドレスは、正規の送金先と「末尾4桁が同じ」になるよう細工されていることが多く、偽の取引は手数料をゼロにして、手数料を上げさせるよう誘導することもよくあります。
誤解を正す3つのポイント:①「履歴に表示されているのは、自分が送った取引」→悪意あるサーバーは表示内容をすり替えられます。②「末尾4桁が一致すれば安全」→末尾4桁は意図的に一致させられるため、アドレス全体と金額を確認する必要があります。③「手数料を上げるのは、マイナー手数料を追加で払うだけ」→偽の取引の手数料を上げることは、攻撃者への支払いに再署名することです。修正版 4.8.3(10/23〜24 頃)では、ウォレット自身が入力した mempool 取引の署名を検証します。アップグレードするまでは、取引(RBF を含む)に署名する前に、アドレス全体と金額を確認してください。アップグレードは electrum.org からのみ行い、署名を検証してください。
私は取引をせず、コインを推奨せず、どの公開サーバーに接続すべきかも教えません——仕組みと被害を避ける方法だけを解説します。
あなたがより怖いのはどちらですか? A 末尾4桁が同じ偽の送金先アドレス、または B 手数料ゼロで誘導されて手数料を上げてしまうこと?コメント欄で1つ選んでください(シードフレーズ/秘密鍵/シードフレーズ全体が写ったスクリーンショットは投稿しないでください)。
(啓発目的であり、投資助言ではありません。私は取引をせず、売買を煽りません。Electrum 公式のセキュリティ告知 GHSA-6jp4-8v48-cc5v と 4.8.3 リリースノートの内容をもとにしています。投稿前に最新の告知を再確認してください。本コンテンツは AI の支援を受けて生成し、人手で整理しています。)
$BTC
#加密安全 #Web3科普 #詐欺対策