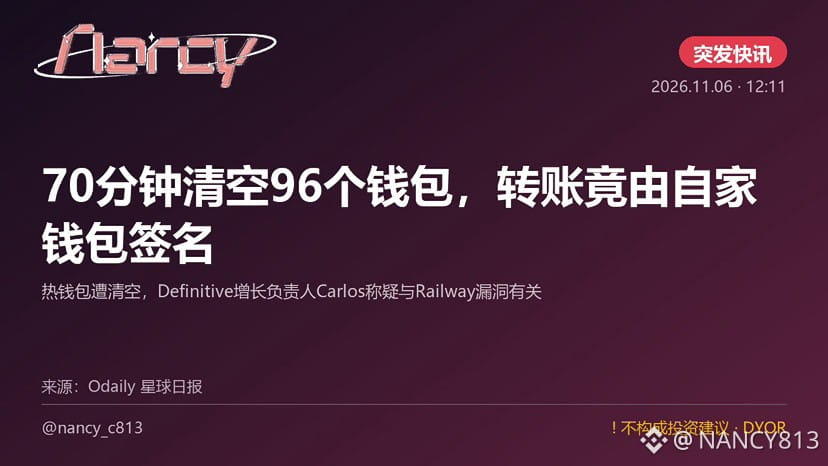
また盗まれた。約70分の間に、96個のウォレットが次々と空にされた。
さらに奇妙なのは、送金が承認の脆弱性を利用したものではなく、被害者「自身のウォレット」が署名したことだ。Definitiveの成長責任者Carlosによると、彼の古いホットウォレットが今日未明に空にされ、攻撃元は「noble.base.eth」の疑いがあるという。被害に遭ったウォレットのパターンはまったく同じだった。彼は、秘密鍵またはシードフレーズそのものが流出したと見ている。
彼は、鍵がRailwayから漏れたのではないかと疑っている。このクラウドデプロイプラットフォームは10/21に告知を出し、何者かが顧客の暗号化された環境変数にアクセスした可能性があるという。利便性を優先して、秘密鍵をそのまま環境変数に入れていた人もいた。
Taylor Monahanが追跡したところ、最初の盗難は10/21 UTC 19:36に発生しており、Railwayの公開通知より早かった。少なくとも19のEVMチェーンにまたがり、約37.1万ドルが持ち去られたと推定されている。
まず明確にしておくと、Railwayとの関連はCarlosの推測にすぎず、Railwayは確認していない。また、37.1万ドルという金額も未確認だ。
秘密鍵やシードフレーズをクラウドプラットフォーム、.env、またはボットの設定に置いたことがあるなら、公式発表を待たず、今すぐ新しいウォレットを作って資産を移そう。
最後に古いホットウォレットを確認したのは、いつですか?
#Railway #Definitive #私钥泄露 #热钱包 #オンチェーンセキュリティ
さらに奇妙なのは、送金が承認の脆弱性を利用したものではなく、被害者「自身のウォレット」が署名したことだ。Definitiveの成長責任者Carlosによると、彼の古いホットウォレットが今日未明に空にされ、攻撃元は「noble.base.eth」の疑いがあるという。被害に遭ったウォレットのパターンはまったく同じだった。彼は、秘密鍵またはシードフレーズそのものが流出したと見ている。
彼は、鍵がRailwayから漏れたのではないかと疑っている。このクラウドデプロイプラットフォームは10/21に告知を出し、何者かが顧客の暗号化された環境変数にアクセスした可能性があるという。利便性を優先して、秘密鍵をそのまま環境変数に入れていた人もいた。
Taylor Monahanが追跡したところ、最初の盗難は10/21 UTC 19:36に発生しており、Railwayの公開通知より早かった。少なくとも19のEVMチェーンにまたがり、約37.1万ドルが持ち去られたと推定されている。
まず明確にしておくと、Railwayとの関連はCarlosの推測にすぎず、Railwayは確認していない。また、37.1万ドルという金額も未確認だ。
秘密鍵やシードフレーズをクラウドプラットフォーム、.env、またはボットの設定に置いたことがあるなら、公式発表を待たず、今すぐ新しいウォレットを作って資産を移そう。
最後に古いホットウォレットを確認したのは、いつですか?
#Railway #Definitive #私钥泄露 #热钱包 #オンチェーンセキュリティ