メールアドレスが他の場所で漏えいしていたら、パスワードだけでは本当に守りきれません。
手間を省こうと、SMS認証だけを有効にしている人は多いものです。でも、SIMカードの乗っ取りや通信の傍受によって、認証コードが他人の手に渡る可能性があります。だから、この設定を見直しましょう。
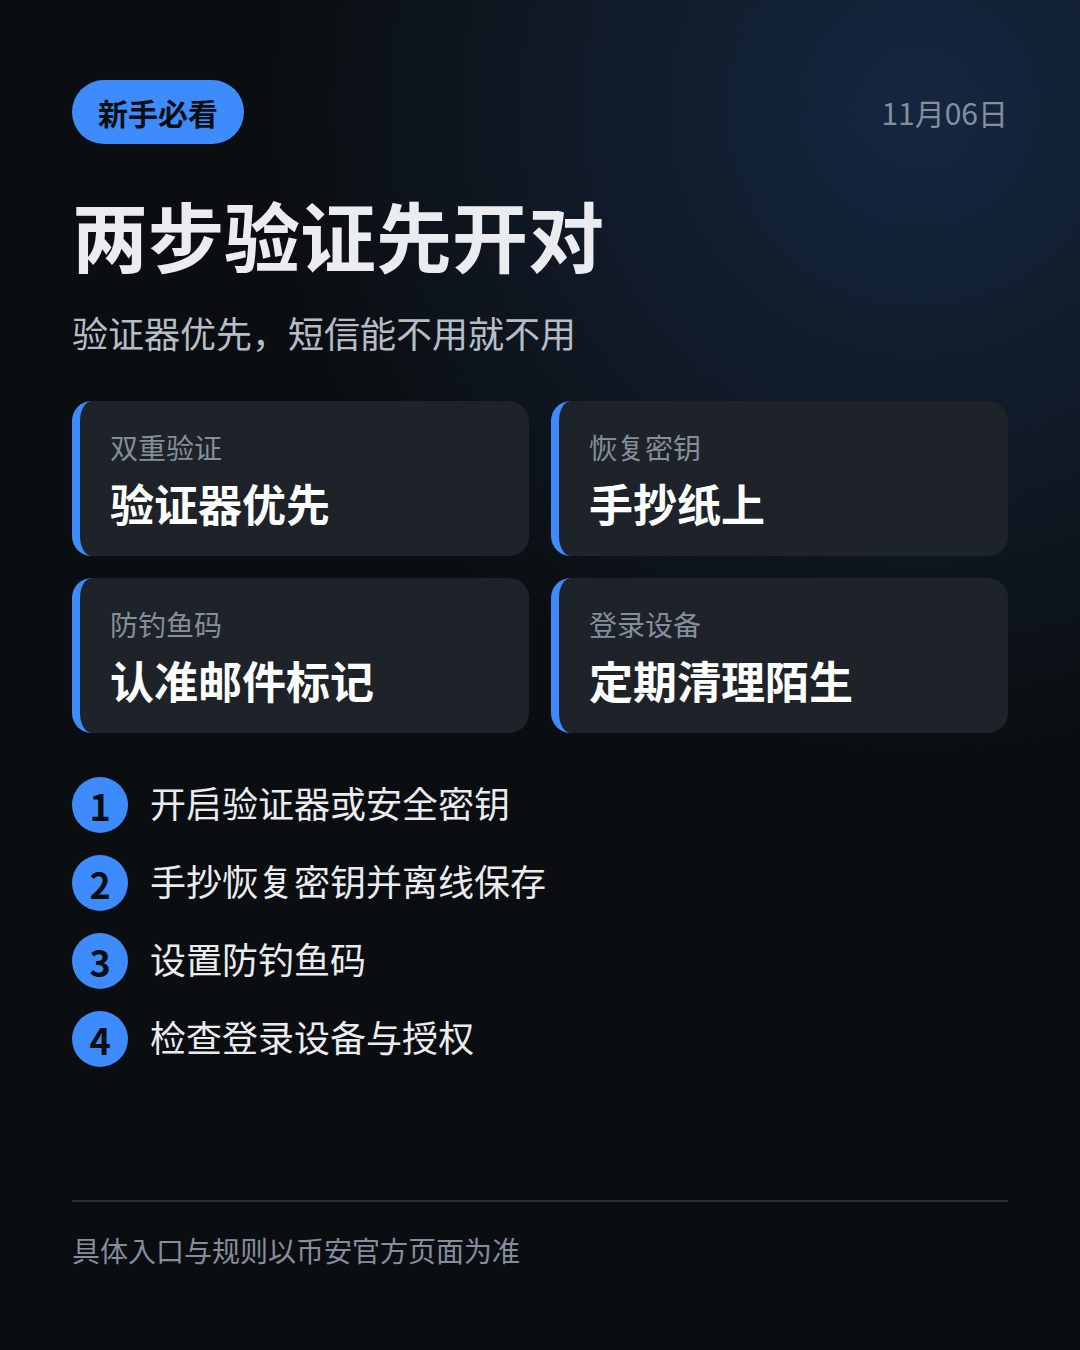
1️⃣ 2段階認証には、認証アプリかセキュリティキーを優先して使い、SMSは最後の手段にしましょう。認証コードは端末上で生成されるため、携帯電話会社に依存しません。
2️⃣ 設定時に表示されるリカバリーキーは、紙に書き写して保管しましょう。スクリーンショットを撮ったり、クラウドストレージやチャット履歴に保存したりするのはやめましょう。スマートフォンをなくしたとき、このキーがログインの頼りになります。
3️⃣ フィッシング対策コードも設定しましょう。今後、バイナンスを名乗るメールが届いても、このコードが記載されていなければ、基本的に偽物だと判断できます。
4️⃣ ときどきログイン中の端末や認証履歴を確認し、見覚えのない端末があればログアウトさせましょう。何か起きてから確認するのでは遅すぎます。
設定方法や具体的なルールは、バイナンスの公式ページで確認してください。設定を探すために、他人から送られてきたリンクをクリックしないようにしましょう。
今、有効にしているのはSMS認証ですか?それとも認証アプリですか?#アカウントセキュリティ
手間を省こうと、SMS認証だけを有効にしている人は多いものです。でも、SIMカードの乗っ取りや通信の傍受によって、認証コードが他人の手に渡る可能性があります。だから、この設定を見直しましょう。
1️⃣ 2段階認証には、認証アプリかセキュリティキーを優先して使い、SMSは最後の手段にしましょう。認証コードは端末上で生成されるため、携帯電話会社に依存しません。
2️⃣ 設定時に表示されるリカバリーキーは、紙に書き写して保管しましょう。スクリーンショットを撮ったり、クラウドストレージやチャット履歴に保存したりするのはやめましょう。スマートフォンをなくしたとき、このキーがログインの頼りになります。
3️⃣ フィッシング対策コードも設定しましょう。今後、バイナンスを名乗るメールが届いても、このコードが記載されていなければ、基本的に偽物だと判断できます。
4️⃣ ときどきログイン中の端末や認証履歴を確認し、見覚えのない端末があればログアウトさせましょう。何か起きてから確認するのでは遅すぎます。
設定方法や具体的なルールは、バイナンスの公式ページで確認してください。設定を探すために、他人から送られてきたリンクをクリックしないようにしましょう。
今、有効にしているのはSMS認証ですか?それとも認証アプリですか?#アカウントセキュリティ