活発な攻撃への警告を受け、アジアで暗号資産プラットフォームのセキュリティを強化
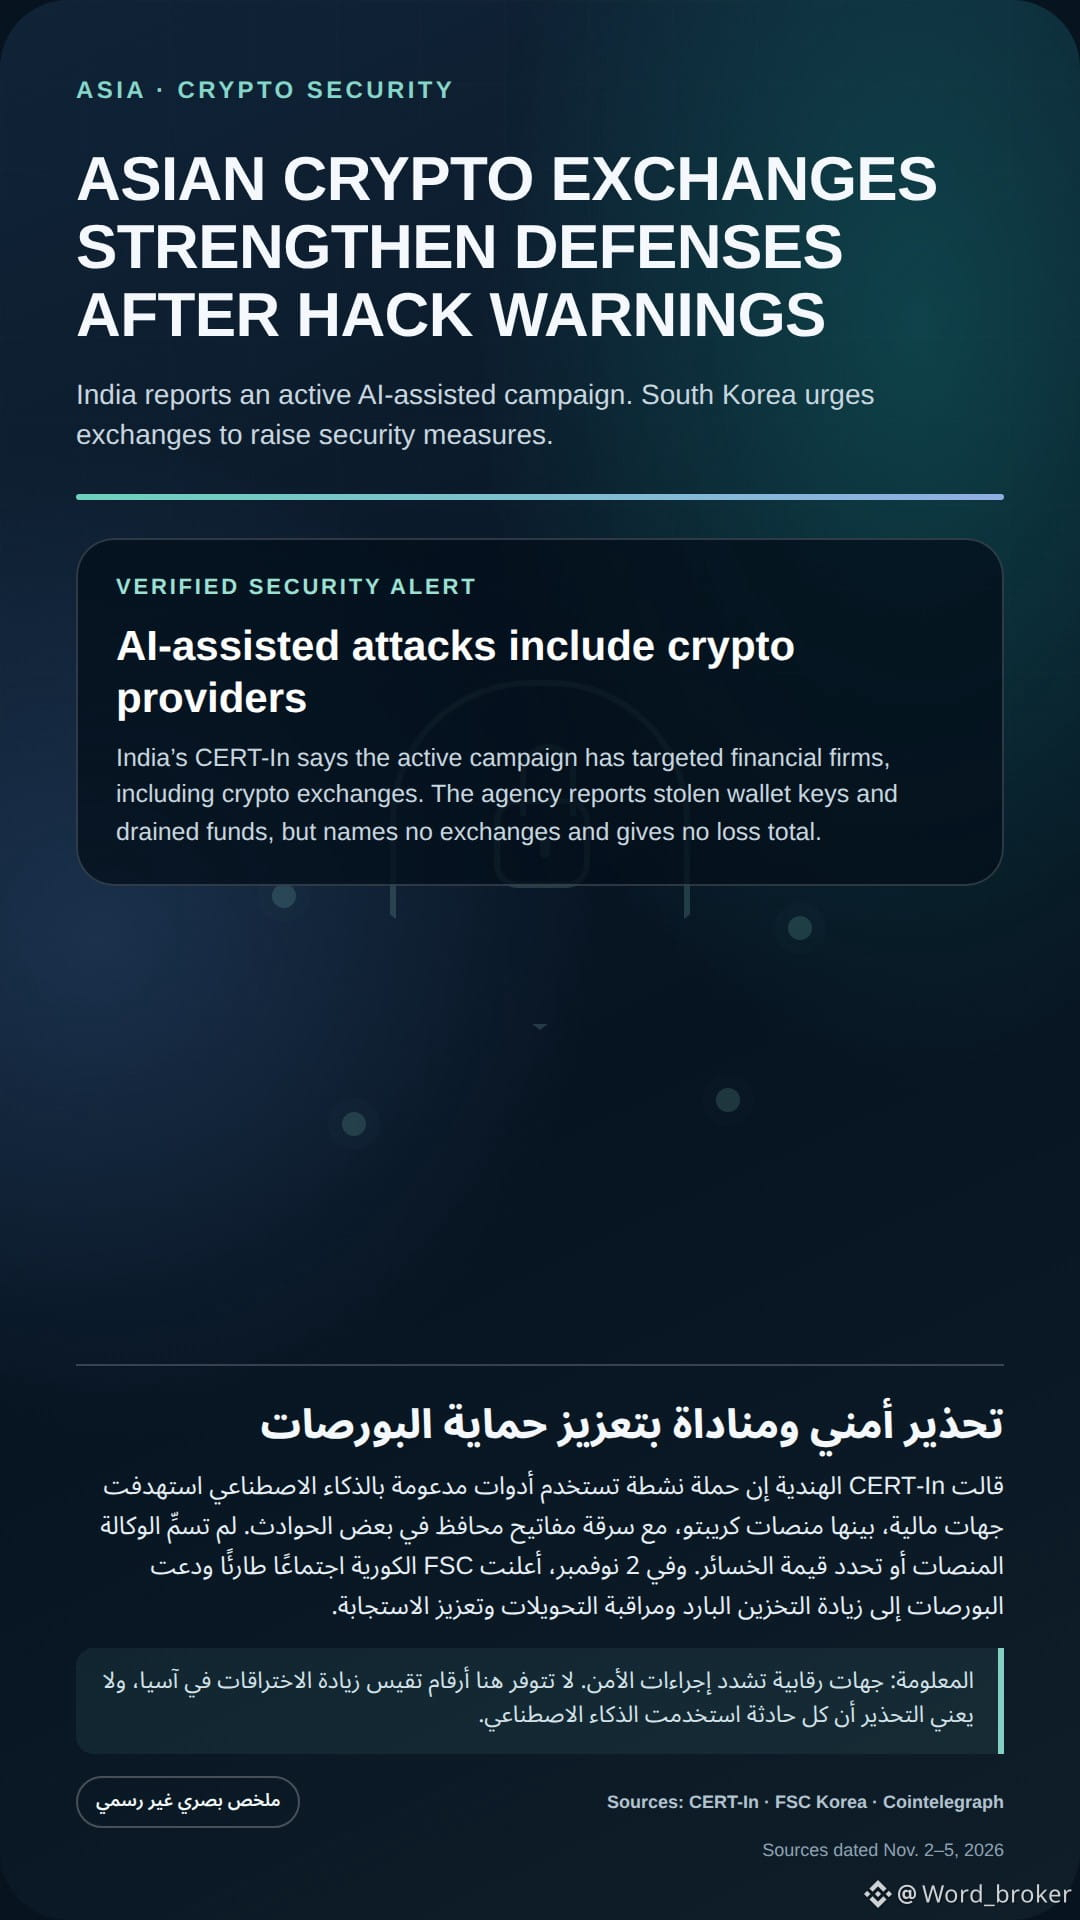
事実:インドのCERT-Inは11月4日に発表した警告で、暗号資産プラットフォームを含む金融機関を標的とした、AIツールを活用する攻撃キャンペーンが進行中だと述べた。同機関によると、一部の事案ではウォレットの秘密鍵が窃取され、資金が移動されたが、被害を受けたプラットフォーム名や損失額は明らかにされていない。
11月2日、韓国のFSCはBinanceの事案を受けて緊急会合を開いたことを確認し、デジタル資産プラットフォームに対し、コールドストレージの拡充、入出金の監視、インシデント対応の強化を呼びかけた。
分析:これらの動きは、ウォレットの秘密鍵の保護と送金承認の管理が優先課題であることを浮き彫りにしている。アジアで侵害が増加していることを示す数値は情報源に含まれておらず、すべての事案でAIが使われたと証明されているわけでもない。
情報源:
Cointelegraph: https://cointelegraph.com/magazine/asian-crypto-exchanges-bunker-down-as-hacks-surge-asia-express
CERT-In: https://www.cert-in.org.in/s2cMainServlet?pageid=PUBVLNOTES02&VLCODE=CIAD-2026-0058
Financial Services Commission Korea: https://www.fsc.go.kr/no010101/88054
CrowdStrike: https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/
事実:インドのCERT-Inは11月4日に発表した警告で、暗号資産プラットフォームを含む金融機関を標的とした、AIツールを活用する攻撃キャンペーンが進行中だと述べた。同機関によると、一部の事案ではウォレットの秘密鍵が窃取され、資金が移動されたが、被害を受けたプラットフォーム名や損失額は明らかにされていない。
11月2日、韓国のFSCはBinanceの事案を受けて緊急会合を開いたことを確認し、デジタル資産プラットフォームに対し、コールドストレージの拡充、入出金の監視、インシデント対応の強化を呼びかけた。
分析:これらの動きは、ウォレットの秘密鍵の保護と送金承認の管理が優先課題であることを浮き彫りにしている。アジアで侵害が増加していることを示す数値は情報源に含まれておらず、すべての事案でAIが使われたと証明されているわけでもない。
情報源:
Cointelegraph: https://cointelegraph.com/magazine/asian-crypto-exchanges-bunker-down-as-hacks-surge-asia-express
CERT-In: https://www.cert-in.org.in/s2cMainServlet?pageid=PUBVLNOTES02&VLCODE=CIAD-2026-0058
Financial Services Commission Korea: https://www.fsc.go.kr/no010101/88054
CrowdStrike: https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/