BINANCEから盗まれた63億ドルを、こうして資金洗浄しようとしています。
このハッキングの裏で起きていることは、まさに常軌を逸しています。
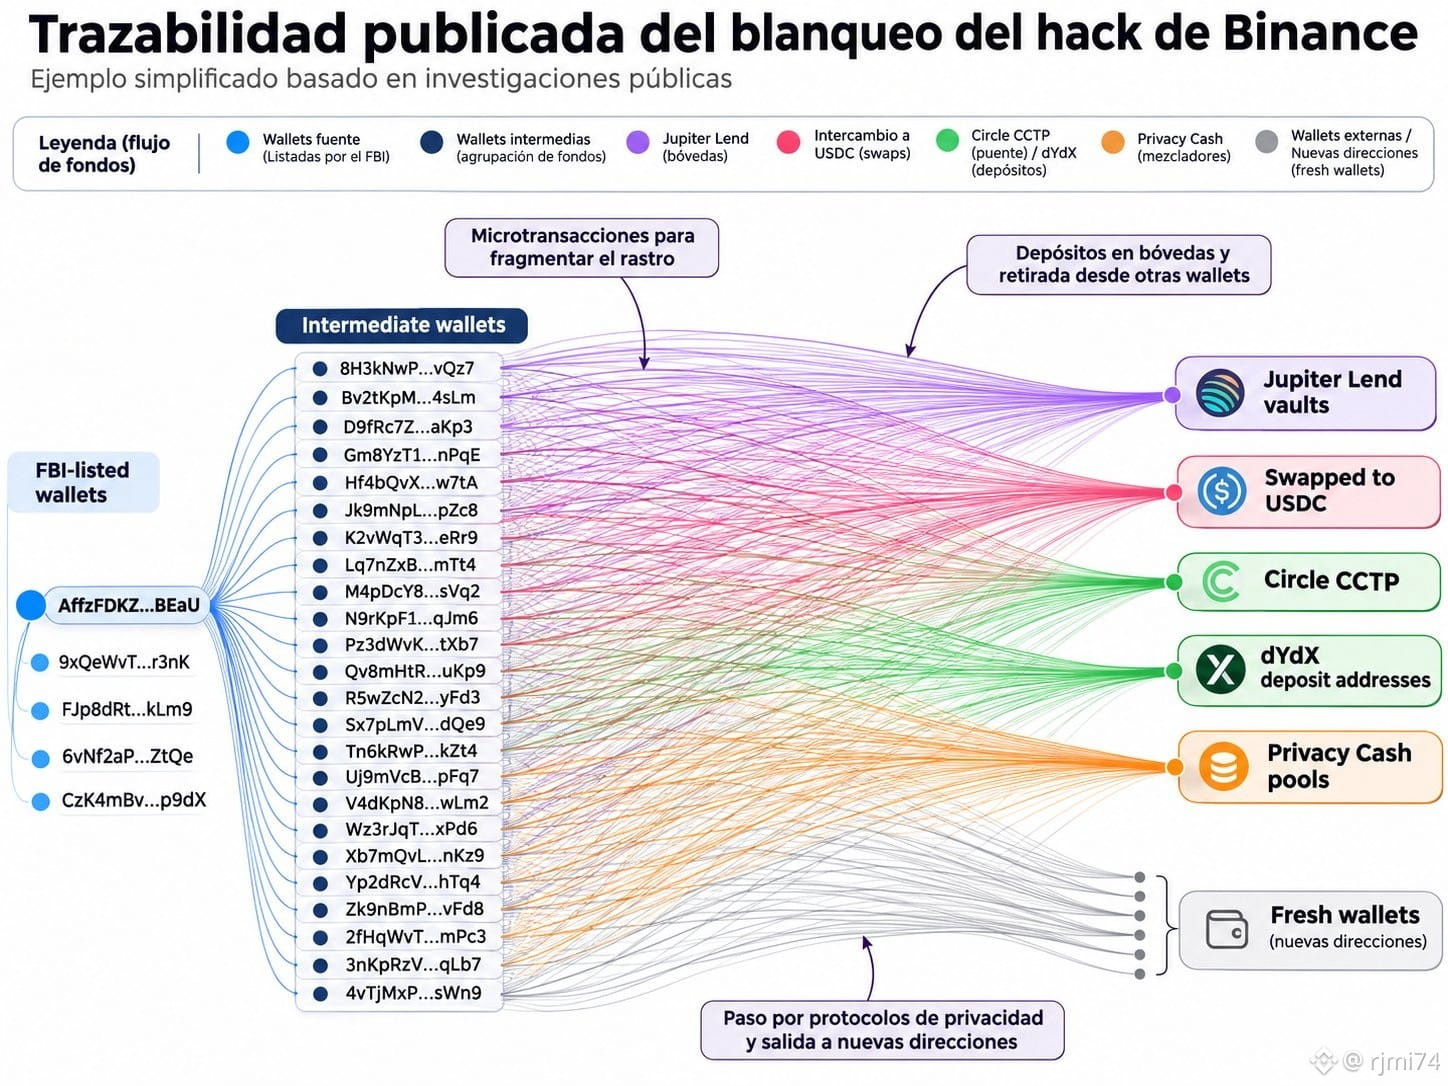
FBIが北朝鮮によるものと断定したハッカーたちは、資金の追跡を困難にしようと、自動化された資金移動システムを利用しています。
わずか3日半で、約12,000のウォレットと40,000件以上の取引が検出されました。
どうやっているのでしょうか?
🔹 資金を細かく分割し、何千ものアドレスに分散させています。
🔹 Jupiter Lendなどのプロトコルを利用し、資金をボールトに預けたうえで、引き出し権限を別のウォレットに移し、直接的な追跡を困難にしています。
🔹 ブリッジや分散型取引所を使って、ブロックチェーンや資産を絶えず切り替えています。
🔹 さらに、入金と出金の関連付けを困難にするプライバシー機能を提供するプロトコル、Privacy Cashまで利用しています。
そして、ここからが興味深いところです。
Privacy Cashは、盗難に関連する資金を検出したことを受け、入金を一時停止したばかりです。
一方、FBIは攻撃者に関連する何百ものアドレスを公表し、DeFi事業者、取引所、ブロックチェーンインフラのプロバイダーに対し、これらのウォレットからの取引をブロックするよう求めています。
資金の流れを追う捜査官と、その出所を隠そうとするハッカーたちの競争が繰り広げられています。
約28億5,000万ドルの凍結には成功しましたが、依然として数十億ドルが凍結を免れています。
63億ドルを盗んだのは、ほんの始まりにすぎません。攻撃者にとって今、本当の課題は、検知されずにその資金を使うことです。$BTC $BNB $ETH #BinanceSquare #BinanceReopensWithdrawalsForMoreAssets
このハッキングの裏で起きていることは、まさに常軌を逸しています。
FBIが北朝鮮によるものと断定したハッカーたちは、資金の追跡を困難にしようと、自動化された資金移動システムを利用しています。
わずか3日半で、約12,000のウォレットと40,000件以上の取引が検出されました。
どうやっているのでしょうか?
🔹 資金を細かく分割し、何千ものアドレスに分散させています。
🔹 Jupiter Lendなどのプロトコルを利用し、資金をボールトに預けたうえで、引き出し権限を別のウォレットに移し、直接的な追跡を困難にしています。
🔹 ブリッジや分散型取引所を使って、ブロックチェーンや資産を絶えず切り替えています。
🔹 さらに、入金と出金の関連付けを困難にするプライバシー機能を提供するプロトコル、Privacy Cashまで利用しています。
そして、ここからが興味深いところです。
Privacy Cashは、盗難に関連する資金を検出したことを受け、入金を一時停止したばかりです。
一方、FBIは攻撃者に関連する何百ものアドレスを公表し、DeFi事業者、取引所、ブロックチェーンインフラのプロバイダーに対し、これらのウォレットからの取引をブロックするよう求めています。
資金の流れを追う捜査官と、その出所を隠そうとするハッカーたちの競争が繰り広げられています。
約28億5,000万ドルの凍結には成功しましたが、依然として数十億ドルが凍結を免れています。
63億ドルを盗んだのは、ほんの始まりにすぎません。攻撃者にとって今、本当の課題は、検知されずにその資金を使うことです。$BTC $BNB $ETH #BinanceSquare #BinanceReopensWithdrawalsForMoreAssets