Binance @binancezh から63億ドルが盗まれた事件の予備調査報告書が公開されました。またしてもソーシャルエンジニアリングによる侵入です。
始まりは、エンジニアBが転職後の採用面接で会社のパソコンを使い、サードパーティ製のコードまでダウンロードしたことでした。人事評価で、いったいあとどれだけ減点されるのでしょう? 🤡
盗難の手口:
6月、ウォレット運用エンジニアAはAIコーディングツールを探していて、改ざんされたHomebrewをダウンロードし、チームの情報を危険にさらしました。
9月、エンジニアBは偽の採用担当者から面接に招かれました。相手は一連の手順を踏み、まず人事との本物のビデオ通話を行い、その後、偽のCEOとの2回目の面接を実施しました。最後に、仕事用のパソコンで「コーディング課題」を実行するよう求め、マルウェアが密かにpyenvを置き換えました。
10月20日、ハッカーはBのコンピューターを足がかりにし、Binanceの社内AIツールを利用して、ウォレットエンジニアAとCのコンピューターを乗っ取った。
10月29日、ハッカーはCのコンピューターにアクセスし、Aのデプロイ権限を使って署名サービスにリクエストを送った。こうしてホットウォレットの資金が流出した。
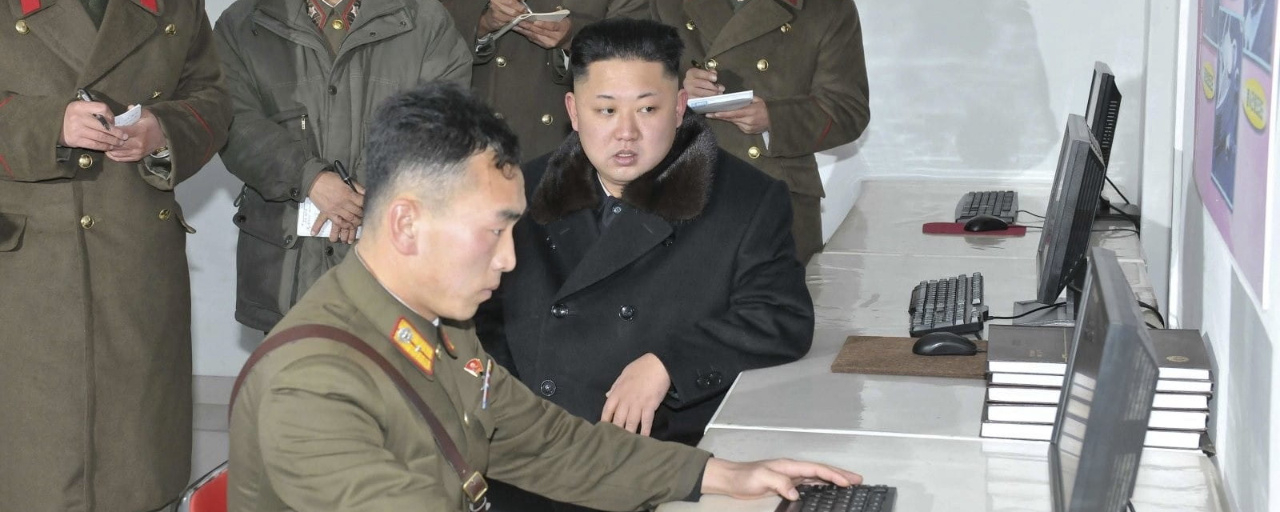
北朝鮮のハッカーは本当にどこにでもいる。
これから取引所の社員が面接を受けるときは、まず面接官に「金正恩は**」と言わせるべきかな?🤣

記事
Binance @binancezh から63億ドルが盗まれた事件の予備調査報告書が公開されました。またしてもソーシャルエンジニアリングによる侵
--