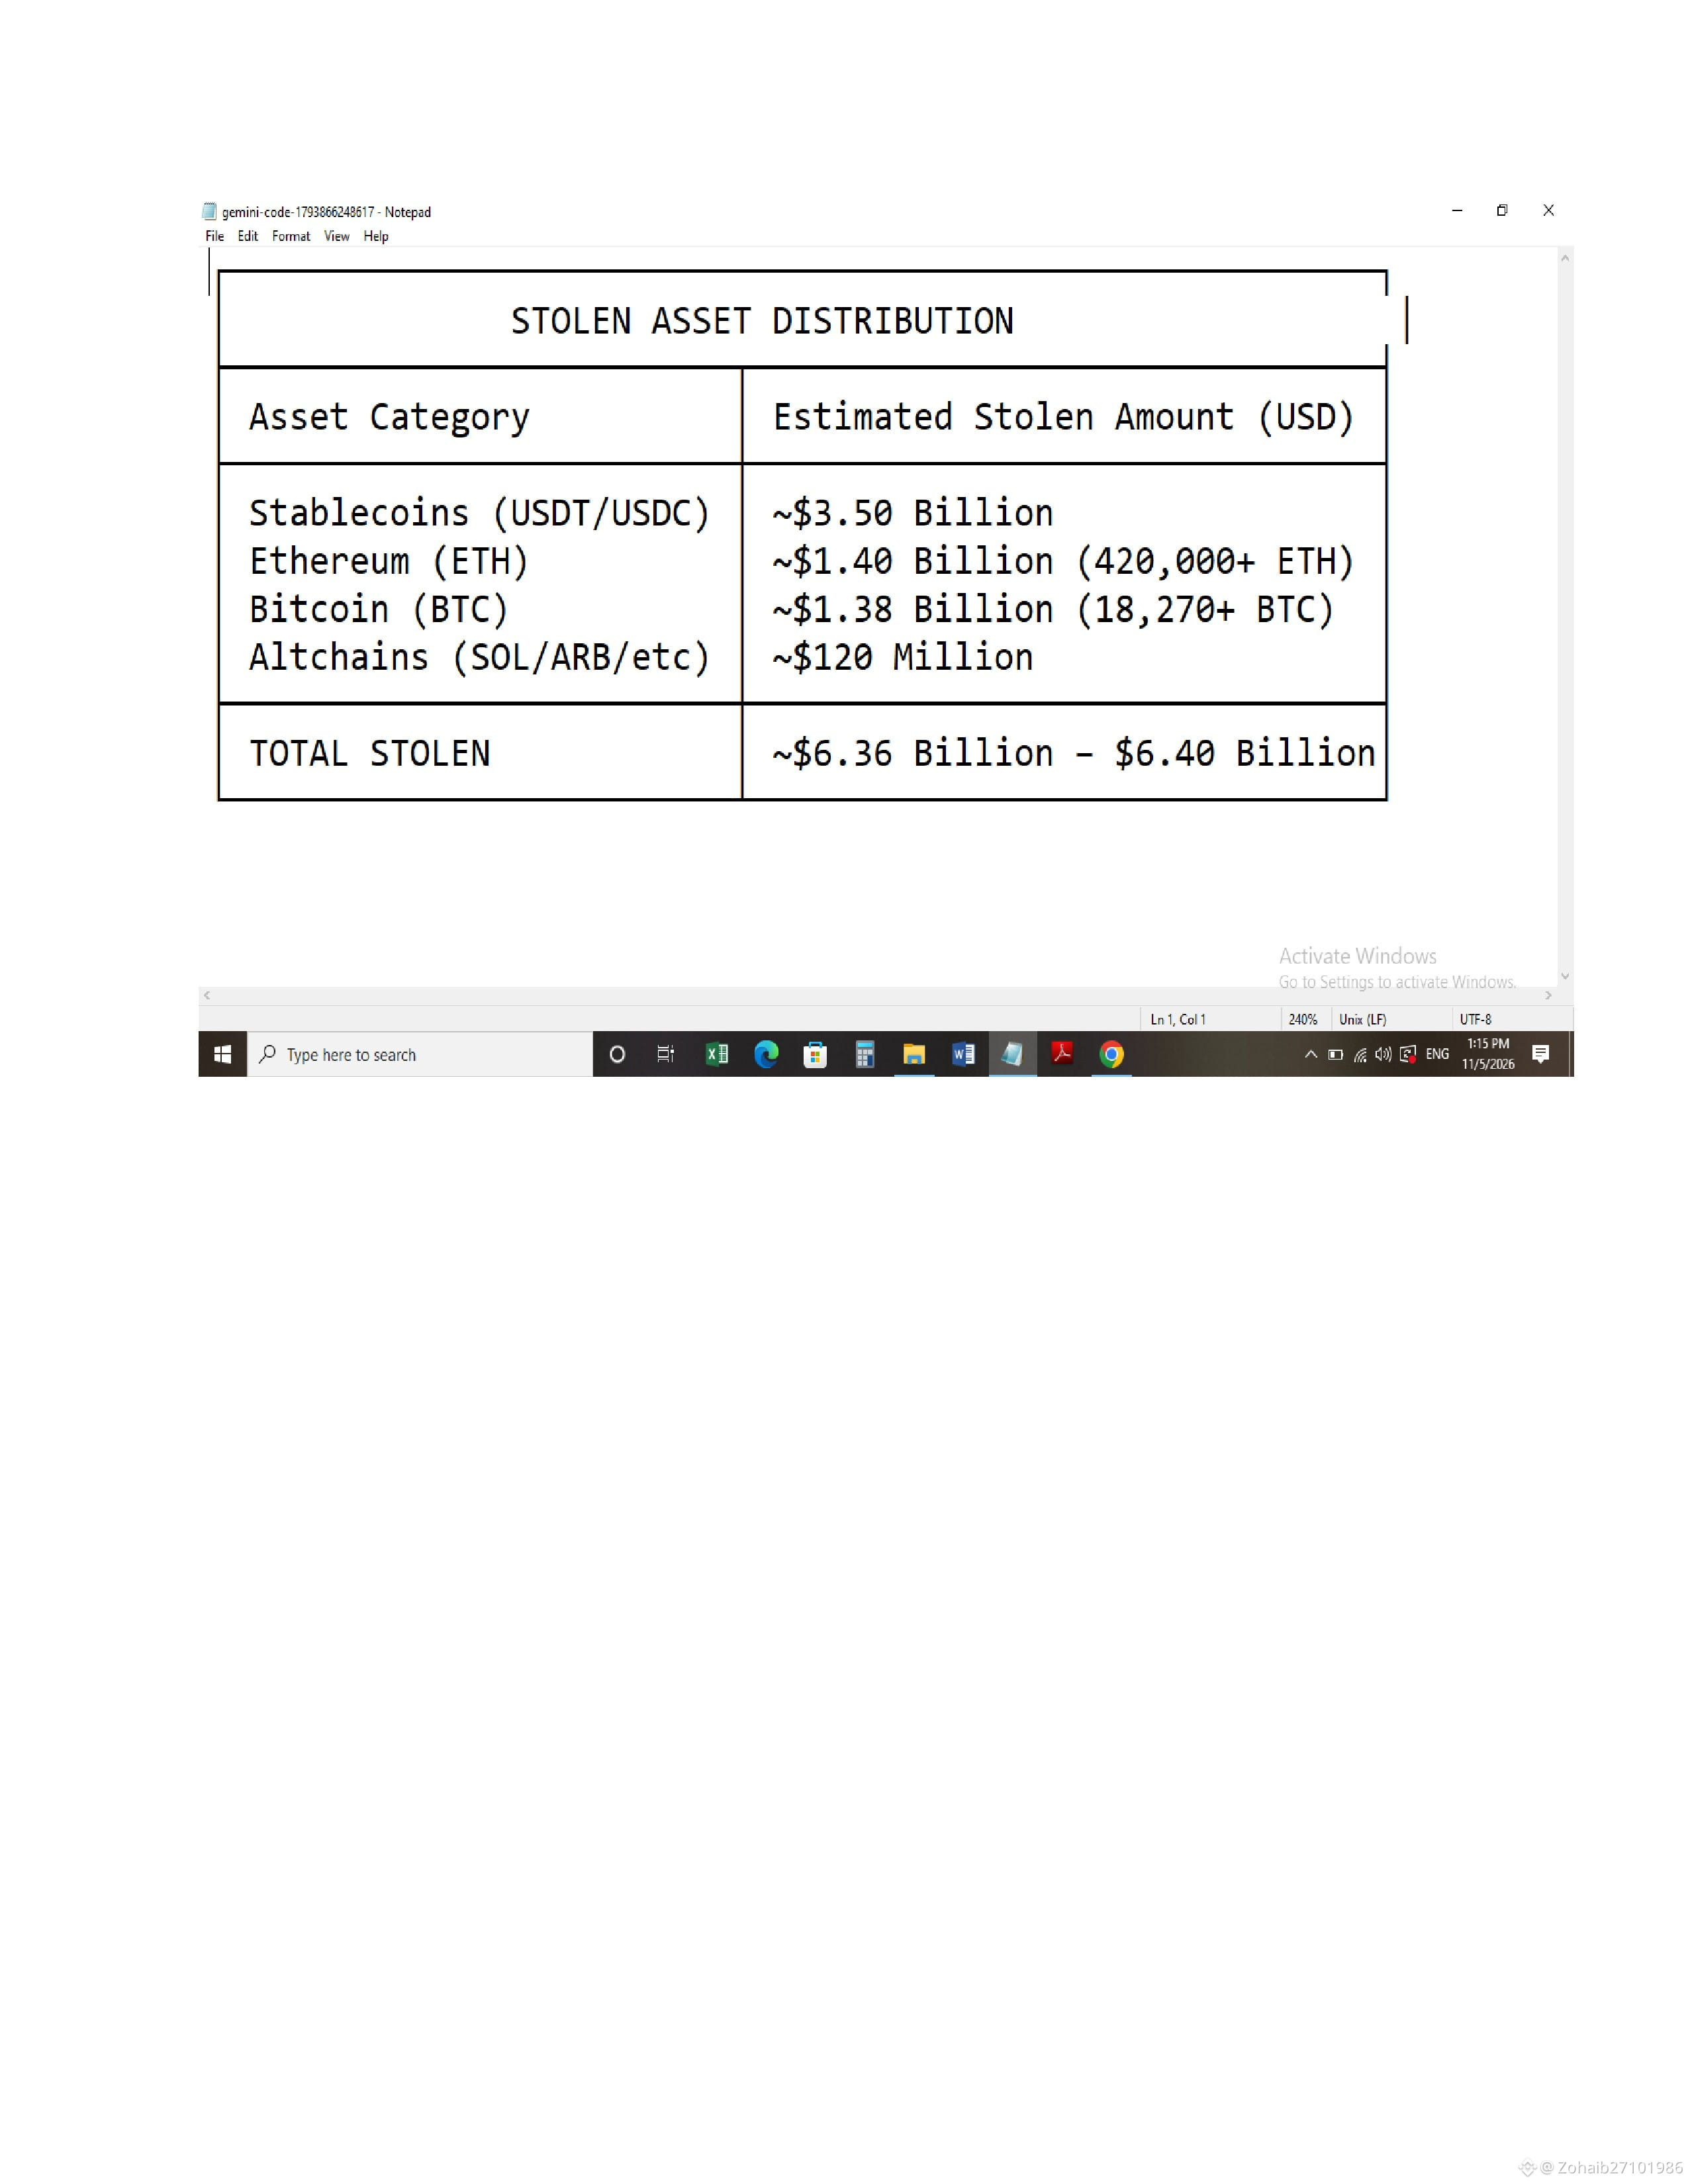
2026年10月29日(UTC 20:05頃)、Binanceは暗号資産の歴史上最大規模の単一セキュリティ侵害を受けました。攻撃者は、高速かつ連携した手口で、10の異なるブロックチェーンネットワークから約63億6,000万〜64億ドル相当のデジタル資産を流出させました。犯行にかかった時間は20分未満でした。
Chainalysis、TRM Labs、FBIは、高い確度で、攻撃をTraderTraitor(Lazarus傘下の北朝鮮国家支援型の精鋭部隊)によるものと断定しました。
⚙️ Binanceへのハッキングの手口(技術的な分析)
このハッキングでは、従業員のワークステーションへの侵入、ホットウォレット基盤の脆弱性の悪用、事前に設定されたスマートコントラクトへの委任を組み合わせたハイブリッド攻撃が行われました。
ワークステーションへの侵入と基盤の侵害:
攻撃者はまず、痕跡を自ら消去するよう設計された悪意あるマルウェアを使い、Binanceのエンジニアのワークステーション/ノートパソコンに侵入しました。
その後の調査で、Binanceの自動ホットウォレット署名基盤を侵害した、別の侵入経路も明らかになりました(秘密鍵そのものが直接流出したわけではありません)。
EIP-7702の悪用(Ethereumの資金吸い上げ):
Ethereumでは、攻撃者は数週間前に用意した、署名済みのEIP-7702認可を利用しました。
Binanceの主要なホットウォレットを、攻撃者のマスターアドレスだけが実行できる資金吸い上げ用コントラクトに変えました。
これにより、ウォレット内にあった資金は即座に吸い上げられ、その後の入金もリアルタイムで自動的に転送されるようになりました。
複数チェーンでの迅速な資金流出:
他の9つのチェーン(Tron、Solana、Arbitrum、BSC、Optimism、Base、Polygon、Avalancheなど)でも同時に、自動化された署名済みの送金によって資産が引き出されました。
わずか2分で、Tronだけから6億1,200万ドル超相当のUSDTが移動しました。
#BitcoinETFs #CryptocurrencyWealth #USDT🔥🔥🔥
💰 価値の内訳と盗まれた資産
Chainalysis、TRM Labs、FBIは、高い確度で、攻撃をTraderTraitor(Lazarus傘下の北朝鮮国家支援型の精鋭部隊)によるものと断定しました。
⚙️ Binanceへのハッキングの手口(技術的な分析)
このハッキングでは、従業員のワークステーションへの侵入、ホットウォレット基盤の脆弱性の悪用、事前に設定されたスマートコントラクトへの委任を組み合わせたハイブリッド攻撃が行われました。
ワークステーションへの侵入と基盤の侵害:
攻撃者はまず、痕跡を自ら消去するよう設計された悪意あるマルウェアを使い、Binanceのエンジニアのワークステーション/ノートパソコンに侵入しました。
その後の調査で、Binanceの自動ホットウォレット署名基盤を侵害した、別の侵入経路も明らかになりました(秘密鍵そのものが直接流出したわけではありません)。
EIP-7702の悪用(Ethereumの資金吸い上げ):
Ethereumでは、攻撃者は数週間前に用意した、署名済みのEIP-7702認可を利用しました。
Binanceの主要なホットウォレットを、攻撃者のマスターアドレスだけが実行できる資金吸い上げ用コントラクトに変えました。
これにより、ウォレット内にあった資金は即座に吸い上げられ、その後の入金もリアルタイムで自動的に転送されるようになりました。
複数チェーンでの迅速な資金流出:
他の9つのチェーン(Tron、Solana、Arbitrum、BSC、Optimism、Base、Polygon、Avalancheなど)でも同時に、自動化された署名済みの送金によって資産が引き出されました。
わずか2分で、Tronだけから6億1,200万ドル超相当のUSDTが移動しました。
#BitcoinETFs #CryptocurrencyWealth #USDT🔥🔥🔥
💰 価値の内訳と盗まれた資産