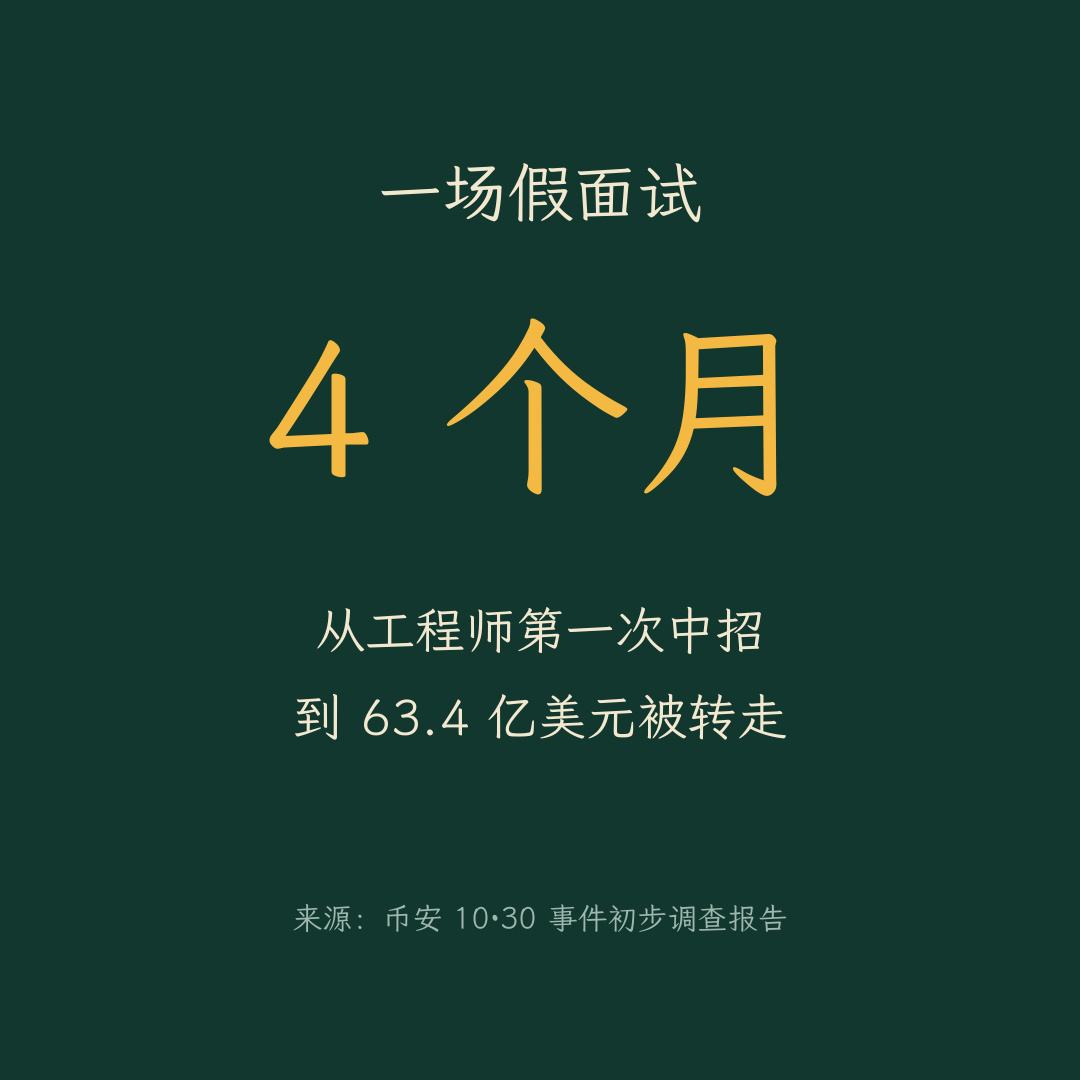
バイナンスの調査報告書を読み終えて、いちばん胸に刺さったのは63億ではなく、侵入のきっかけだった。ある「面接課題」だ。
要するに、攻撃者は採用担当者を装って2回面接し、最後にエンジニアへ「コーディングテスト」を仕事用のPCにダウンロードさせた。中のマルウェアが実行されると、その後、数台のPCや社内ツールが次々と乗っ取られた。報告書によると、6月から準備が進められていたという。
私のやり方はかなり地味だ。知らない人から届いたファイルやスクリプト、「課題」は、アカウントに一切ログインしていない古いPCか仮想マシンでしか開かない。仕事用やウォレット用の端末では絶対に触らない。
皆さんは、怪しい面接や業務提携の誘いを受けたことがありますか?
#バイナンス10·30セキュリティインシデント調査報告書 #Web3安全 #暗号資産
個人的な見解であり、投資助言ではありません $BNB
要するに、攻撃者は採用担当者を装って2回面接し、最後にエンジニアへ「コーディングテスト」を仕事用のPCにダウンロードさせた。中のマルウェアが実行されると、その後、数台のPCや社内ツールが次々と乗っ取られた。報告書によると、6月から準備が進められていたという。
私のやり方はかなり地味だ。知らない人から届いたファイルやスクリプト、「課題」は、アカウントに一切ログインしていない古いPCか仮想マシンでしか開かない。仕事用やウォレット用の端末では絶対に触らない。
皆さんは、怪しい面接や業務提携の誘いを受けたことがありますか?
#バイナンス10·30セキュリティインシデント調査報告書 #Web3安全 #暗号資産
個人的な見解であり、投資助言ではありません $BNB