Binanceは今週、63億4,000万ドルの盗難に関する独自のインシデント報告書を公開しました。私の印象に残ったのは金額ではなく、そのタイムラインです。
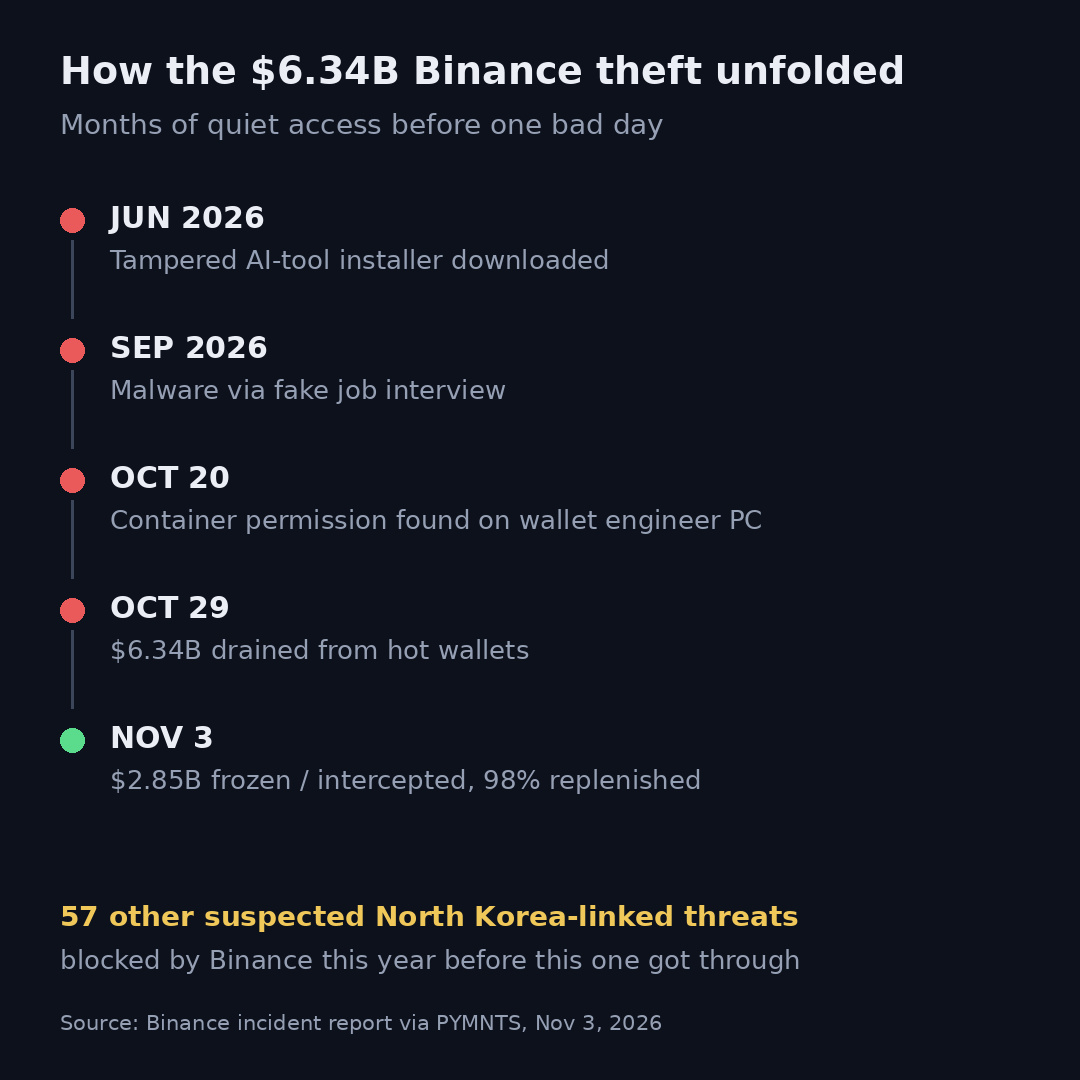
これは、単なる強盗ではありませんでした。報告書によると(PYMNTS、11月3日付):6月、ウォレットチームのエンジニアが、人気のAIコーディングツールをセットアップする際に、改ざんされたインストーラーをダウンロードしました。9月には、別のエンジニアが正規の求人プラットフォームで接触を受け、偽の面接で出されたコーディング「課題」に隠されたマルウェアを取り込んでしまいました。10月20日、攻撃者は別のウォレットエンジニアのマシン上で、コンテナをデプロイする権限を見つけました。10月29日には、盗んだ認証情報を使ってコンテナをデプロイし、ホットウォレットから資金を抜き取りました。Binanceによると、今年、北朝鮮との関連が疑われるほかの57件の試みはすでに阻止していましたが、今回はそのうちの1件が突破したとのことです。
資金回収も実際に進んでいます。これまでに約28億5,000万ドルが凍結または押収され、影響を受けたトークンの98%が補填済みです。ユーザーはBinanceの緊急準備金と会社資金によって全額補償され、出金も段階的に再開されています。
私の見解では、最も恐ろしいのは被害額ではなく、潜伏期間です。何カ月ものあいだ、気づかれずにアクセスされ続けた末に、たった1日の惨事が起きたのです。そして侵入経路は、暗号資産業界のすべての開発者が警戒すべきものです。汚染されたAIツールのインストーラーです。チームでコーディングツールをダウンロードするなら、ウォレットをダウンロードするときと同じくらい、入手元を慎重に確認してください。
そして、昔からの教訓を改めて。取引所の残高は取引のための残高であって、保管庫ではありません。BTCでもほかの資産でも同じです。取引のために取引所に置いておく必要がないなら、そこに置くべきではありません。
10月の出来事を受けて、保有資産の保管場所を変えましたか?それとも今も大半を取引所に置いていますか? $BTC
これは、単なる強盗ではありませんでした。報告書によると(PYMNTS、11月3日付):6月、ウォレットチームのエンジニアが、人気のAIコーディングツールをセットアップする際に、改ざんされたインストーラーをダウンロードしました。9月には、別のエンジニアが正規の求人プラットフォームで接触を受け、偽の面接で出されたコーディング「課題」に隠されたマルウェアを取り込んでしまいました。10月20日、攻撃者は別のウォレットエンジニアのマシン上で、コンテナをデプロイする権限を見つけました。10月29日には、盗んだ認証情報を使ってコンテナをデプロイし、ホットウォレットから資金を抜き取りました。Binanceによると、今年、北朝鮮との関連が疑われるほかの57件の試みはすでに阻止していましたが、今回はそのうちの1件が突破したとのことです。
資金回収も実際に進んでいます。これまでに約28億5,000万ドルが凍結または押収され、影響を受けたトークンの98%が補填済みです。ユーザーはBinanceの緊急準備金と会社資金によって全額補償され、出金も段階的に再開されています。
私の見解では、最も恐ろしいのは被害額ではなく、潜伏期間です。何カ月ものあいだ、気づかれずにアクセスされ続けた末に、たった1日の惨事が起きたのです。そして侵入経路は、暗号資産業界のすべての開発者が警戒すべきものです。汚染されたAIツールのインストーラーです。チームでコーディングツールをダウンロードするなら、ウォレットをダウンロードするときと同じくらい、入手元を慎重に確認してください。
そして、昔からの教訓を改めて。取引所の残高は取引のための残高であって、保管庫ではありません。BTCでもほかの資産でも同じです。取引のために取引所に置いておく必要がないなら、そこに置くべきではありません。
10月の出来事を受けて、保有資産の保管場所を変えましたか?それとも今も大半を取引所に置いていますか? $BTC