Cripto: El hackeo de Binance comenzó con una falsa entrevista de trabajo
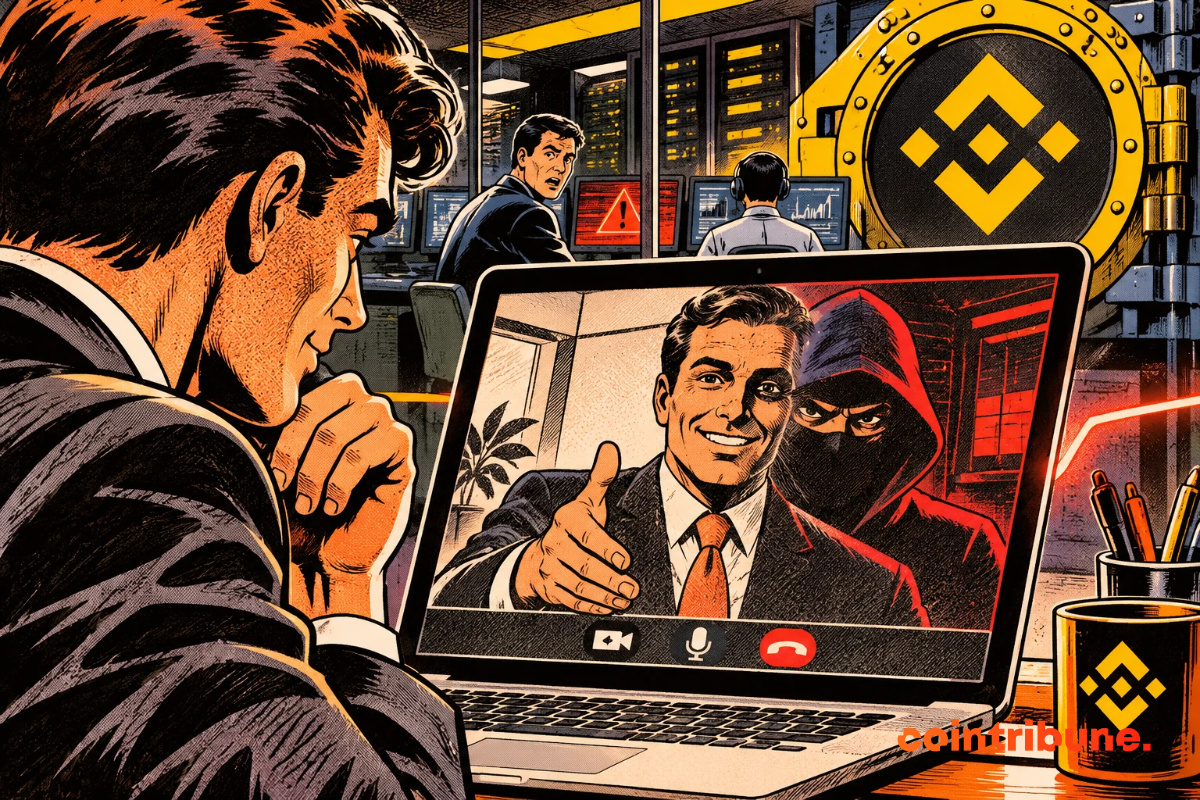
Una falsa entrevista de trabajo permitió a los hackers infectar el ordenador de un ingeniero de Binance antes del robo de 6.340 millones de dólares del 29 de octubre de 2026. En su informe publicado el 3 de noviembre, el exchange cripto describe una infiltración preparada durante meses, con programas maliciosos, credenciales robadas y el uso indebido de una herramienta interna de inteligencia artificial.
Un ingeniero descargó un ejercicio de programación infectado después de dos falsas entrevistas.
Los atacantes utilizaron una herramienta interna de IA y credenciales de despliegue robadas.
Binance afirma haber repuesto el 98 % de los activos afectados y bloqueado o interceptado 2.850 millones de dólares.
Una falsa contratación permitió infiltrarse en Binance
La investigación revela una operación mucho más larga de lo que se pensaba. Después del hackeo de Binance relacionado con hackers norcoreanos, la plataforma ha reconstruido una secuencia que comenzó en junio de 2026, cuatro meses antes del robo.
Un ingeniero responsable de las operaciones de billeteras descargó entonces una instalación modificada de Homebrew mientras buscaba una herramienta de programación asistida por IA.
Homebrew es un gestor de paquetes utilizado habitualmente por desarrolladores de macOS y Linux.
Binance detectó la anomalía, sustituyó el ordenador del empleado y renovó las credenciales afectadas. Sin embargo, los piratas ya habían obtenido información sobre sus funciones y sus compañeros.
En septiembre comenzó una segunda operación.
Otro ingeniero recibió una propuesta de empleo a través de una plataforma de contratación legítima. El supuesto reclutador se presentó como director de proyectos de una empresa.
$BNB
$LINK
$MACI.US
#hakeo
Una falsa entrevista de trabajo permitió a los hackers infectar el ordenador de un ingeniero de Binance antes del robo de 6.340 millones de dólares del 29 de octubre de 2026. En su informe publicado el 3 de noviembre, el exchange cripto describe una infiltración preparada durante meses, con programas maliciosos, credenciales robadas y el uso indebido de una herramienta interna de inteligencia artificial.
Un ingeniero descargó un ejercicio de programación infectado después de dos falsas entrevistas.
Los atacantes utilizaron una herramienta interna de IA y credenciales de despliegue robadas.
Binance afirma haber repuesto el 98 % de los activos afectados y bloqueado o interceptado 2.850 millones de dólares.
Una falsa contratación permitió infiltrarse en Binance
La investigación revela una operación mucho más larga de lo que se pensaba. Después del hackeo de Binance relacionado con hackers norcoreanos, la plataforma ha reconstruido una secuencia que comenzó en junio de 2026, cuatro meses antes del robo.
Un ingeniero responsable de las operaciones de billeteras descargó entonces una instalación modificada de Homebrew mientras buscaba una herramienta de programación asistida por IA.
Homebrew es un gestor de paquetes utilizado habitualmente por desarrolladores de macOS y Linux.
Binance detectó la anomalía, sustituyó el ordenador del empleado y renovó las credenciales afectadas. Sin embargo, los piratas ya habían obtenido información sobre sus funciones y sus compañeros.
En septiembre comenzó una segunda operación.
Otro ingeniero recibió una propuesta de empleo a través de una plataforma de contratación legítima. El supuesto reclutador se presentó como director de proyectos de una empresa.
$BNB
$LINK
$MACI.US
#hakeo