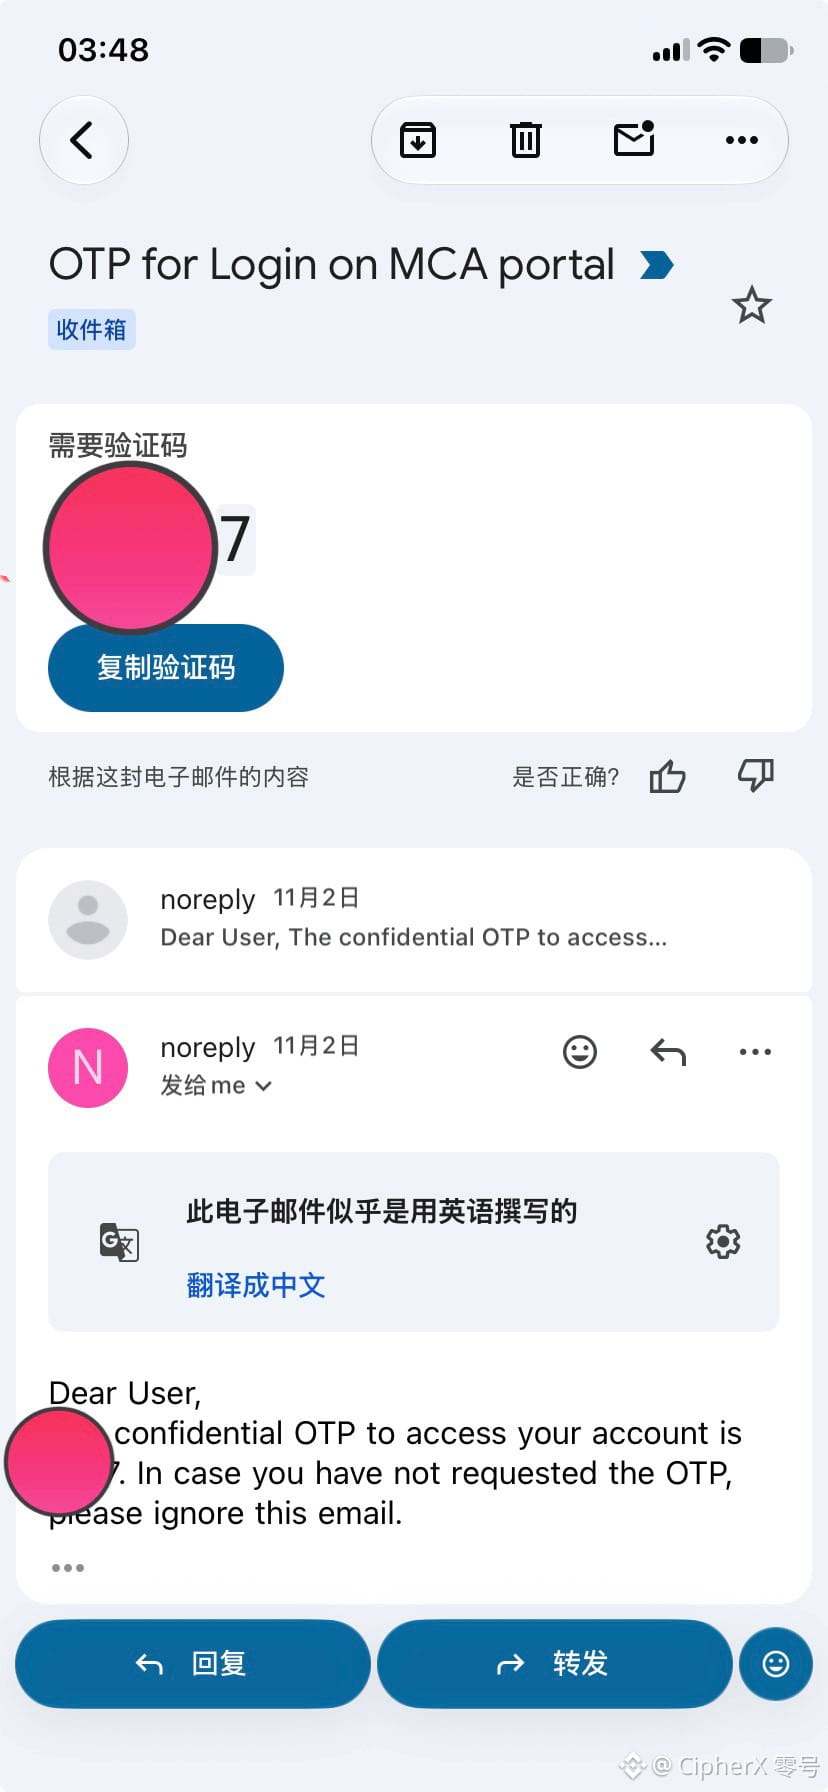
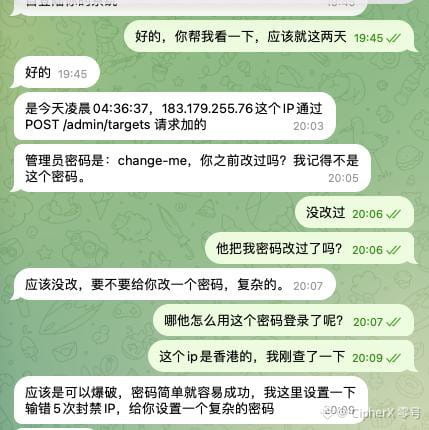
私のシステムは最近、11月2日と11月4日に立て続けに2度、標的型攻撃を受けました。
11月3日から4日にかけてパスワードセキュリティのフレームワークをアップグレードしていたところ、攻撃者がメンテナンス中の隙を突き、4日午前4時36分に私のAIシステムへ侵入しました。その日の午後7時40分、システムの稼働中に、バックグラウンドでテストスクリプトを実行している不正なユーザー名が挿入されていることに気づきました。
これはアクセスセキュリティに関する重大な警鐘となりました。私はただちにパスワード基盤を全面的に再構築して強化し、すべての認証情報をリセットするとともに、環境全体を保護する専用のプレミアム保護レイヤーを導入しました。
一方、主要なすべてのプラットフォームでアカウントのパスワードを更新する作業はまだ続いており、完了までにはもう少し時間がかかりそうです。
11月3日から4日にかけてパスワードセキュリティのフレームワークをアップグレードしていたところ、攻撃者がメンテナンス中の隙を突き、4日午前4時36分に私のAIシステムへ侵入しました。その日の午後7時40分、システムの稼働中に、バックグラウンドでテストスクリプトを実行している不正なユーザー名が挿入されていることに気づきました。
これはアクセスセキュリティに関する重大な警鐘となりました。私はただちにパスワード基盤を全面的に再構築して強化し、すべての認証情報をリセットするとともに、環境全体を保護する専用のプレミアム保護レイヤーを導入しました。
一方、主要なすべてのプラットフォームでアカウントのパスワードを更新する作業はまだ続いており、完了までにはもう少し時間がかかりそうです。