
🚨 BINANCEの10月29日のセキュリティインシデント:暗号資産業界全体が深刻に受け止めるべき警告。
Binanceは10月29日の攻撃がどのように展開したのか、さらなる詳細を明らかにしました。その調査結果は、あらゆる暗号資産プラットフォームが対処すべき重大な弱点を浮き彫りにしています。
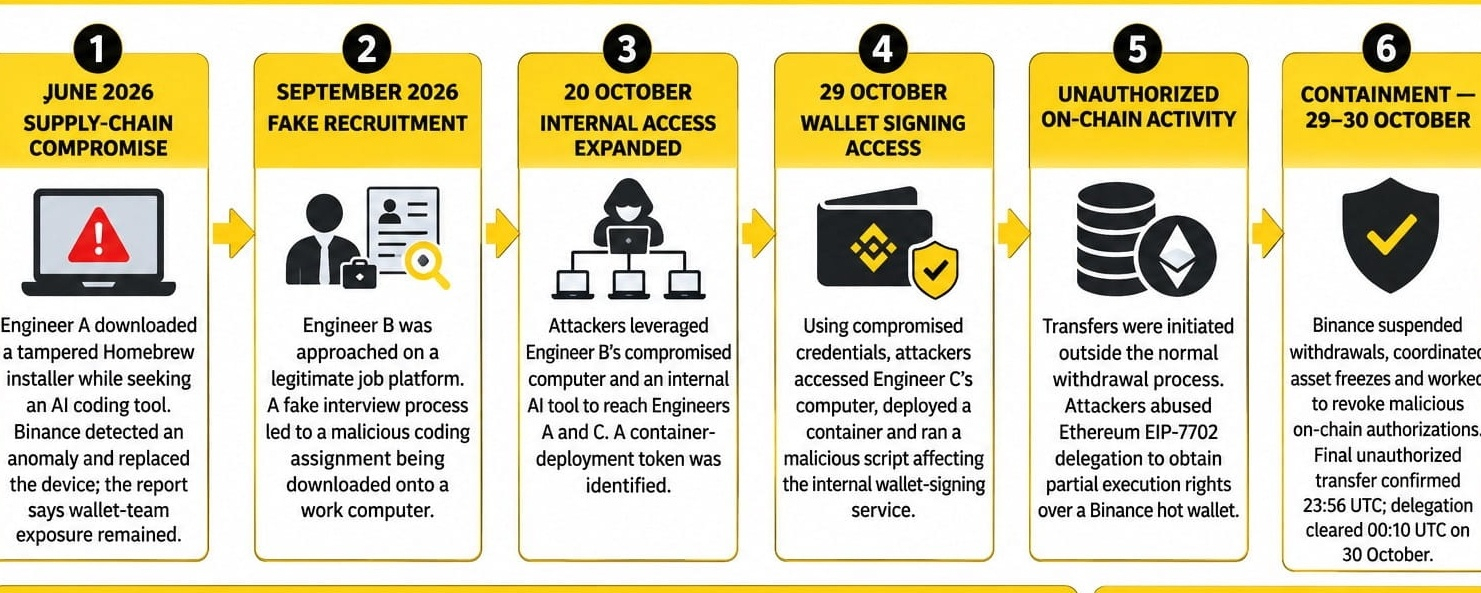
Binanceが11月3日に発表した調査状況の更新によると、これは単に誰かが秘密鍵を盗んだ事件ではありませんでした。攻撃者は、偽の採用面接や悪意あるソフトウェア、従業員のアクセス権限の侵害を利用して、社内システムに侵入したとされています。
主な調査結果はこちらです:
🔹 攻撃はどのように始まったのか?
攻撃者は偽の採用面接や悪意あるソフトウェアを通じて従業員に接触し、最終的に端末や社内認証情報を侵害したと報じられています。
🔹 ウォレット運用にはどのように侵入したのか?
侵害された社内アクセスに加え、EthereumのEIP-7702認証メカニズムの悪用により、Binanceのホットウォレットに対する不正な実行権限を取得しました。
🔹 何が影響を受けたのか?
XRP、SOL、OP、BTC、ETHなど、約63億4000万ドル相当のデジタル資産が関与しました。
🔹 Binanceの復旧状況
10月31日までに、約28億5000万ドル相当が凍結または差し止められ、影響を受けたトークン資産の98%が補填されたとBinanceは報告しました。
🔹 誰が責任を負うのか?
Binanceによると、FBIはこの事件を北朝鮮(DPRK)によるものと断定しました。
🔹 Binanceはその後、何をしたのか?
同取引所によると、影響を受けたウォレットシステムを再構築し、侵害された端末を交換し、アクセス管理を強化するとともに、独立したサイバーセキュリティ審査を開始しました。
私の市場見解:
私が特に重要だと感じた教訓があります。暗号資産のセキュリティは、秘密鍵やコールドウォレット、ブロックチェーン技術だけの問題ではありません。
最大の脆弱性は、人間にあることもあります。
偽の面接、危険なソフトウェアのダウンロード、あるいは従業員アカウントが一つ侵害されるだけで、金融プラットフォーム全体に深刻なリスクが生じる可能性があります。
今後、優先すべきことは次のとおりだと考えます:
• 社内セキュリティと従業員保護の強化。
• 独立したサイバーセキュリティ監査。
• より安全なウォレット認証システム。
• 脅威の検知と対応の迅速化。
• 完全な透明性とユーザー資産の保護。
暗号資産は成長していますが、セキュリティシステムはそれ以上の速さで進化しなければなりません。
あなたが考える最大のセキュリティリスクは何ですか?従業員のアカウント侵害、AIを活用した悪意ある攻撃、それともホットウォレットの脆弱性でしょうか?
ぜひ話し合いましょう。