攻撃はコードから始まったのではありません。偽の採用面接から始まりました。
Binanceは、ハッカーが複数段階にわたる作戦を通じて、同社のウォレット基盤に徐々に侵入した経緯を明らかにしました。
そのタイムラインは次のとおりです。
6月:AI開発ツールを装ったマルウェアにより、Binanceのウォレットチームに関する情報が流出。
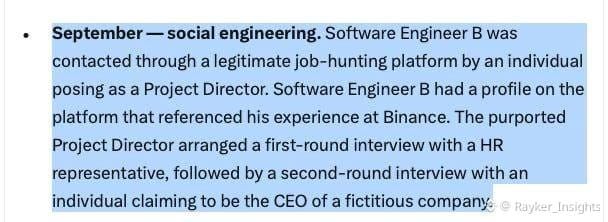
9月:ハッカーが採用担当者になりすまし、偽の面接で別のエンジニアをだましてマルウェアをダウンロードさせました。
10月20日:侵害されたコンピューターと社内AIツールを悪用し、さらに多くのエンジニアにアクセスしました。
10月29日:盗まれた認証情報とデプロイ権限を使い、社内のウォレット署名業務を妨害しました。
特に注目すべき点があります。Binanceによると、同社のセキュリティチームは2026年に、北朝鮮との関連が疑われるサイバー攻撃を57件検知し、防いだとのことです。
それでも今回の事件は、高度なソーシャルエンジニアリングへの対処がいかに難しいかを示しています。
私が得た教訓:
ブロックチェーンのセキュリティは、秘密鍵やスマートコントラクトを守るだけではありません。
人、デバイス、認証情報、そして社内アクセス権限を守ることも重要です。
高度に安全なシステムで最も弱い部分は、技術そのものではないかもしれません。
キーボードの向こうにいる人間かもしれないのです。
$BNB #CryptoSecurity #CyberSecurity
Binanceは、ハッカーが複数段階にわたる作戦を通じて、同社のウォレット基盤に徐々に侵入した経緯を明らかにしました。
そのタイムラインは次のとおりです。
6月:AI開発ツールを装ったマルウェアにより、Binanceのウォレットチームに関する情報が流出。
9月:ハッカーが採用担当者になりすまし、偽の面接で別のエンジニアをだましてマルウェアをダウンロードさせました。
10月20日:侵害されたコンピューターと社内AIツールを悪用し、さらに多くのエンジニアにアクセスしました。
10月29日:盗まれた認証情報とデプロイ権限を使い、社内のウォレット署名業務を妨害しました。
特に注目すべき点があります。Binanceによると、同社のセキュリティチームは2026年に、北朝鮮との関連が疑われるサイバー攻撃を57件検知し、防いだとのことです。
それでも今回の事件は、高度なソーシャルエンジニアリングへの対処がいかに難しいかを示しています。
私が得た教訓:
ブロックチェーンのセキュリティは、秘密鍵やスマートコントラクトを守るだけではありません。
人、デバイス、認証情報、そして社内アクセス権限を守ることも重要です。
高度に安全なシステムで最も弱い部分は、技術そのものではないかもしれません。
キーボードの向こうにいる人間かもしれないのです。
$BNB #CryptoSecurity #CyberSecurity