バイナンスの被害報告を2回読んだ。63億ドルという数字はざっと目を通しただけだったけど、立ち止まって考えたのは、エンジニアBがどうやって引っかかったのか。
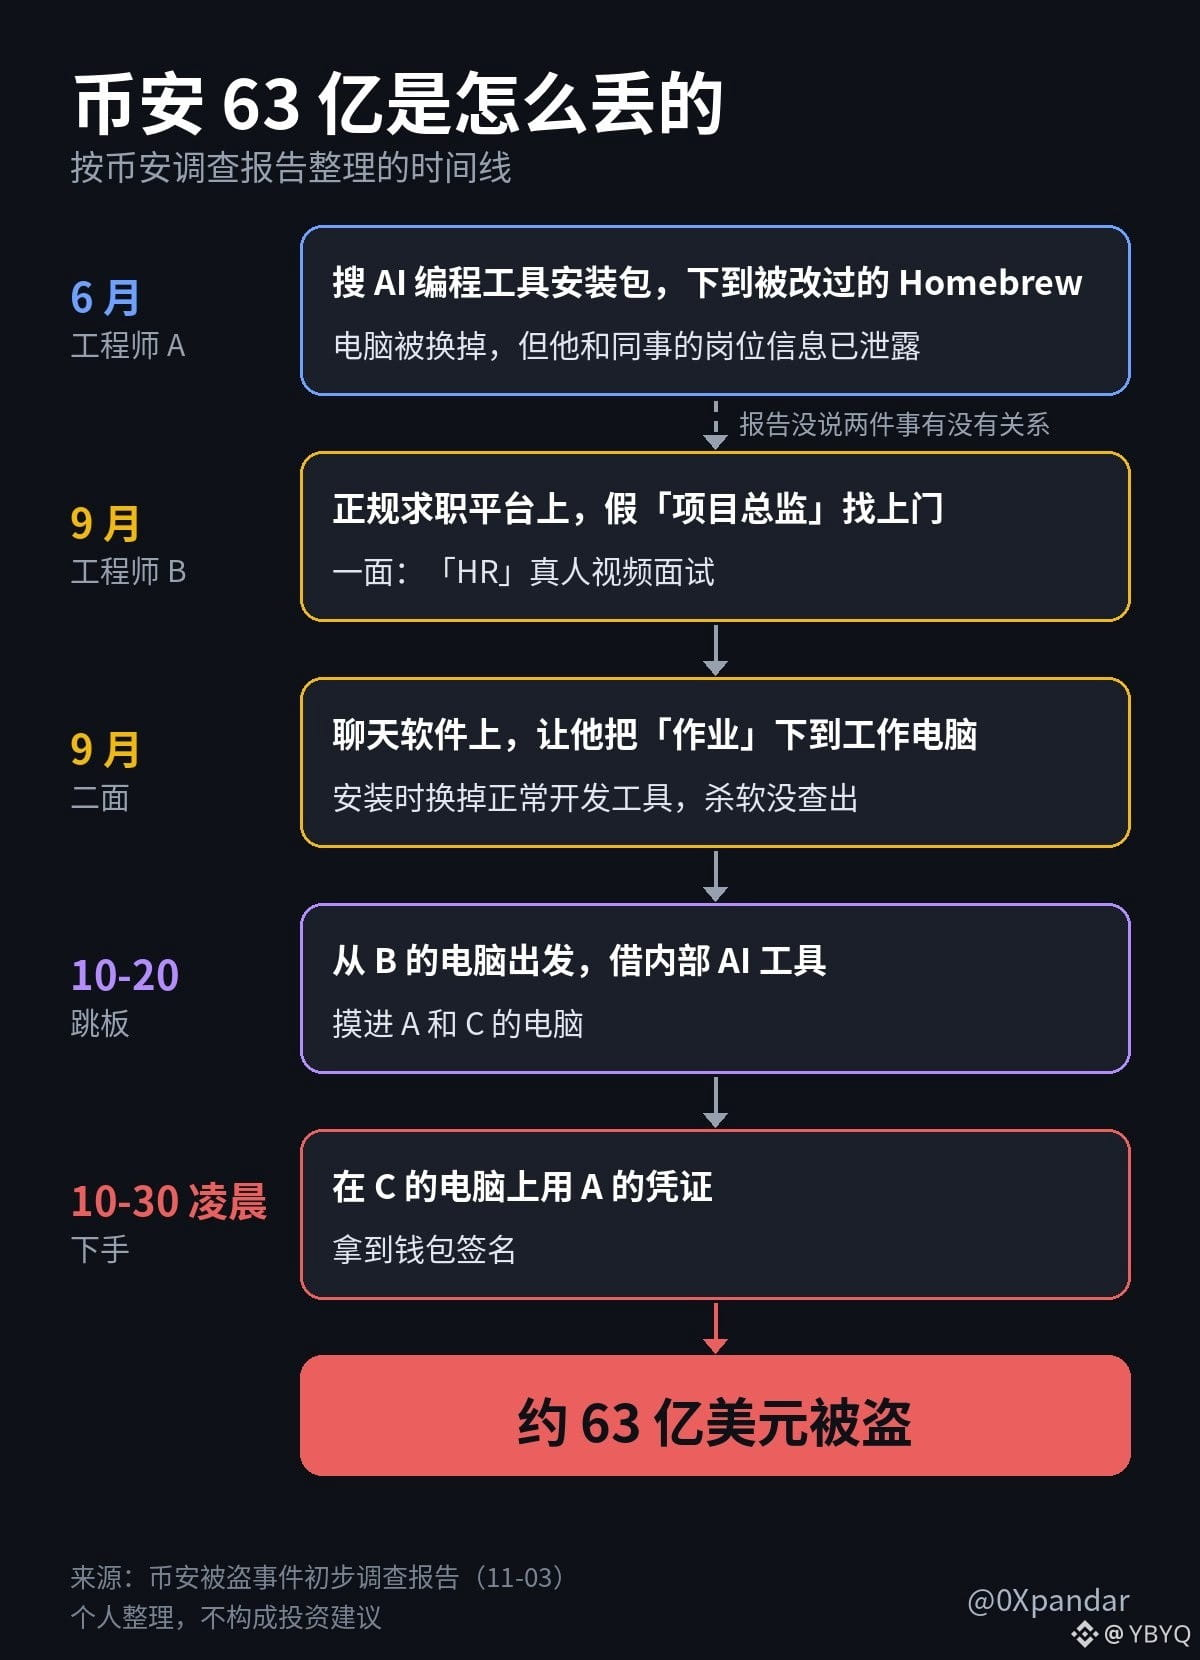
彼は正規の求人プラットフォームで、「プロジェクトディレクター」を名乗る人物から声をかけられた。1回目は人事担当者とのビデオ面接で、相手は自分のSNSアカウントまで見せてきた。そこには日常の写真がたくさん載っていた。
2回目は別のチャットアプリに移った。終わり際に、相手は「課題」を仕事用のパソコンにダウンロードするよう求めた。コードはインストール中に実行され、パソコンに入っていた普通の開発ツールを密かに悪意あるバージョンに置き換えた。ウイルス対策ソフトでは検出されなかった。
もう一人のエンジニアAは、もっと早い6月に引っかかっていた。AIコーディングツールを入れようとして、検索エンジンでインストーラーを探し、改ざんされたHomebrewのインストーラーをダウンロードしてしまった。そのパソコンはすぐにセキュリティチームに見つかって交換されたが、本人と同僚の職務情報はすでに相手に漏れていた。Bもこうして狙いをつけられたんじゃないかと思う。
10月20日、ハッカーはBのパソコンを踏み台にし、社内のAIツールを利用してAともう一人のエンジニアCのパソコンに侵入した。10月30日の未明には、Aの認証情報を使ってウォレットの署名にまでたどり着いた。
読み終えて最初に思ったのは、暗号資産界隈の人なら誰もが日常的に遭遇する手口が、言い方を変えて使われているだけだということ。
暗号資産界隈では、面接が「プロジェクト協業」「クローズドテストへの招待」「アンバサダー募集」に置き換わる。手口はまったく同じ。まず親しくなってから、テスト版をダウンロードさせたり、スクリプトを実行させたり、指定の会議アプリをインストールさせたりする。
私のDMにも、こんなのが来ていた:〔怪しいDMのスクリーンショット+相手に何をインストールさせられたか〕
バイナンス自身によると、今年、北朝鮮によるものと疑われる攻撃を57件阻止したという。手口には、偽の面接、開発ツールを装ったマルウェア、改ざんされたブラウザー拡張機能、偽のビデオ会議アプリがあった。
57件を阻止しても、1件見逃せば63億ドルだ。
だから報告を読んだ後、自分のパソコンも調べてみた:〔何を、どう調べて、何が見つかったか〕
余弦は、エンジニアたちが弱すぎると笑っているだけじゃだめだ、自分がやられて初めて、どれだけ手口があるかわかると言っていた。私もそう思う。バイナンスのセキュリティチーム全体が引っかかったんだから、私たち一人ひとりも決して油断できない。
私が守っているのは3つ。
1. 人にダウンロード、インストール、実行するよう言われたものは、資産を保管しているパソコンやスマホでは絶対に触らない。
2. ウォレット、拡張機能、開発ツールは公式サイトからだけ入手する。アドレスは自分で入力するか、以前保存したブックマークを使い、検索結果はクリックしない。
3. 「面接」や「協業」の話で、ソフトのインストール、コードの実行、画面共有を求められたら、その場で切り上げる。
資産を保管する端末では、資産の保管だけをする。ViaBTCの杨海坡はバイナンスを批判し、最初に挙げたのは、コードを書くこと、チャット、ネット閲覧が本番環境から隔離されていなかった点だ。私たち個人に置き換えるなら、チャットやダウンロード用の端末と、署名・送金用の端末を分けるということ。古いスマホでもいい。
それから、ビデオ通話で本人らしく見えたり、日常の写真がたくさん載ったアカウントがあったりしても、何の証明にもならない。Bはまさにそこにつけ込まれた。本物かどうかは、相手が何をさせようとするかで判断しよう。自分のパソコンに何かをインストールさせようとする相手とは、もう話さない。
最近、似たようなDMを受け取った人がいたら、スクリーンショットを撮ってコメント欄に貼って。個人情報は隠してね。一緒に確認するよ。
#詐欺に注意
#避坑提醒 #crypto #meme #BSC
彼は正規の求人プラットフォームで、「プロジェクトディレクター」を名乗る人物から声をかけられた。1回目は人事担当者とのビデオ面接で、相手は自分のSNSアカウントまで見せてきた。そこには日常の写真がたくさん載っていた。
2回目は別のチャットアプリに移った。終わり際に、相手は「課題」を仕事用のパソコンにダウンロードするよう求めた。コードはインストール中に実行され、パソコンに入っていた普通の開発ツールを密かに悪意あるバージョンに置き換えた。ウイルス対策ソフトでは検出されなかった。
もう一人のエンジニアAは、もっと早い6月に引っかかっていた。AIコーディングツールを入れようとして、検索エンジンでインストーラーを探し、改ざんされたHomebrewのインストーラーをダウンロードしてしまった。そのパソコンはすぐにセキュリティチームに見つかって交換されたが、本人と同僚の職務情報はすでに相手に漏れていた。Bもこうして狙いをつけられたんじゃないかと思う。
10月20日、ハッカーはBのパソコンを踏み台にし、社内のAIツールを利用してAともう一人のエンジニアCのパソコンに侵入した。10月30日の未明には、Aの認証情報を使ってウォレットの署名にまでたどり着いた。
読み終えて最初に思ったのは、暗号資産界隈の人なら誰もが日常的に遭遇する手口が、言い方を変えて使われているだけだということ。
暗号資産界隈では、面接が「プロジェクト協業」「クローズドテストへの招待」「アンバサダー募集」に置き換わる。手口はまったく同じ。まず親しくなってから、テスト版をダウンロードさせたり、スクリプトを実行させたり、指定の会議アプリをインストールさせたりする。
私のDMにも、こんなのが来ていた:〔怪しいDMのスクリーンショット+相手に何をインストールさせられたか〕
バイナンス自身によると、今年、北朝鮮によるものと疑われる攻撃を57件阻止したという。手口には、偽の面接、開発ツールを装ったマルウェア、改ざんされたブラウザー拡張機能、偽のビデオ会議アプリがあった。
57件を阻止しても、1件見逃せば63億ドルだ。
だから報告を読んだ後、自分のパソコンも調べてみた:〔何を、どう調べて、何が見つかったか〕
余弦は、エンジニアたちが弱すぎると笑っているだけじゃだめだ、自分がやられて初めて、どれだけ手口があるかわかると言っていた。私もそう思う。バイナンスのセキュリティチーム全体が引っかかったんだから、私たち一人ひとりも決して油断できない。
私が守っているのは3つ。
1. 人にダウンロード、インストール、実行するよう言われたものは、資産を保管しているパソコンやスマホでは絶対に触らない。
2. ウォレット、拡張機能、開発ツールは公式サイトからだけ入手する。アドレスは自分で入力するか、以前保存したブックマークを使い、検索結果はクリックしない。
3. 「面接」や「協業」の話で、ソフトのインストール、コードの実行、画面共有を求められたら、その場で切り上げる。
資産を保管する端末では、資産の保管だけをする。ViaBTCの杨海坡はバイナンスを批判し、最初に挙げたのは、コードを書くこと、チャット、ネット閲覧が本番環境から隔離されていなかった点だ。私たち個人に置き換えるなら、チャットやダウンロード用の端末と、署名・送金用の端末を分けるということ。古いスマホでもいい。
それから、ビデオ通話で本人らしく見えたり、日常の写真がたくさん載ったアカウントがあったりしても、何の証明にもならない。Bはまさにそこにつけ込まれた。本物かどうかは、相手が何をさせようとするかで判断しよう。自分のパソコンに何かをインストールさせようとする相手とは、もう話さない。
最近、似たようなDMを受け取った人がいたら、スクリーンショットを撮ってコメント欄に貼って。個人情報は隠してね。一緒に確認するよ。
#詐欺に注意
#避坑提醒 #crypto #meme #BSC