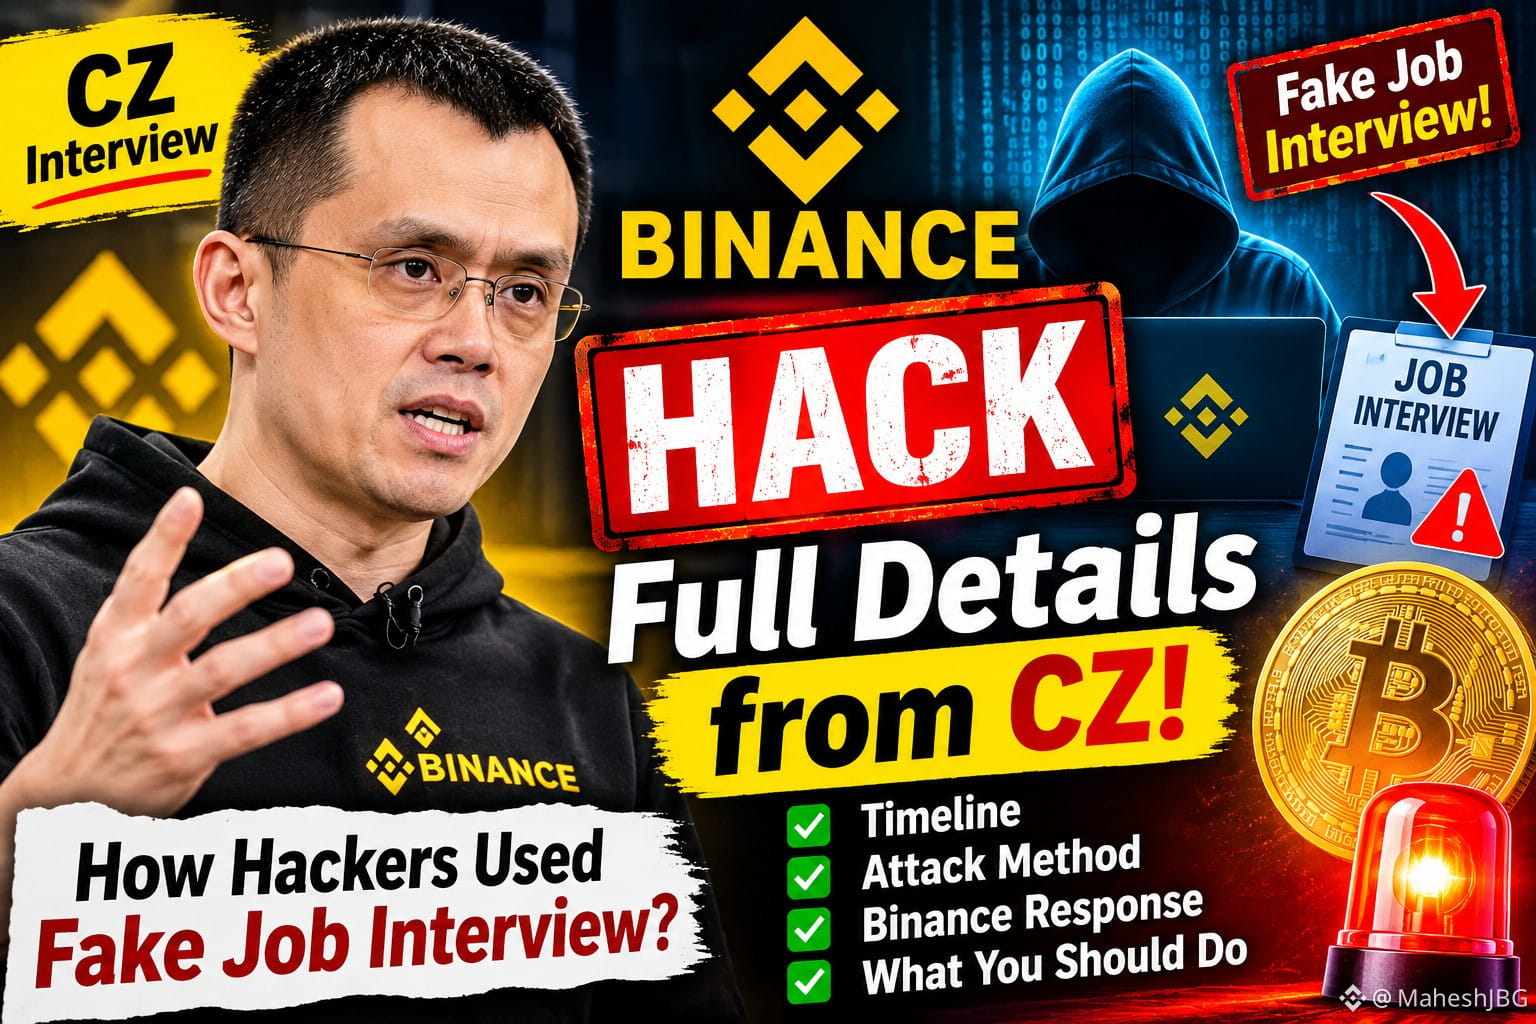
Binanceのインシデントに関する説明とCZの公開コメントによると、今回の攻撃は単純なハッキングではなく、数カ月にわたる高度に標的を絞ったソーシャルエンジニアリング作戦でした。
攻撃のタイムライン
- 2026年6月:あるエンジニアが、正規のソフトウェアを装った悪意のある開発者向けツールをダウンロードしました。このマルウェアにより、攻撃者は最初の足掛かりを得ました。
- 2026年9月:別のBinanceのエンジニアが、偽の採用面接を通じて接触を受けました。面接の過程で、エンジニアは「技術評価」をダウンロードして実行するよう求められ、これによって密かにマルウェアがインストールされました。
- 10月20日:攻撃者は侵害した端末を利用し、社内のAIツールを悪用して、Binanceのシステム内でアクセス範囲を広げました。
- 10月29日:盗んだ認証情報を使い、攻撃者は悪意のあるスクリプトを実行し、インターネットに接続されたホットウォレットから数分以内に資産を流出させました。Binanceは約28億~30億ドル相当の資産を凍結しましたが、全体では約63億ドル相当の暗号資産が影響を受けました。
CZの発言
インシデント後初のインタビューで、CZは次の点を強調しました。
- 暗号資産業界は、セキュリティ面でより緊密に協力する必要がある。
- AIは攻撃者と防御側の双方を支援しているため、取引所はAIを活用した検知機能を強化する必要がある。
- 取引所は脅威情報を共有し、業界全体で盗難資産をより迅速に凍結すべきである。
- Binanceは影響を受けたユーザーに補償し、サイバーセキュリティへの大規模な投資を続ける。
暗号資産ユーザーが学ぶべき教訓
- 知らない採用担当者や面接担当者から送られてきたソフトウェアは、決してインストールしない。
- 可能な限り、仕事用と暗号資産用で別の端末を使う。
- SMSではなく、ハードウェアベースの2要素認証(2FA)を有効にする。
- コーディングテストや課題をダウンロードする前に、採用担当者や企業の正当性を確認する。
- LinkedInやTelegramで突然届く求人には注意する。
$BNB $ETH $XRP
攻撃のタイムライン
- 2026年6月:あるエンジニアが、正規のソフトウェアを装った悪意のある開発者向けツールをダウンロードしました。このマルウェアにより、攻撃者は最初の足掛かりを得ました。
- 2026年9月:別のBinanceのエンジニアが、偽の採用面接を通じて接触を受けました。面接の過程で、エンジニアは「技術評価」をダウンロードして実行するよう求められ、これによって密かにマルウェアがインストールされました。
- 10月20日:攻撃者は侵害した端末を利用し、社内のAIツールを悪用して、Binanceのシステム内でアクセス範囲を広げました。
- 10月29日:盗んだ認証情報を使い、攻撃者は悪意のあるスクリプトを実行し、インターネットに接続されたホットウォレットから数分以内に資産を流出させました。Binanceは約28億~30億ドル相当の資産を凍結しましたが、全体では約63億ドル相当の暗号資産が影響を受けました。
CZの発言
インシデント後初のインタビューで、CZは次の点を強調しました。
- 暗号資産業界は、セキュリティ面でより緊密に協力する必要がある。
- AIは攻撃者と防御側の双方を支援しているため、取引所はAIを活用した検知機能を強化する必要がある。
- 取引所は脅威情報を共有し、業界全体で盗難資産をより迅速に凍結すべきである。
- Binanceは影響を受けたユーザーに補償し、サイバーセキュリティへの大規模な投資を続ける。
暗号資産ユーザーが学ぶべき教訓
- 知らない採用担当者や面接担当者から送られてきたソフトウェアは、決してインストールしない。
- 可能な限り、仕事用と暗号資産用で別の端末を使う。
- SMSではなく、ハードウェアベースの2要素認証(2FA)を有効にする。
- コーディングテストや課題をダウンロードする前に、採用担当者や企業の正当性を確認する。
- LinkedInやTelegramで突然届く求人には注意する。
$BNB $ETH $XRP