バイナンスでは10月29日、約63億4,000万ドル相当の資産が盗まれた。@binance が昨夜公表した初期報告によると、攻撃者が最初に利用した2つの侵入経路は、暗号資産業界で働く人ならほぼ毎日のように行うことだった。検索エンジンでAIコーディングツールを探してインストールすることと、転職面接を受けることだ。
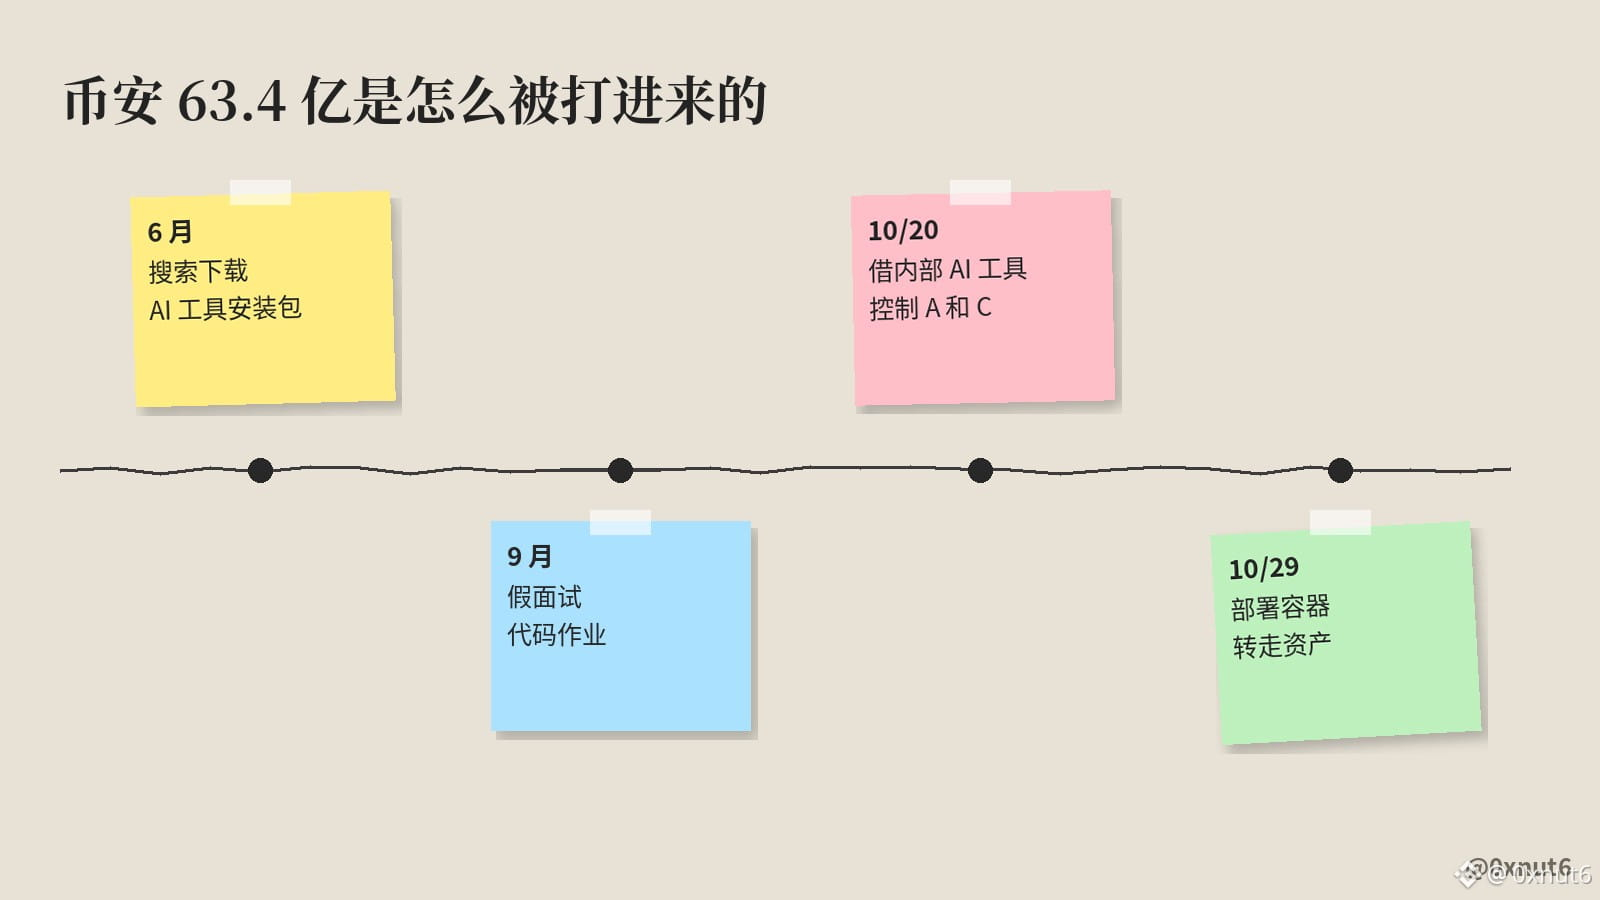
最初の侵入経路は6月に始まった。ウォレット運用エンジニアのAは、人気のAIコーディングツールを検索し、改ざんされたHomebrewのインストーラをダウンロードした。当時、バイナンスのセキュリティチームは異常を検知し、パソコンを交換して認証情報も更新した。パソコンの交換でこの侵入は防げたが、すでに漏れていた情報までは防げなかった。攻撃者はAの職務や、彼が所属するウォレットチームの同僚の身元をすでに把握していた。
2つ目の侵入経路は9月に始まった。エンジニアのBは、正規の求人プラットフォーム上で、プロジェクトディレクターを名乗る人物から連絡を受けた。1次面接は人事担当者とのビデオ面接で、相手は個人の写真や動画が掲載されたSNSアカウントも共有し、信頼を得ようとした。2次面接ではCEOを名乗る人物に代わり、最後に、コード課題を業務用パソコンにダウンロードするよう求められた。このリポジトリはインストール時に自動で実行され、パソコン上のpyenvを悪意のあるバージョンに置き換え、攻撃者のサーバーに接続した。当時、エンドポイント保護ソフトは警告を出さなかった。
その後の手順はすべて、この2台のパソコンを足がかりにしていた。10月20日、攻撃者はBのパソコンと社内AIツールを利用して、Aと別のウォレットエンジニアCのパソコンも掌握し、Aのパソコンからコンテナのデプロイトークンを見つけた。10月29日、攻撃者はこのトークンを使ってコンテナをデプロイし、署名サービスを呼び出して資産を盗み出した。
慢霧の創業者である余弦 @evilcos は、これは数カ月にわたって続いた高度な持続的標的型攻撃だと見ている。報告を読んだ人は、自分や同僚が同様の手口によるマルウェアの仕込みに遭わないか、確認すべきだという。バイナンスによると、今年、北朝鮮との関連が疑われる同様の試みを57件阻止しており、その手口には偽の面接、人気の開発ツールを装ったマルウェア、偽のビデオ会議ソフトが含まれていた。今回阻止できなかったのは、まさに6月に検索して見つけたインストーラと、9月の面接課題だった。
$BNB $BTC
最初の侵入経路は6月に始まった。ウォレット運用エンジニアのAは、人気のAIコーディングツールを検索し、改ざんされたHomebrewのインストーラをダウンロードした。当時、バイナンスのセキュリティチームは異常を検知し、パソコンを交換して認証情報も更新した。パソコンの交換でこの侵入は防げたが、すでに漏れていた情報までは防げなかった。攻撃者はAの職務や、彼が所属するウォレットチームの同僚の身元をすでに把握していた。
2つ目の侵入経路は9月に始まった。エンジニアのBは、正規の求人プラットフォーム上で、プロジェクトディレクターを名乗る人物から連絡を受けた。1次面接は人事担当者とのビデオ面接で、相手は個人の写真や動画が掲載されたSNSアカウントも共有し、信頼を得ようとした。2次面接ではCEOを名乗る人物に代わり、最後に、コード課題を業務用パソコンにダウンロードするよう求められた。このリポジトリはインストール時に自動で実行され、パソコン上のpyenvを悪意のあるバージョンに置き換え、攻撃者のサーバーに接続した。当時、エンドポイント保護ソフトは警告を出さなかった。
その後の手順はすべて、この2台のパソコンを足がかりにしていた。10月20日、攻撃者はBのパソコンと社内AIツールを利用して、Aと別のウォレットエンジニアCのパソコンも掌握し、Aのパソコンからコンテナのデプロイトークンを見つけた。10月29日、攻撃者はこのトークンを使ってコンテナをデプロイし、署名サービスを呼び出して資産を盗み出した。
慢霧の創業者である余弦 @evilcos は、これは数カ月にわたって続いた高度な持続的標的型攻撃だと見ている。報告を読んだ人は、自分や同僚が同様の手口によるマルウェアの仕込みに遭わないか、確認すべきだという。バイナンスによると、今年、北朝鮮との関連が疑われる同様の試みを57件阻止しており、その手口には偽の面接、人気の開発ツールを装ったマルウェア、偽のビデオ会議ソフトが含まれていた。今回阻止できなかったのは、まさに6月に検索して見つけたインストーラと、9月の面接課題だった。
$BNB $BTC