63億ドル事件の「犯行の全貌」がついに明らかになった。内通者の寝返りでも、1台のコンピューターのミスでもない——5か月にわたって一歩ずつ進められた侵入だった。
バイナンスは昨日、事件の振り返りレポートを公開し、10月29日に起きた史上最大の暗号資産窃盗事件の攻撃チェーンを明らかにした。
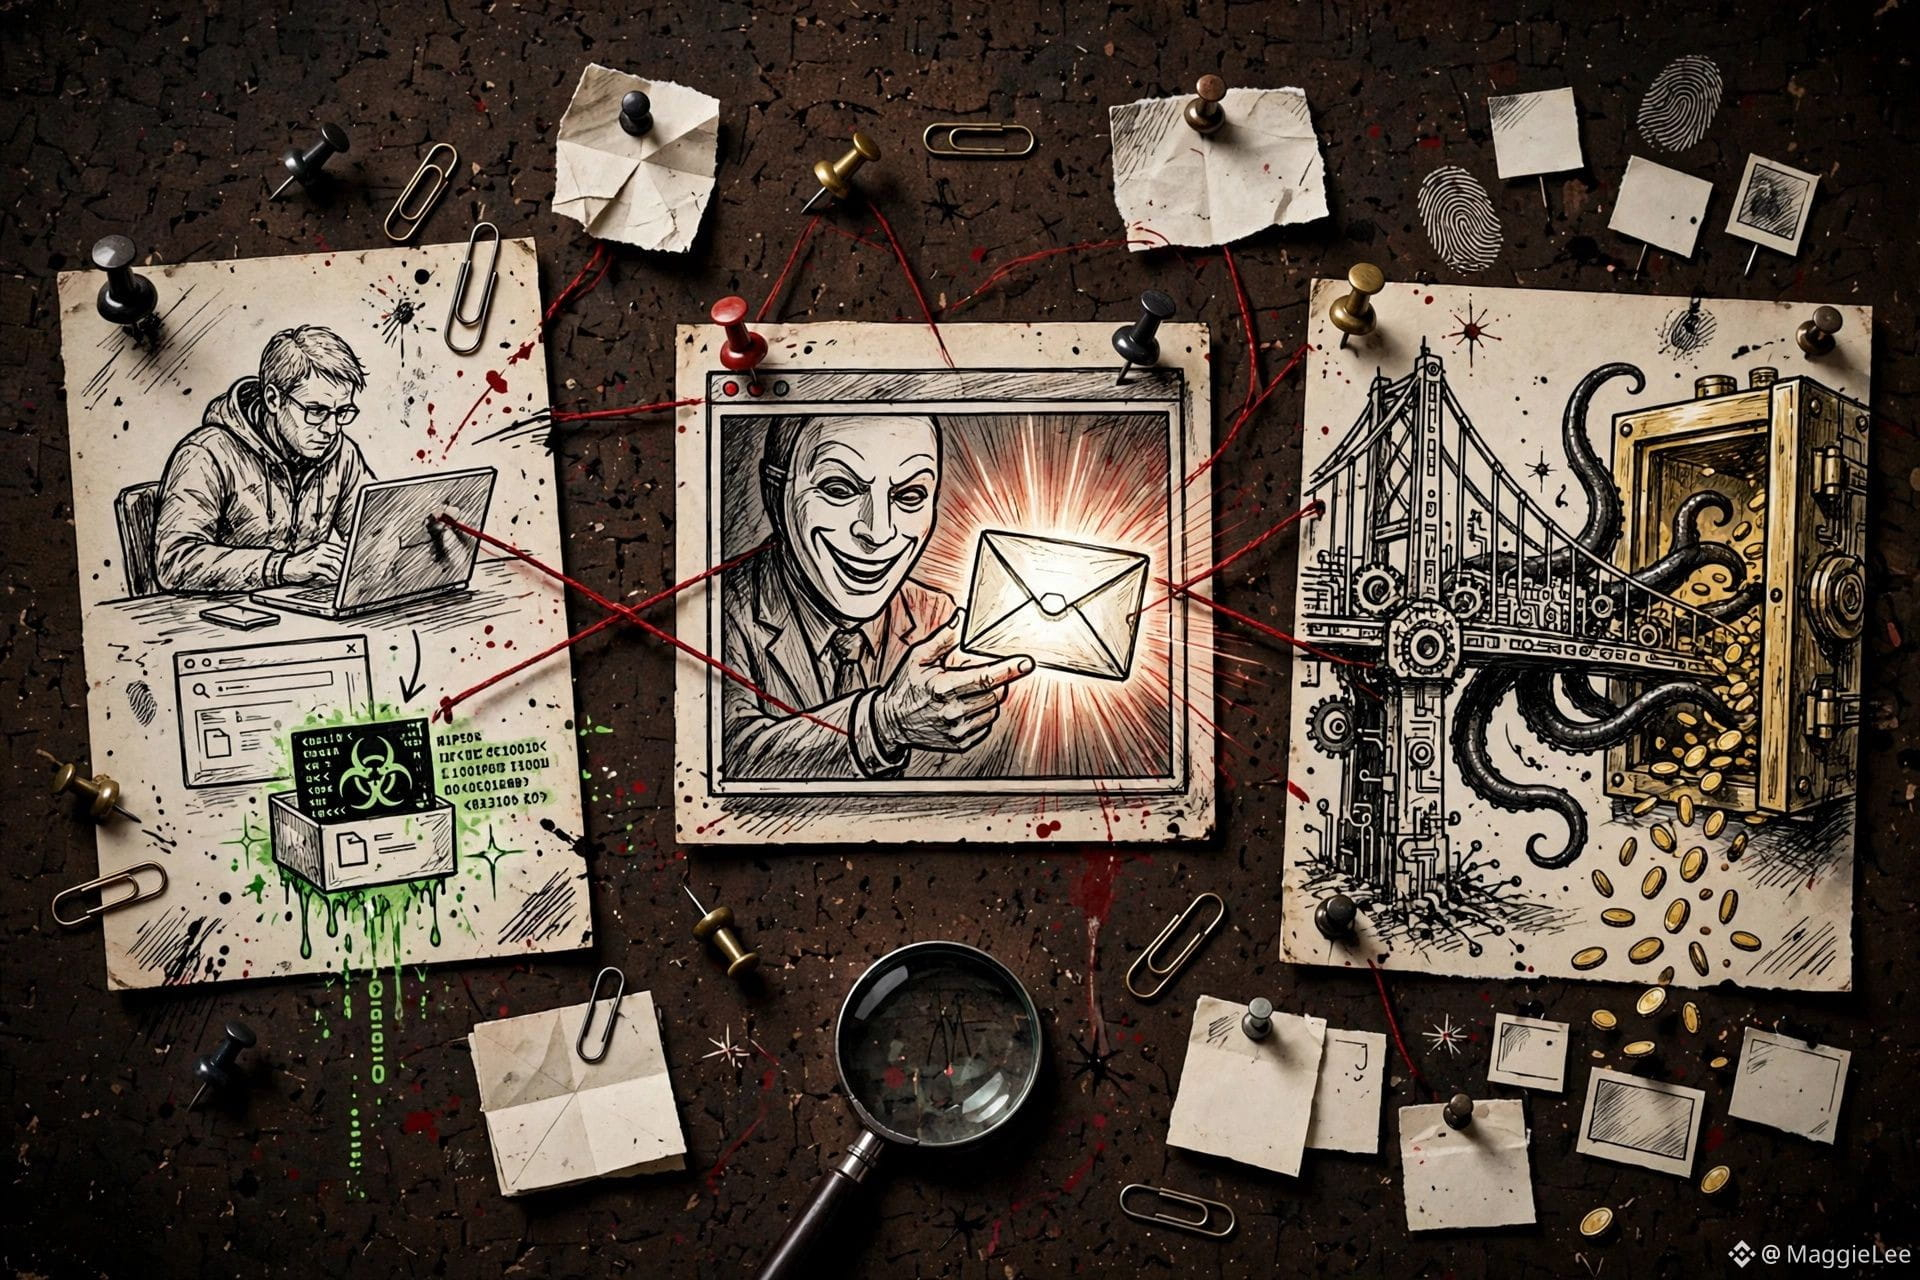
第1段階、6月。ウォレットチームのDevOpsエンジニアが検索エンジンでAIプログラミングツールを探し、悪意あるGoogle広告によって汚染されたHomebrewのインストーラーパッケージをダウンロード——コンピューターが感染した。バイナンスのセキュリティチームは当時それを検知して端末を交換したが、第2波を見逃した。ハッカーは正規のpyenv実行ファイルを削除して悪意あるバージョンに置き換え、バックドアを仕込んだ。エンドポイント保護ソフトは警告を出さなかった。
第2段階、9月。2人目のエンジニアは、求人プラットフォームで「偽の面接」に釣られた。まず実際に人が参加するビデオ面接があり、人事担当者は写真付きの個人SNSアカウントまで提示して信頼を得ようとした。2回目は「存在しない会社のCEO」との面接。最後に送られてきた「プログラミング課題」は、実行するとゼロデイのトロイの木馬だった。ハッカーは数か月かけて、こうして複数のエンジニアの権限を手に入れた。
第3段階、10月20日。ハッカーは2人目のエンジニアのコンピューターを使い、バイナンス内部のAIツールを経由して、1人目のエンジニアと3人目のウォレットエンジニアの端末へ横展開した。10月29日17:15–19:56、3人目のエンジニアのコンピューターにログインし、コンテナを展開して悪意あるスクリプトを実行。63.4億ドル相当の資産が流出し始めた。
レポートの説明で特に考えさせられるのは、次の一節だ。なぜ最初の異常な送金から2時間近く、阻止できなかったのか?ホットウォレットにはMPC(マルチパーティ計算)が使われているため、悪意あるEIP-7702の承認を「ワンクリックで取り消す」単独の秘密鍵が存在しないからだ。「単一障害点をなくす」セキュリティ設計が、緊急対応ではまさに最も遅い部分になった。セキュリティと損失を食い止める速さの間で、これほど高くつくトレードオフが生じたのは初めてだ。
数字を見ると、約28.5億ドルが凍結または阻止され、影響を受けた資産の98%は会社の準備金で補填済みで、ユーザーに損失はない。何一は「内通者説」を否定し、TengはCNBCで「This shouldn't have happened. We take full responsibility」と認めた。
だが、「98%を補填済み」という言葉に惑わされてはいけない。補填できるのは、バイナンスだからだ。同規模の攻撃が中小の取引所を襲えば、結末はそのままゼロ——補填できる98%などない。この事件から得るべき本当の教訓は「バイナンスは安全」ではなく、「この授業料を払えるのはバイナンスだけ」だ。
ついでに言うと、バイナンスは今年、北朝鮮との関連が疑われるサイバー脅威を57件阻止したとしている。63億ドルの事件はFBIがTraderTraitorの犯行と特定したが、攻撃手法(偽の面接、汚染された開発ツール、改ざんされたAIツール)は、どれも開発者が毎日使っているものばかりだ——攻撃対象領域はとっくに変わっているのに、防御の構えはまだ追いついていない。
個人の調査であり、投資助言ではありません。
$BNB $BTC
#币安 #黑客攻击 #网络安全 #取引所セキュリティ
バイナンスは昨日、事件の振り返りレポートを公開し、10月29日に起きた史上最大の暗号資産窃盗事件の攻撃チェーンを明らかにした。
第1段階、6月。ウォレットチームのDevOpsエンジニアが検索エンジンでAIプログラミングツールを探し、悪意あるGoogle広告によって汚染されたHomebrewのインストーラーパッケージをダウンロード——コンピューターが感染した。バイナンスのセキュリティチームは当時それを検知して端末を交換したが、第2波を見逃した。ハッカーは正規のpyenv実行ファイルを削除して悪意あるバージョンに置き換え、バックドアを仕込んだ。エンドポイント保護ソフトは警告を出さなかった。
第2段階、9月。2人目のエンジニアは、求人プラットフォームで「偽の面接」に釣られた。まず実際に人が参加するビデオ面接があり、人事担当者は写真付きの個人SNSアカウントまで提示して信頼を得ようとした。2回目は「存在しない会社のCEO」との面接。最後に送られてきた「プログラミング課題」は、実行するとゼロデイのトロイの木馬だった。ハッカーは数か月かけて、こうして複数のエンジニアの権限を手に入れた。
第3段階、10月20日。ハッカーは2人目のエンジニアのコンピューターを使い、バイナンス内部のAIツールを経由して、1人目のエンジニアと3人目のウォレットエンジニアの端末へ横展開した。10月29日17:15–19:56、3人目のエンジニアのコンピューターにログインし、コンテナを展開して悪意あるスクリプトを実行。63.4億ドル相当の資産が流出し始めた。
レポートの説明で特に考えさせられるのは、次の一節だ。なぜ最初の異常な送金から2時間近く、阻止できなかったのか?ホットウォレットにはMPC(マルチパーティ計算)が使われているため、悪意あるEIP-7702の承認を「ワンクリックで取り消す」単独の秘密鍵が存在しないからだ。「単一障害点をなくす」セキュリティ設計が、緊急対応ではまさに最も遅い部分になった。セキュリティと損失を食い止める速さの間で、これほど高くつくトレードオフが生じたのは初めてだ。
数字を見ると、約28.5億ドルが凍結または阻止され、影響を受けた資産の98%は会社の準備金で補填済みで、ユーザーに損失はない。何一は「内通者説」を否定し、TengはCNBCで「This shouldn't have happened. We take full responsibility」と認めた。
だが、「98%を補填済み」という言葉に惑わされてはいけない。補填できるのは、バイナンスだからだ。同規模の攻撃が中小の取引所を襲えば、結末はそのままゼロ——補填できる98%などない。この事件から得るべき本当の教訓は「バイナンスは安全」ではなく、「この授業料を払えるのはバイナンスだけ」だ。
ついでに言うと、バイナンスは今年、北朝鮮との関連が疑われるサイバー脅威を57件阻止したとしている。63億ドルの事件はFBIがTraderTraitorの犯行と特定したが、攻撃手法(偽の面接、汚染された開発ツール、改ざんされたAIツール)は、どれも開発者が毎日使っているものばかりだ——攻撃対象領域はとっくに変わっているのに、防御の構えはまだ追いついていない。
個人の調査であり、投資助言ではありません。
$BNB $BTC
#币安 #黑客攻击 #网络安全 #取引所セキュリティ