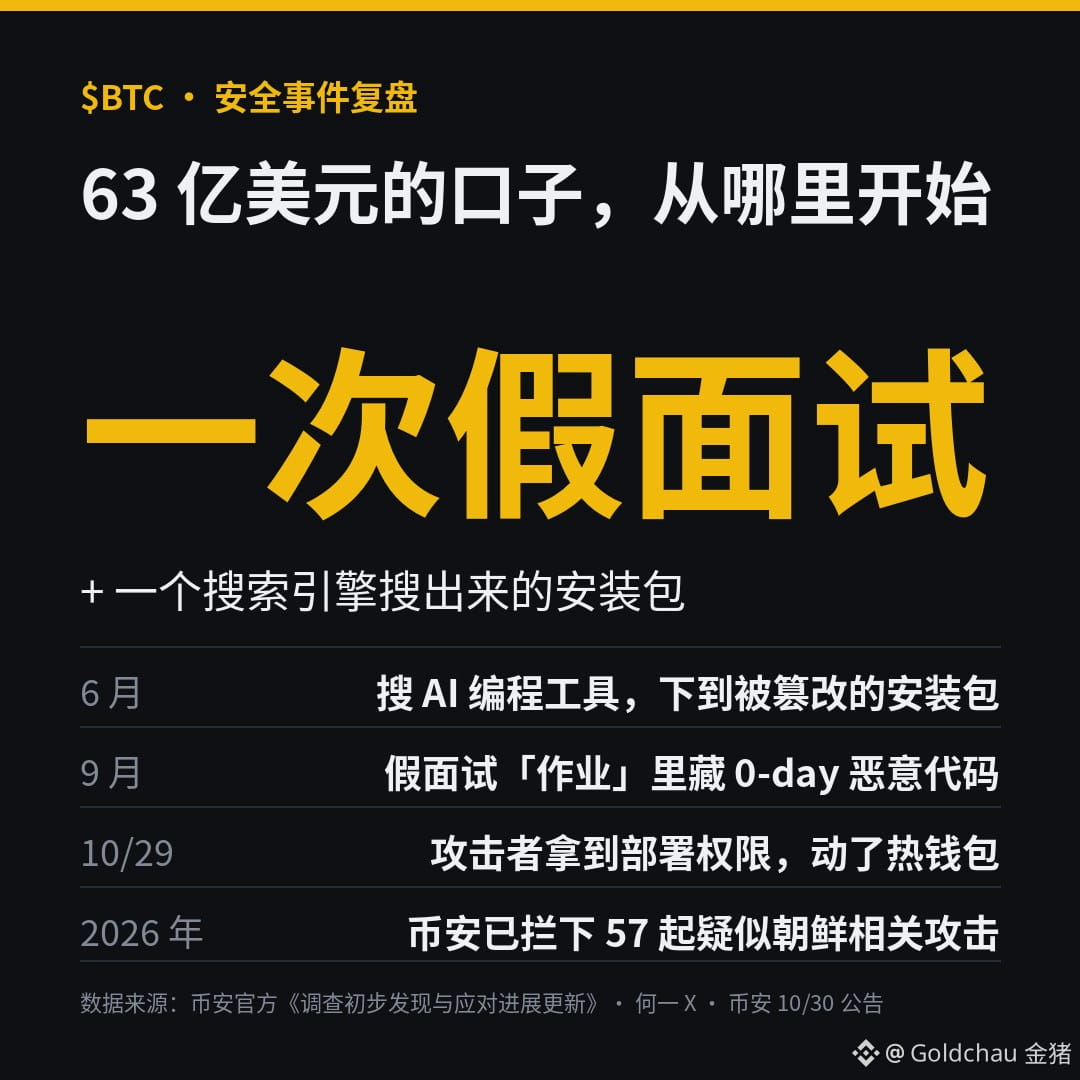
金猪判断:币安这次约 63 亿美元的口子,起点不是什么高深漏洞,而是一次「求职面试」和一个搜索引擎搜出来的安装包。
币安官方的初步调查写得很清楚:
6 月,一位钱包运维工程师在搜索引擎上找热门 AI 编程工具,下载到了被篡改的 Homebrew 安装包。
9 月,另一位工程师在正规求职平台上被假「项目总监」约面试,两轮之后被要求把「作业」代码库下到工作电脑,里面藏着 0-day 恶意代码。
10/29,攻击者靠这些入口拿到部署权限,动了热钱包。
何一补充:2026 年币安安全团队已经拦下 57 起疑似朝鲜相关攻击,手法包括假面试、伪装成热门开发工具的恶意软件、假视频会议软件。
连交易所的工程师都会中招,我们普通人更该小心。金猪建议三条:
1. 安装包只从官网或官方仓库下,别点搜索结果里的广告
2. 陌生人发来的「作业」「空投工具」「会议软件」,一律不装
3. 放币的电脑和日常乱点的电脑分开用
你平时下载钱包、交易工具或者安装包,都是怎么确认来源的?
#币安 #安全 #防骗 $BTC $BNB
来源:币安官方《调查初步发现与应对进展更新》、何一 X、币安 10/30 安全事件公告。DYOR,不构成投资建议。
币安官方的初步调查写得很清楚:
6 月,一位钱包运维工程师在搜索引擎上找热门 AI 编程工具,下载到了被篡改的 Homebrew 安装包。
9 月,另一位工程师在正规求职平台上被假「项目总监」约面试,两轮之后被要求把「作业」代码库下到工作电脑,里面藏着 0-day 恶意代码。
10/29,攻击者靠这些入口拿到部署权限,动了热钱包。
何一补充:2026 年币安安全团队已经拦下 57 起疑似朝鲜相关攻击,手法包括假面试、伪装成热门开发工具的恶意软件、假视频会议软件。
连交易所的工程师都会中招,我们普通人更该小心。金猪建议三条:
1. 安装包只从官网或官方仓库下,别点搜索结果里的广告
2. 陌生人发来的「作业」「空投工具」「会议软件」,一律不装
3. 放币的电脑和日常乱点的电脑分开用
你平时下载钱包、交易工具或者安装包,都是怎么确认来源的?
#币安 #安全 #防骗 $BTC $BNB
来源:币安官方《调查初步发现与应对进展更新》、何一 X、币安 10/30 安全事件公告。DYOR,不构成投资建议。