发件渠道是真的,邮件里的安全指令也可能是假的。
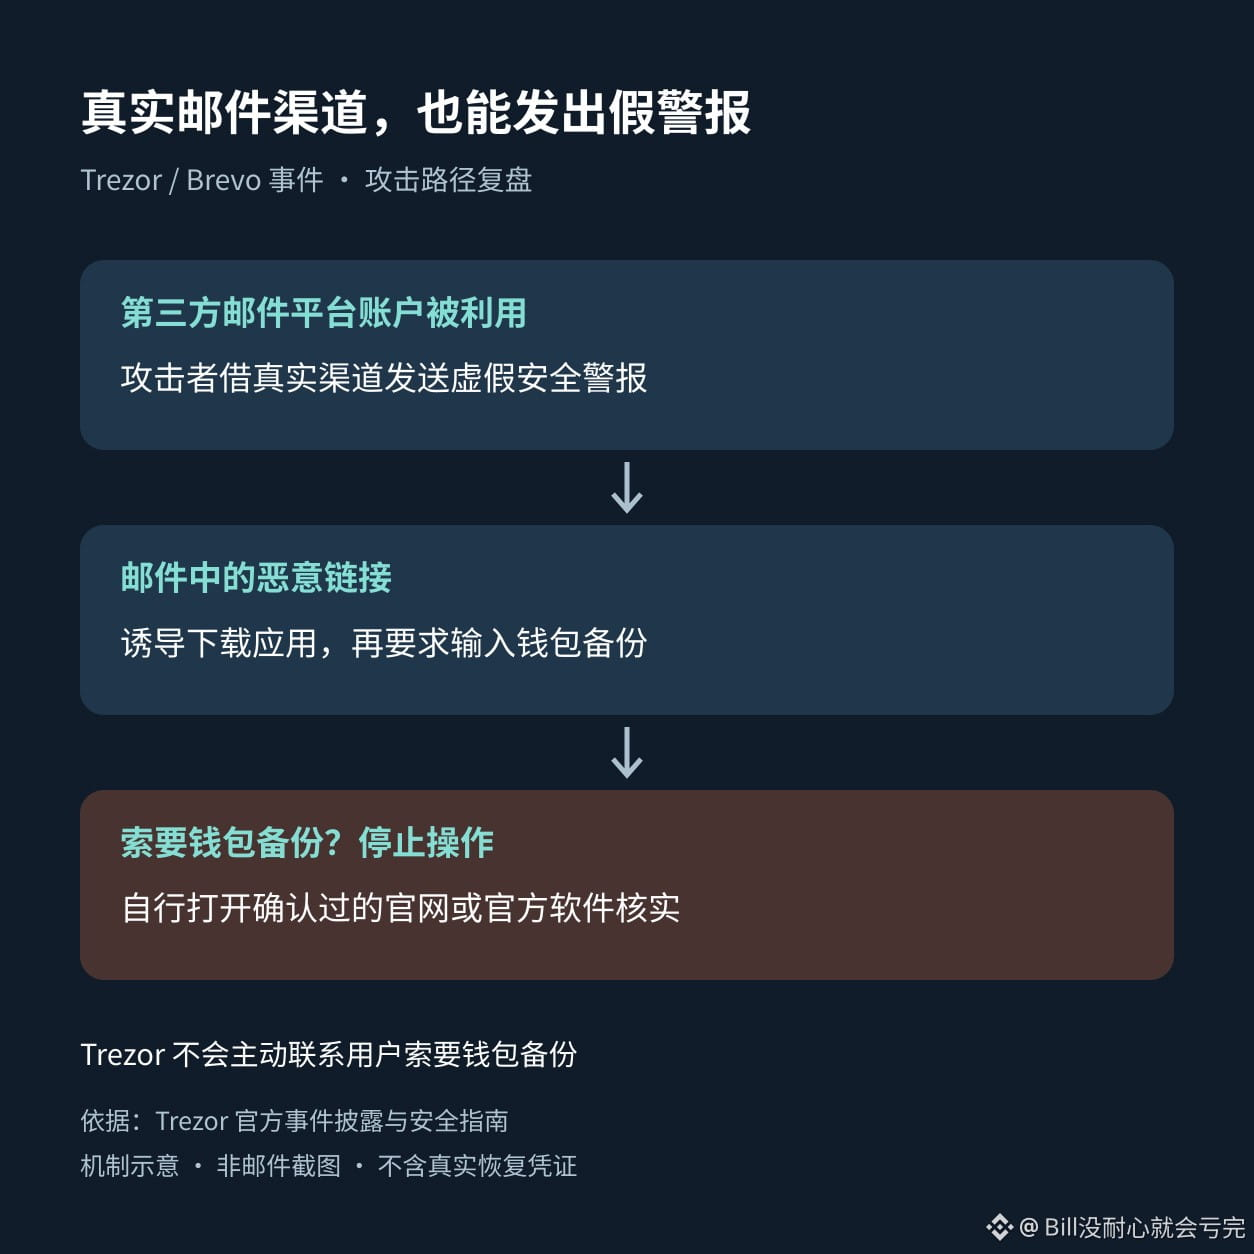
10月26日,安全从业者 Terry Cutler 复盘了 Trezor 的 Brevo 事件:攻击者利用第三方邮件平台的访问权限,从 Trezor 的邮件账户发出虚假安全警报,诱导用户下载应用,再输入钱包备份,也就是恢复助记词。Trezor 在9月的官方披露中确认了这条攻击路径,并说明其钱包和产品系统未受影响。
这类邮件不一定有拼错的域名,也未必写得粗糙。只检查发件人,容易漏掉真正危险的动作:要求你把钱包备份交给网页或下载来的应用。
收到安全警报,先停下邮件里的操作,自己打开已确认的官网或官方软件核实。Trezor 明确表示,不会主动联系用户索要钱包备份。硬件钱包也挡不住用户主动泄露恢复凭证的风险。
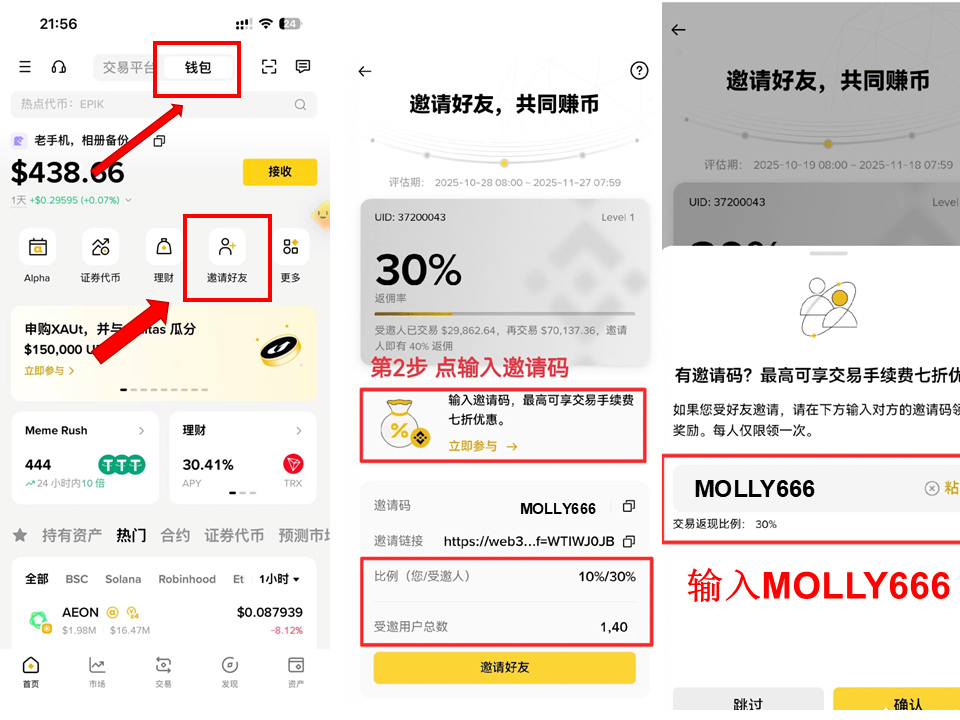
币安钱包邀请码:MOLLY666
10月26日,安全从业者 Terry Cutler 复盘了 Trezor 的 Brevo 事件:攻击者利用第三方邮件平台的访问权限,从 Trezor 的邮件账户发出虚假安全警报,诱导用户下载应用,再输入钱包备份,也就是恢复助记词。Trezor 在9月的官方披露中确认了这条攻击路径,并说明其钱包和产品系统未受影响。
这类邮件不一定有拼错的域名,也未必写得粗糙。只检查发件人,容易漏掉真正危险的动作:要求你把钱包备份交给网页或下载来的应用。
收到安全警报,先停下邮件里的操作,自己打开已确认的官网或官方软件核实。Trezor 明确表示,不会主动联系用户索要钱包备份。硬件钱包也挡不住用户主动泄露恢复凭证的风险。
币安钱包邀请码:MOLLY666