63億ドルのBinanceハッキングは、ゼロデイ攻撃の魔法なんかじゃなかった。ソーシャルエンジニアリングの基本中の基本だった。
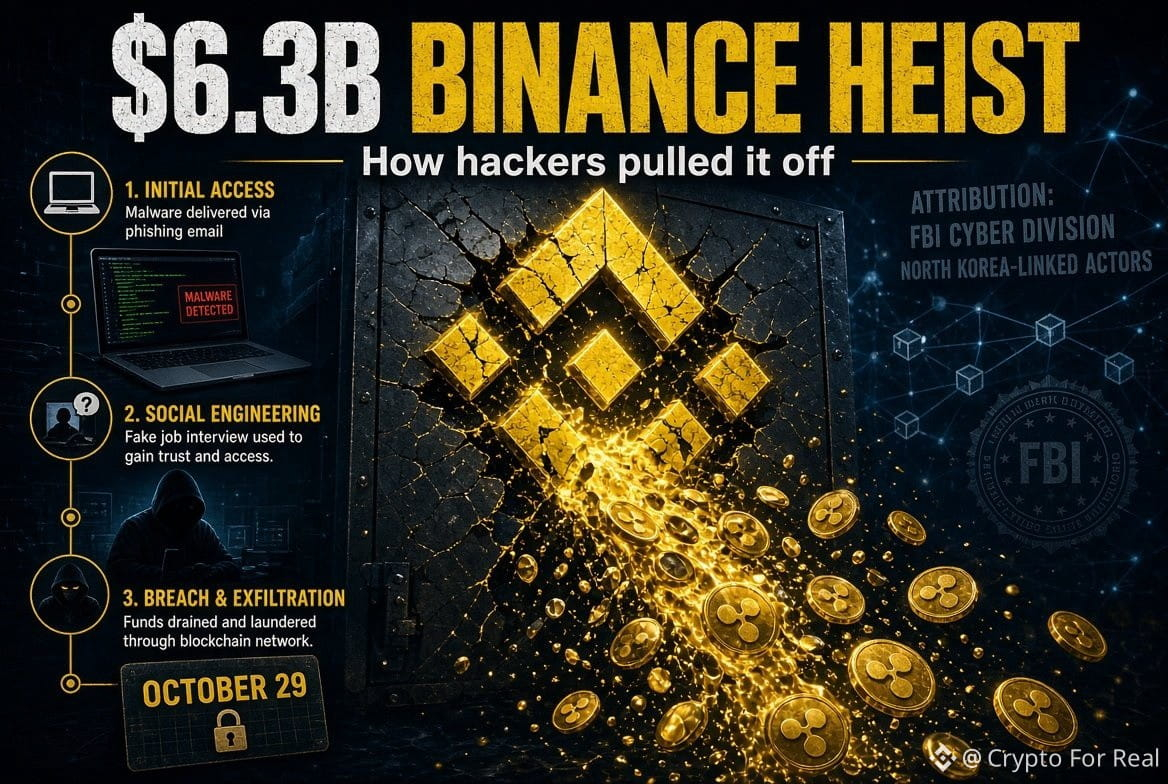
6月:ウォレット開発者が、検索広告に表示された偽ツールをダウンロード。Binanceはそれを検知したが、すでに被害は出ていた。
9月:別のエンジニアが偽の会社との「面接」を受け、悪意あるコードをダウンロード。
10月20日:攻撃者はその端末と社内AIツールを経由して侵入し、さらに2人のウォレット開発者を侵害。
10月29日:攻撃者はスクリプトを実行。4分間で5つのホットウォレットから2億3,300万ドル相当のXRPが流出した。
FBIは北朝鮮の仕業だと発表。平壌は否定。
偽の就職面接。広告に表示されたマルウェア。手口は古くても、暗号資産業界最大の取引所で今なお通用する。
これは技術の失敗ではない。人の失敗だった。
6月:ウォレット開発者が、検索広告に表示された偽ツールをダウンロード。Binanceはそれを検知したが、すでに被害は出ていた。
9月:別のエンジニアが偽の会社との「面接」を受け、悪意あるコードをダウンロード。
10月20日:攻撃者はその端末と社内AIツールを経由して侵入し、さらに2人のウォレット開発者を侵害。
10月29日:攻撃者はスクリプトを実行。4分間で5つのホットウォレットから2億3,300万ドル相当のXRPが流出した。
FBIは北朝鮮の仕業だと発表。平壌は否定。
偽の就職面接。広告に表示されたマルウェア。手口は古くても、暗号資産業界最大の取引所で今なお通用する。
これは技術の失敗ではない。人の失敗だった。