#binanceincidentreport 公式 2026年11月3日 — 63.6億ドルのハッキングは、突発的なバグではなく、5か月にわたる国家主体の攻撃作戦だった。
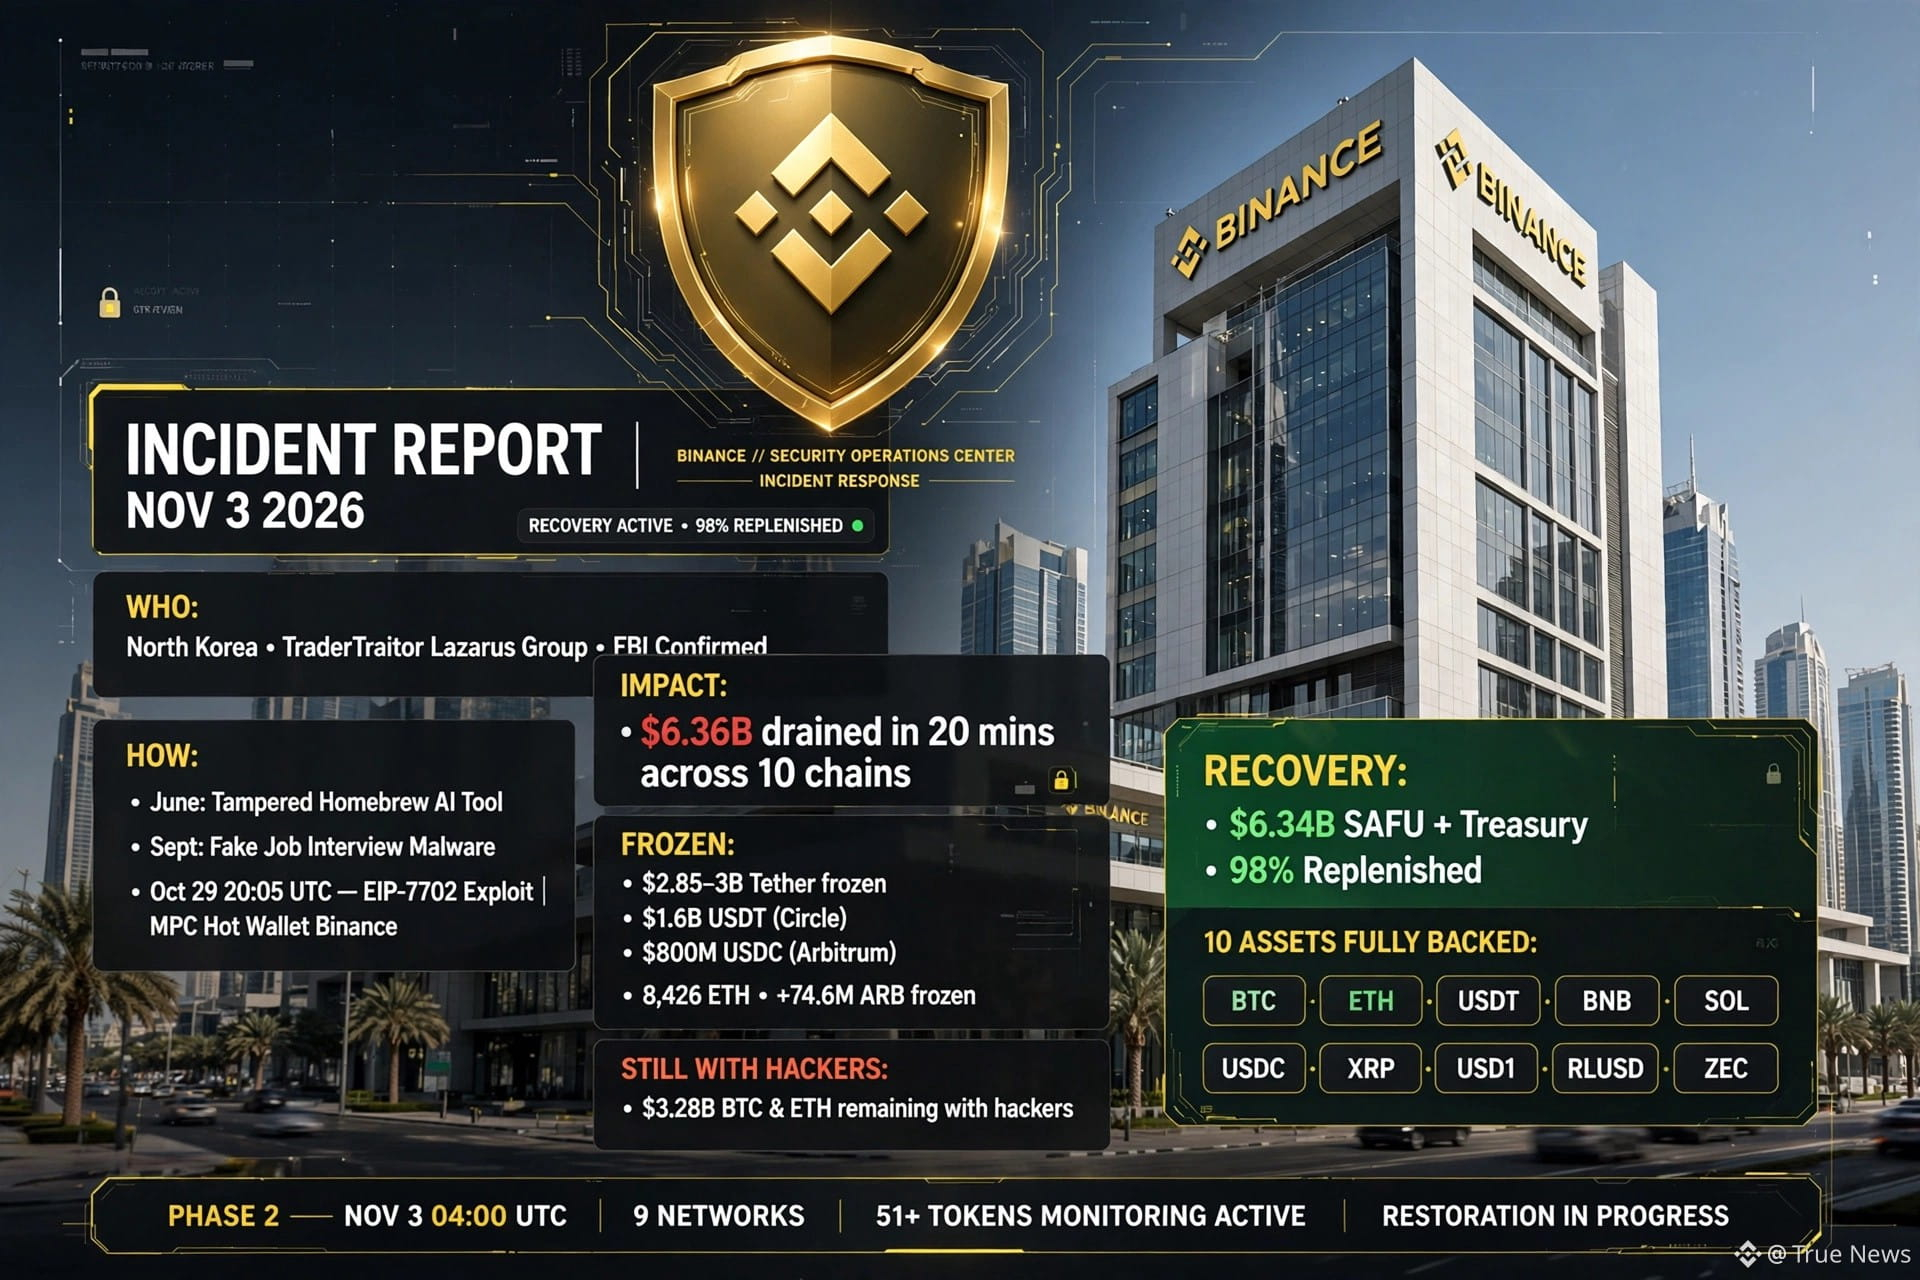
誰が:北朝鮮のTraderTraitor、Lazarus Group。FBIが高い確度で確認し、TRM LabsとChainalysisも同じ帰属判断を示した。
手口:6月、ウォレット開発運用エンジニアが改ざんされたHomebrew製AIコーディングツールをインストールし、最初の密かな侵害が発生。9月、同じエンジニアが正規の求人プラットフォームを通じて偽のプロジェクトディレクター面接に誘い込まれ、マルウェアに端末を完全に掌握された。
10月20日、攻撃者は侵害済み端末と社内AIツールを使ってウォレットエンジニア2人へと侵入を広げ、コンテナのデプロイ権限を盗んだ。
10月29日20:05 UTC、悪意あるコンテナをデプロイ。EIP-7702を悪用してMPCホットウォレット「Binance 14」の実行権限を取得した。単一の鍵では取り消せず、10チェーンにわたり20分で63.6億ドルが流出。封じ込めは10月30日00:10 UTC。
影響と凍結:Tetherが16億ドル相当の$USDT、Circleが8億ドル相当のUSDCを凍結。Arbitrum Councilは8,426 ETHと7,460万ARBを凍結。凍結総額は28.5億〜30億ドルで、残る32.8億ドルの大半はハッカーの手元にあり、主にBTCとETH。
復旧の成果:$SAFUと財務資金の計63.4億ドルは、現在98%まで補充済み。10資産($BTC、$ETH、$USDT、$BNB、$SOL、$USDC、$XRP、$USD1、$RLUSD、$ZEC)は全額裏付け済み。第2フェーズは11月3日04:00 UTCに開始し、9ネットワーク、51種類以上のトークンが対象。2026年には北朝鮮による攻撃を57件阻止し、ユーザーの損失はゼロ。BNB、BTC、ETHは最も力強い回復を見せている。
#binanceincidentreport セキュリティ #SAFU #TraderTraitor
誰が:北朝鮮のTraderTraitor、Lazarus Group。FBIが高い確度で確認し、TRM LabsとChainalysisも同じ帰属判断を示した。
手口:6月、ウォレット開発運用エンジニアが改ざんされたHomebrew製AIコーディングツールをインストールし、最初の密かな侵害が発生。9月、同じエンジニアが正規の求人プラットフォームを通じて偽のプロジェクトディレクター面接に誘い込まれ、マルウェアに端末を完全に掌握された。
10月20日、攻撃者は侵害済み端末と社内AIツールを使ってウォレットエンジニア2人へと侵入を広げ、コンテナのデプロイ権限を盗んだ。
10月29日20:05 UTC、悪意あるコンテナをデプロイ。EIP-7702を悪用してMPCホットウォレット「Binance 14」の実行権限を取得した。単一の鍵では取り消せず、10チェーンにわたり20分で63.6億ドルが流出。封じ込めは10月30日00:10 UTC。
影響と凍結:Tetherが16億ドル相当の$USDT、Circleが8億ドル相当のUSDCを凍結。Arbitrum Councilは8,426 ETHと7,460万ARBを凍結。凍結総額は28.5億〜30億ドルで、残る32.8億ドルの大半はハッカーの手元にあり、主にBTCとETH。
復旧の成果:$SAFUと財務資金の計63.4億ドルは、現在98%まで補充済み。10資産($BTC、$ETH、$USDT、$BNB、$SOL、$USDC、$XRP、$USD1、$RLUSD、$ZEC)は全額裏付け済み。第2フェーズは11月3日04:00 UTCに開始し、9ネットワーク、51種類以上のトークンが対象。2026年には北朝鮮による攻撃を57件阻止し、ユーザーの損失はゼロ。BNB、BTC、ETHは最も力強い回復を見せている。
#binanceincidentreport セキュリティ #SAFU #TraderTraitor