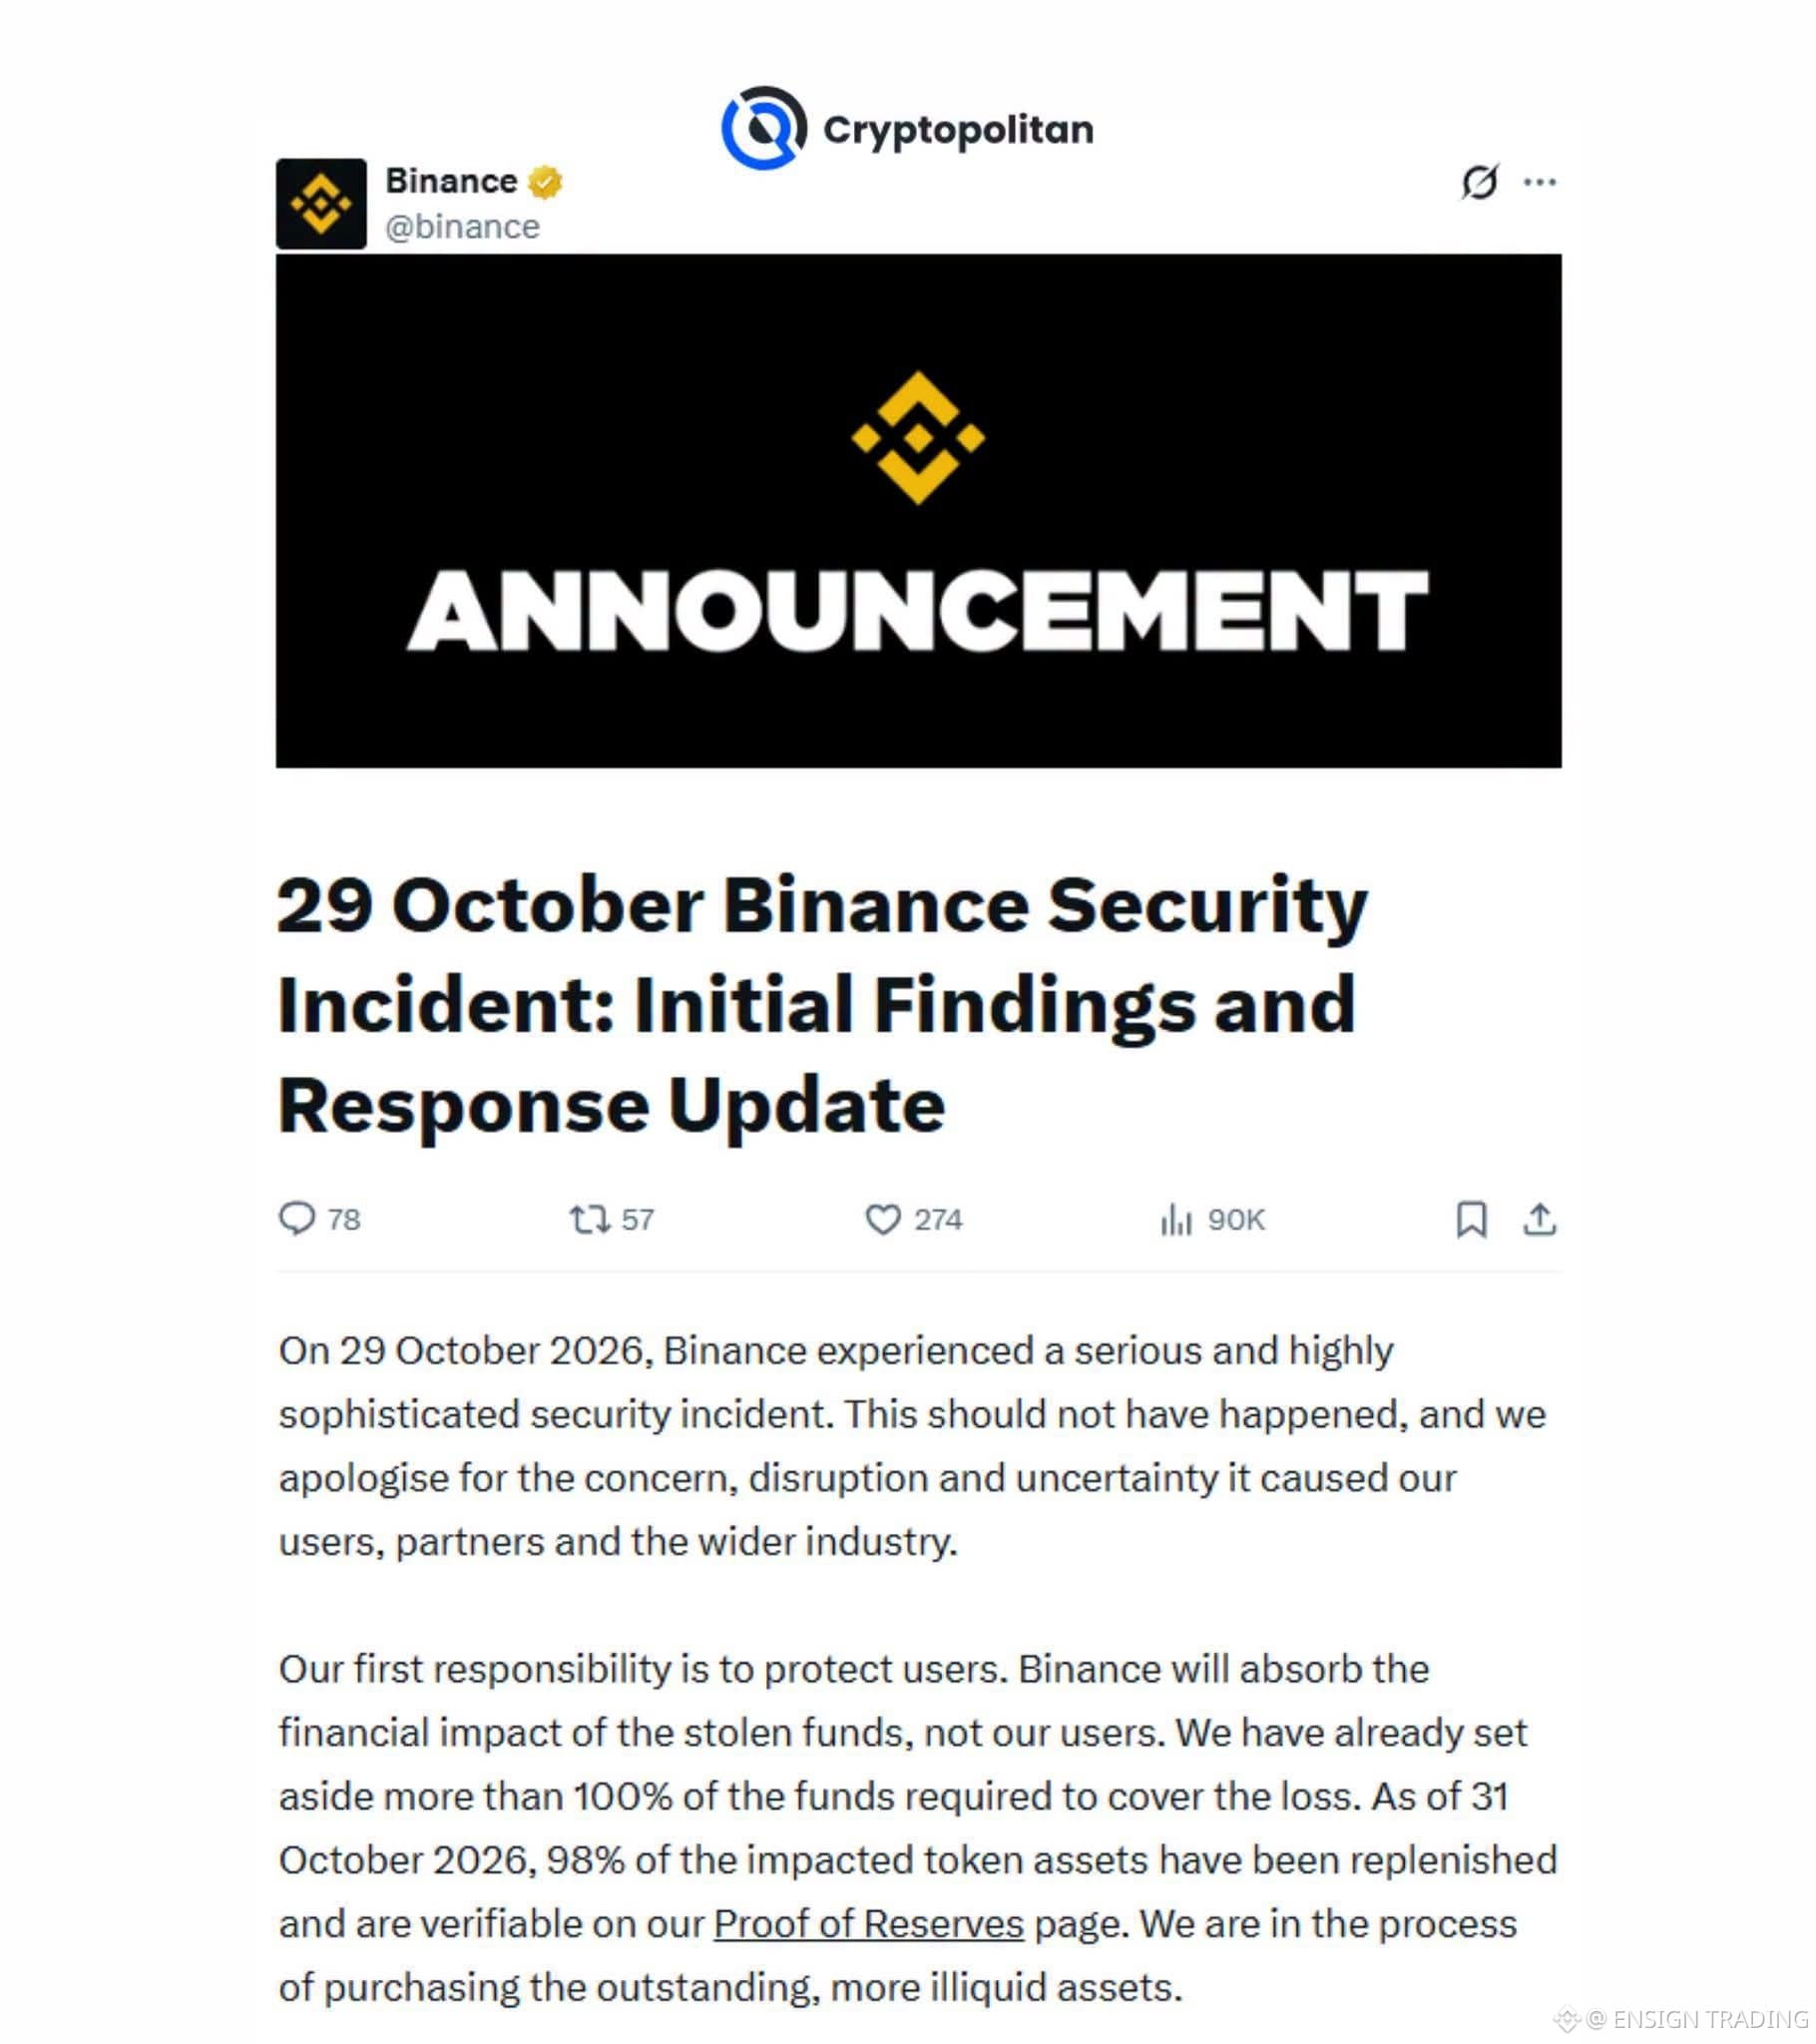
速報:Binanceがすべてを凍結したにもかかわらず、ハッカーたちは資金を動かし続けた。
始まりは偽の採用面接だった。最終的に、北朝鮮とつながりのある攻撃者は約63億4,000万ドル相当の資産を引き出した。
何が起きたのか:
• ソーシャルエンジニアリング(偽の採用面接)、エンジニアの端末へのマルウェア感染、社内AIツールの侵害、認証情報の窃取を含む多段階の攻撃キャンペーン。2026年を通じて行われたそれ以前の試みを踏まえたものだった。
• 攻撃者は社内のウォレット署名サービスへの不正アクセスに成功した。大量のXRP、SOL、OP、BTC、ETHを移動させ、EthereumのEIP-7702を利用してオンチェーン上に永続的な承認を設定。出金停止後も資金を移動し続けた。
• 約28億5,000万ドル相当を凍結、または差し押さえ。FBIはこの攻撃を北朝鮮によるものと断定している。
• Binanceは侵入経路を閉鎖し、影響を受けたシステムとウォレット環境を再構築。端末を交換し、認証情報を無効化するとともに、監視体制と管理策を強化した。
始まりは偽の採用面接だった。最終的に、北朝鮮とつながりのある攻撃者は約63億4,000万ドル相当の資産を引き出した。
何が起きたのか:
• ソーシャルエンジニアリング(偽の採用面接)、エンジニアの端末へのマルウェア感染、社内AIツールの侵害、認証情報の窃取を含む多段階の攻撃キャンペーン。2026年を通じて行われたそれ以前の試みを踏まえたものだった。
• 攻撃者は社内のウォレット署名サービスへの不正アクセスに成功した。大量のXRP、SOL、OP、BTC、ETHを移動させ、EthereumのEIP-7702を利用してオンチェーン上に永続的な承認を設定。出金停止後も資金を移動し続けた。
• 約28億5,000万ドル相当を凍結、または差し押さえ。FBIはこの攻撃を北朝鮮によるものと断定している。
• Binanceは侵入経路を閉鎖し、影響を受けたシステムとウォレット環境を再構築。端末を交換し、認証情報を無効化するとともに、監視体制と管理策を強化した。