🚨 偽の採用面接がバイナンスへのハッキングの背後に……2026年10月29日に発生したサイバー攻撃の全容をお伝えします。
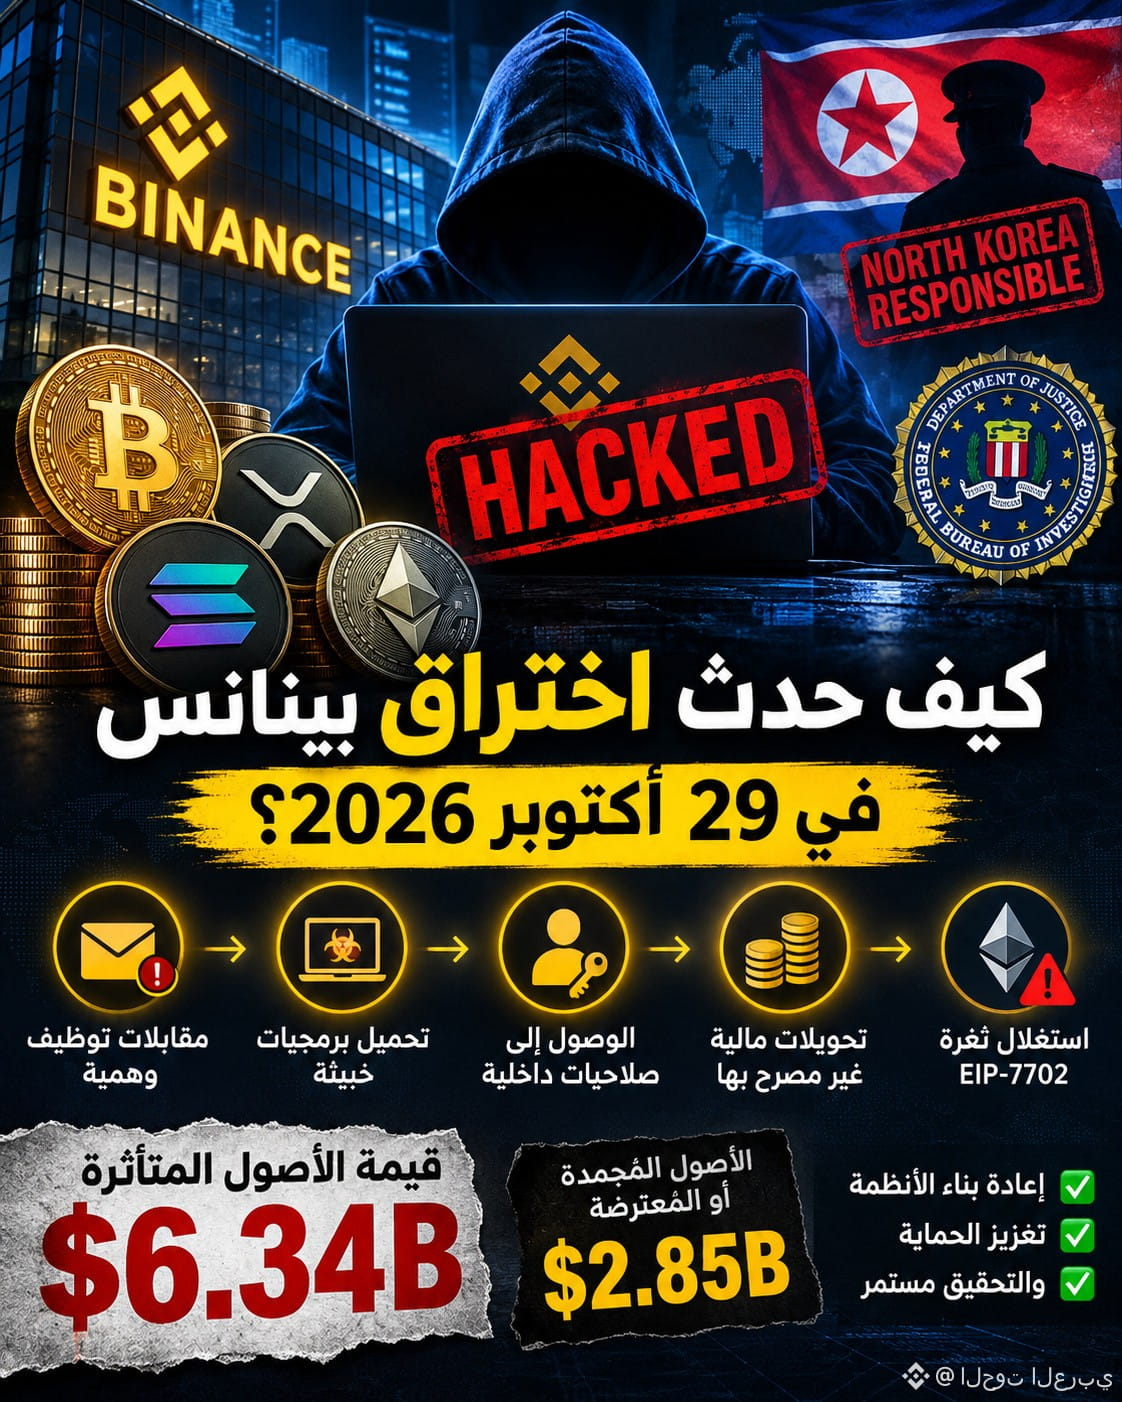
バイナンスの初期調査によると、今回のハッキングは複数段階にわたって計画された複雑なサイバー攻撃で、ホットウォレットのシステムにアクセスするため、同社の従業員が標的にされました。
発端は偽の採用面接でした。従業員の一人をだまして、業務用端末に悪意のあるファイルやソフトウェアをダウンロードさせ、攻撃者が社内のデータや権限にアクセスできるようにしました。
その後、ハッカーはこの権限を悪用してホットウォレットの取引署名システムにアクセスし、XRP、ビットコイン、ソラナ、イーサリアムなど複数のネットワークを通じて、許可されていない資金移動を実行しました。
出金処理が一時停止された後も攻撃はすぐには止まりませんでした。攻撃者はイーサリアムネットワーク上のEIP-7702の委任機能を悪用し、通常の出金システムとは独立して一部の資産を動かし続けることができました。
バイナンスによると、影響を受けた資産の総額は約63億4,000万ドルに上りました。一方、同社とパートナー企業は、28億5,000万ドル相当の資産を凍結または差し止めることに成功しました。
調査では、米連邦捜査局(FBI)が発表した最新情報に基づき、北朝鮮が攻撃に関与したと指摘されています。
バイナンスの初期調査によると、今回のハッキングは複数段階にわたって計画された複雑なサイバー攻撃で、ホットウォレットのシステムにアクセスするため、同社の従業員が標的にされました。
発端は偽の採用面接でした。従業員の一人をだまして、業務用端末に悪意のあるファイルやソフトウェアをダウンロードさせ、攻撃者が社内のデータや権限にアクセスできるようにしました。
その後、ハッカーはこの権限を悪用してホットウォレットの取引署名システムにアクセスし、XRP、ビットコイン、ソラナ、イーサリアムなど複数のネットワークを通じて、許可されていない資金移動を実行しました。
出金処理が一時停止された後も攻撃はすぐには止まりませんでした。攻撃者はイーサリアムネットワーク上のEIP-7702の委任機能を悪用し、通常の出金システムとは独立して一部の資産を動かし続けることができました。
バイナンスによると、影響を受けた資産の総額は約63億4,000万ドルに上りました。一方、同社とパートナー企業は、28億5,000万ドル相当の資産を凍結または差し止めることに成功しました。
調査では、米連邦捜査局(FBI)が発表した最新情報に基づき、北朝鮮が攻撃に関与したと指摘されています。