
何が起き、どのようにしてBinanceはハッキングされたのでしょうか?
$BNB
Binanceは、北朝鮮のハッカーによるものとされる63億ドルのハッキング事件の詳細を明らかにしました。その経緯はまるで映画のようです。システムの不具合ではなく、人為的な不注意から始まり、数か月にわたって続いた攻撃でした。
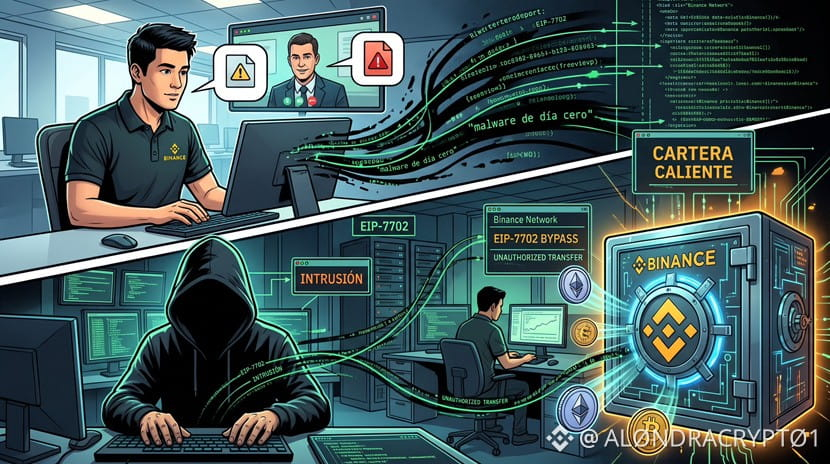
1. 偽の採用面接:ハッカーは求人プラットフォームで採用担当者になりすまし、Binanceのエンジニアに接触しました。ビデオ通話や偽のプロフィールを使って、相手の信頼を得ました。「2回目の面接」で、コーディングテスト用のファイルをダウンロードするよう求めました。そのファイルにはスパイウェアが仕込まれており、仕事用のパソコンに感染しました。
2. 侵入:そのアクセス権を使い、攻撃者は同社のウォレットチームに所属するほかのエンジニアの機器にも侵入しました。
3. 資金の盗難:侵入後、Ethereumのプロトコル(EIP-7702)を利用して、インターネットに接続されたホットウォレットから資金を引き出す権限を取得しました。同社のウォレットでは複数の承認が必要だったため、Binanceの個々の鍵では攻撃を間に合うように食い止められず、資金が流出する間、対応が数時間遅れました。
良い知らせもあります。Binanceによると、盗まれた資金の98%はすでに自社資金で補填され、28億5000万ドルの凍結にも成功したとのことです。さらに、ユーザーへの影響はないと保証しています。
ハッカーの手口について、どう思いますか?Binanceのような巨大企業がソーシャルエンジニアリングの罠にかかったことに驚きましたか?コメントで教えてください!👇
#Binance #SeguridadCripto
$BNB
Binanceは、北朝鮮のハッカーによるものとされる63億ドルのハッキング事件の詳細を明らかにしました。その経緯はまるで映画のようです。システムの不具合ではなく、人為的な不注意から始まり、数か月にわたって続いた攻撃でした。
1. 偽の採用面接:ハッカーは求人プラットフォームで採用担当者になりすまし、Binanceのエンジニアに接触しました。ビデオ通話や偽のプロフィールを使って、相手の信頼を得ました。「2回目の面接」で、コーディングテスト用のファイルをダウンロードするよう求めました。そのファイルにはスパイウェアが仕込まれており、仕事用のパソコンに感染しました。
2. 侵入:そのアクセス権を使い、攻撃者は同社のウォレットチームに所属するほかのエンジニアの機器にも侵入しました。
3. 資金の盗難:侵入後、Ethereumのプロトコル(EIP-7702)を利用して、インターネットに接続されたホットウォレットから資金を引き出す権限を取得しました。同社のウォレットでは複数の承認が必要だったため、Binanceの個々の鍵では攻撃を間に合うように食い止められず、資金が流出する間、対応が数時間遅れました。
良い知らせもあります。Binanceによると、盗まれた資金の98%はすでに自社資金で補填され、28億5000万ドルの凍結にも成功したとのことです。さらに、ユーザーへの影響はないと保証しています。
ハッカーの手口について、どう思いますか?Binanceのような巨大企業がソーシャルエンジニアリングの罠にかかったことに驚きましたか?コメントで教えてください!👇
#Binance #SeguridadCripto