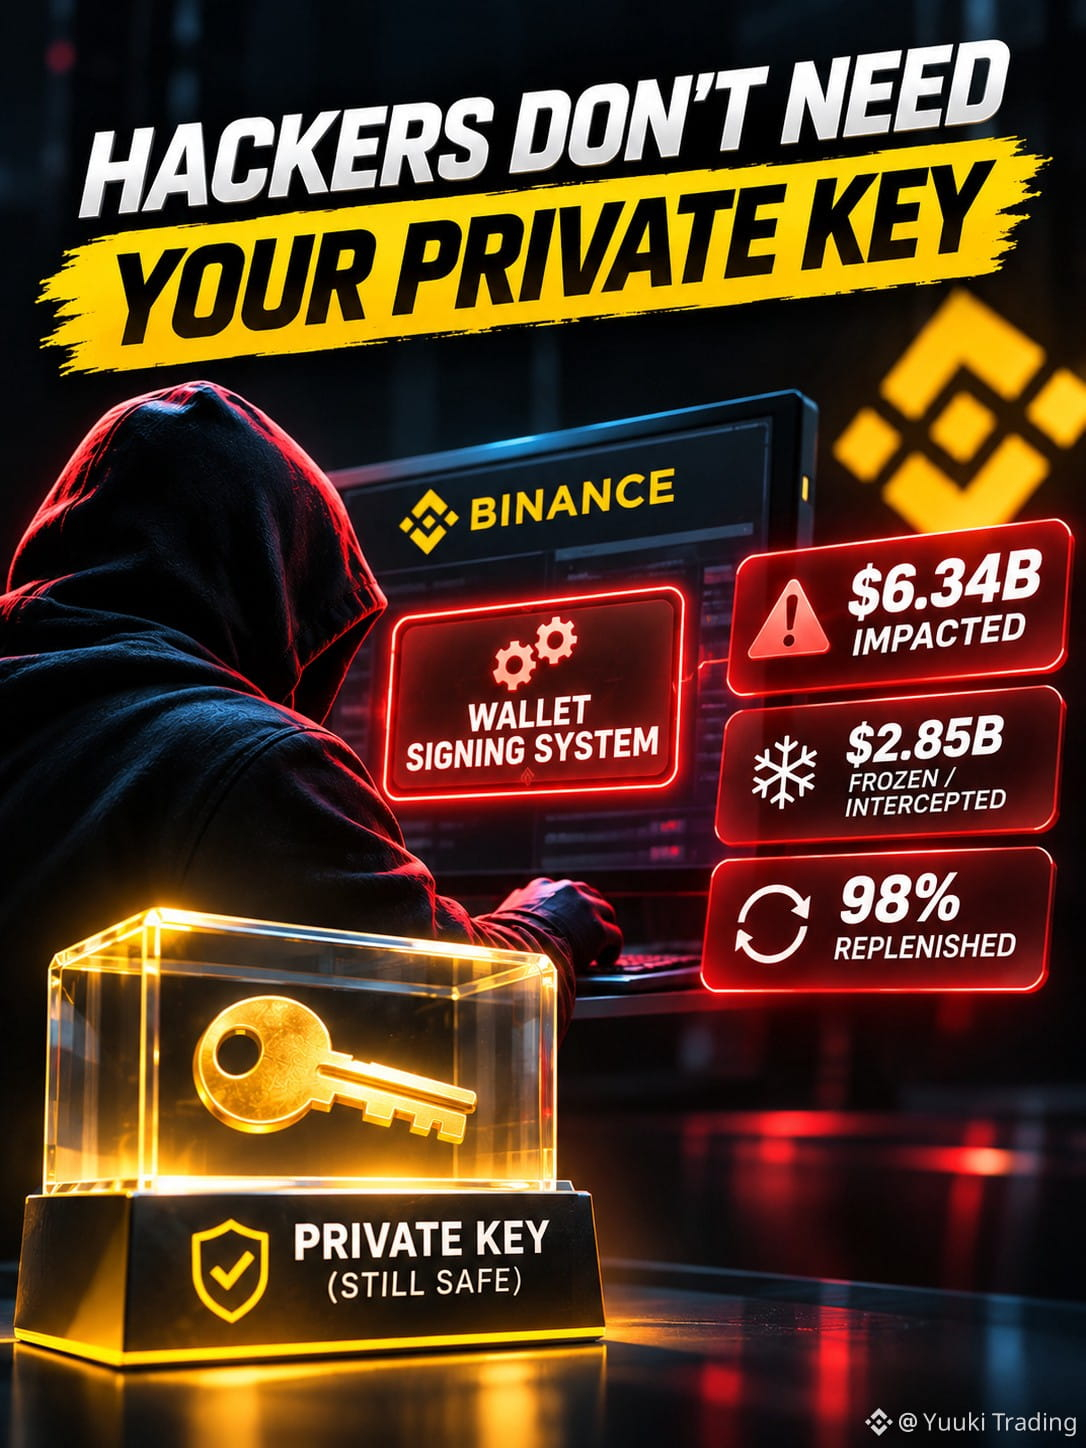
影響を受けた資産は63億4,000万ドルにのぼりました。
しかし、10月29日の攻撃に関するBinanceの報告書を読んでみると、数字そのものが最も恐ろしいわけではないと思います。
最も恐ろしいのは、これです。
攻撃者は、秘密鍵そのものを必要としていなかった可能性があります。
必要だったのは、その秘密鍵を使うことを許可されたシステムを制御することだけでした。
この攻撃は、一夜にして起きたものではありません。
報道によると、攻撃者はソーシャルエンジニアリング、偽の採用面接、マルウェア、侵害された従業員の端末、盗まれた認証情報、社内のAIツール、デプロイ権限などを利用し……
最終的にウォレットの署名サービスにたどり着きました。
そこから、通常の出金フローを経ずにトランザクションを開始できる状態になりました。
XRP、SOL、OP、BTC、ETHがBinanceのホットウォレットから移動されました。
影響を受けた資産の合計:約63億4,000万ドル
Binanceによると、約28億5,000万ドルが凍結または阻止され、影響を受けたトークン資産の98%が補填されたとのことです。
ただし、重要な違いがあります。
98%補填 ≠ 攻撃者から98%を取り戻した
補填とは、失われた資産を回復するためにBinanceが自社の資金を使ったという意味です。
しかし、私が最も注目したのはEIP-7702でした。
攻撃者は、自分たちが制御するスマートコントラクトに対するオンチェーンの承認を作成しました。
つまり、Binanceが出金を一時停止した後も、一部の不正な資産移動はすぐには止められませんでした。
ホットウォレットはMPCも採用していたため、悪意ある承認を即座に取り消すために使える単一の秘密鍵が存在したわけではありません。
このインシデントによって、ウォレットのセキュリティに対する私の考え方は変わりました。
以前の問いは、こうでした。
「秘密鍵は安全か?」
より適切な問いは、こちらかもしれません。
誰がシステムに署名させられるのか?
誰がコードをデプロイできるのか?
どの認証情報が署名者にアクセスできるのか?
侵害された従業員の端末ひとつで、どこまで権限を拡大できるのか?
秘密鍵は今も、本来あるべき場所に保管されているかもしれません。
しかし、攻撃者がインフラを操作して、自分たちの代わりに署名させられるなら……
それは結局、秘密鍵を手にしているのと何が違うのでしょうか?
しかし、10月29日の攻撃に関するBinanceの報告書を読んでみると、数字そのものが最も恐ろしいわけではないと思います。
最も恐ろしいのは、これです。
攻撃者は、秘密鍵そのものを必要としていなかった可能性があります。
必要だったのは、その秘密鍵を使うことを許可されたシステムを制御することだけでした。
この攻撃は、一夜にして起きたものではありません。
報道によると、攻撃者はソーシャルエンジニアリング、偽の採用面接、マルウェア、侵害された従業員の端末、盗まれた認証情報、社内のAIツール、デプロイ権限などを利用し……
最終的にウォレットの署名サービスにたどり着きました。
そこから、通常の出金フローを経ずにトランザクションを開始できる状態になりました。
XRP、SOL、OP、BTC、ETHがBinanceのホットウォレットから移動されました。
影響を受けた資産の合計:約63億4,000万ドル
Binanceによると、約28億5,000万ドルが凍結または阻止され、影響を受けたトークン資産の98%が補填されたとのことです。
ただし、重要な違いがあります。
98%補填 ≠ 攻撃者から98%を取り戻した
補填とは、失われた資産を回復するためにBinanceが自社の資金を使ったという意味です。
しかし、私が最も注目したのはEIP-7702でした。
攻撃者は、自分たちが制御するスマートコントラクトに対するオンチェーンの承認を作成しました。
つまり、Binanceが出金を一時停止した後も、一部の不正な資産移動はすぐには止められませんでした。
ホットウォレットはMPCも採用していたため、悪意ある承認を即座に取り消すために使える単一の秘密鍵が存在したわけではありません。
このインシデントによって、ウォレットのセキュリティに対する私の考え方は変わりました。
以前の問いは、こうでした。
「秘密鍵は安全か?」
より適切な問いは、こちらかもしれません。
誰がシステムに署名させられるのか?
誰がコードをデプロイできるのか?
どの認証情報が署名者にアクセスできるのか?
侵害された従業員の端末ひとつで、どこまで権限を拡大できるのか?
秘密鍵は今も、本来あるべき場所に保管されているかもしれません。
しかし、攻撃者がインフラを操作して、自分たちの代わりに署名させられるなら……
それは結局、秘密鍵を手にしているのと何が違うのでしょうか?