
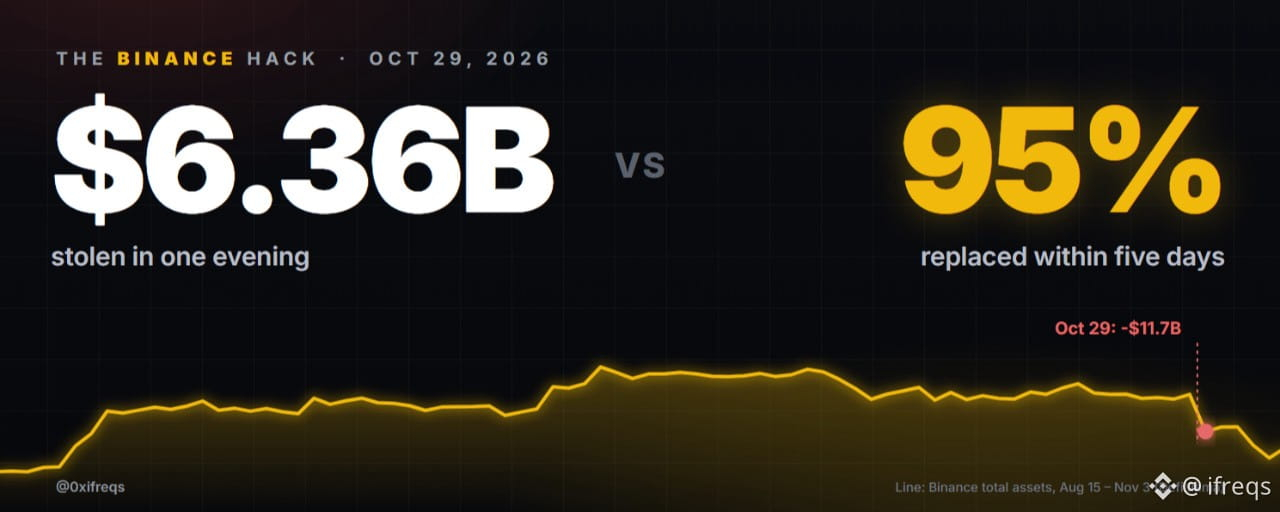

10月29日の夜、何者かが10のブロックチェーンにまたがるBinanceのホットウォレットから、資金をすべて引き出しました。
TRM Labsは被害総額を63億6,000万ドルと推定しています。Ellipticの推定は64億3,000万ドルです。いずれにせよ、これは記録上最大の暗号資産窃盗で、2025年2月に起きたBybitの15億ドルの被害の約4倍に相当します。
5日後、Binanceは自社のバランスシートから被害額の95%を補填したと発表しました。出金は再開されつつあり、FBIは北朝鮮を名指ししました。
しかし、話はまだ終わっていません。根本原因はまだ公表されておらず、攻撃者に関連するウォレットには約32億ドルが残ったままで、資金洗浄も始まったばかりです。
確認できたことを、起きたこと、手口、犯人、凍結の競争、Binanceの対応、現在の資金の所在、今後の展開の順にまとめました。
要約
→ 被害額:約63億6,000万ドルが10月29日20:05~23:56 UTCに、10のチェーンにまたがるBinanceのホットウォレットから流出しました。
→ 手口:Binanceは、侵害されたDevOpsエンジニアのノートPCと「その他の侵害箇所」を指摘しています。Ethereumでは、攻撃者は50件の事前署名済み認証を使い、EIP-7702を利用しました。
→ 犯人:FBIは北朝鮮のTraderTraitorによる犯行だとしています。北朝鮮は否定しています。
→ 凍結:主にUSDTとUSDCを中心に、約28億5,000万ドルが凍結または差し押さえられました。凍結が実行される前に、約7億8,600万ドル相当のステーブルコインが交換されました。
→ Binance:63億4,000万ドルを確保し、95%を補填。SAFUから7,499 BTCを拠出し、zk証明付きのプルーフ・オブ・リザーブのスナップショットを取得。出金は11月1日と11月3日に再開しました。
→ ユーザー:最初の9時間で純流出額は36億4,000万ドル。CZによると98%が残り、現在は入金額が出金額を上回っています。
→ まだ未解決:事後検証報告は未公表、トークンの5%は引き続き購入中、SAFUの補充、攻撃者のウォレットに残る約32億4,000万ドル。
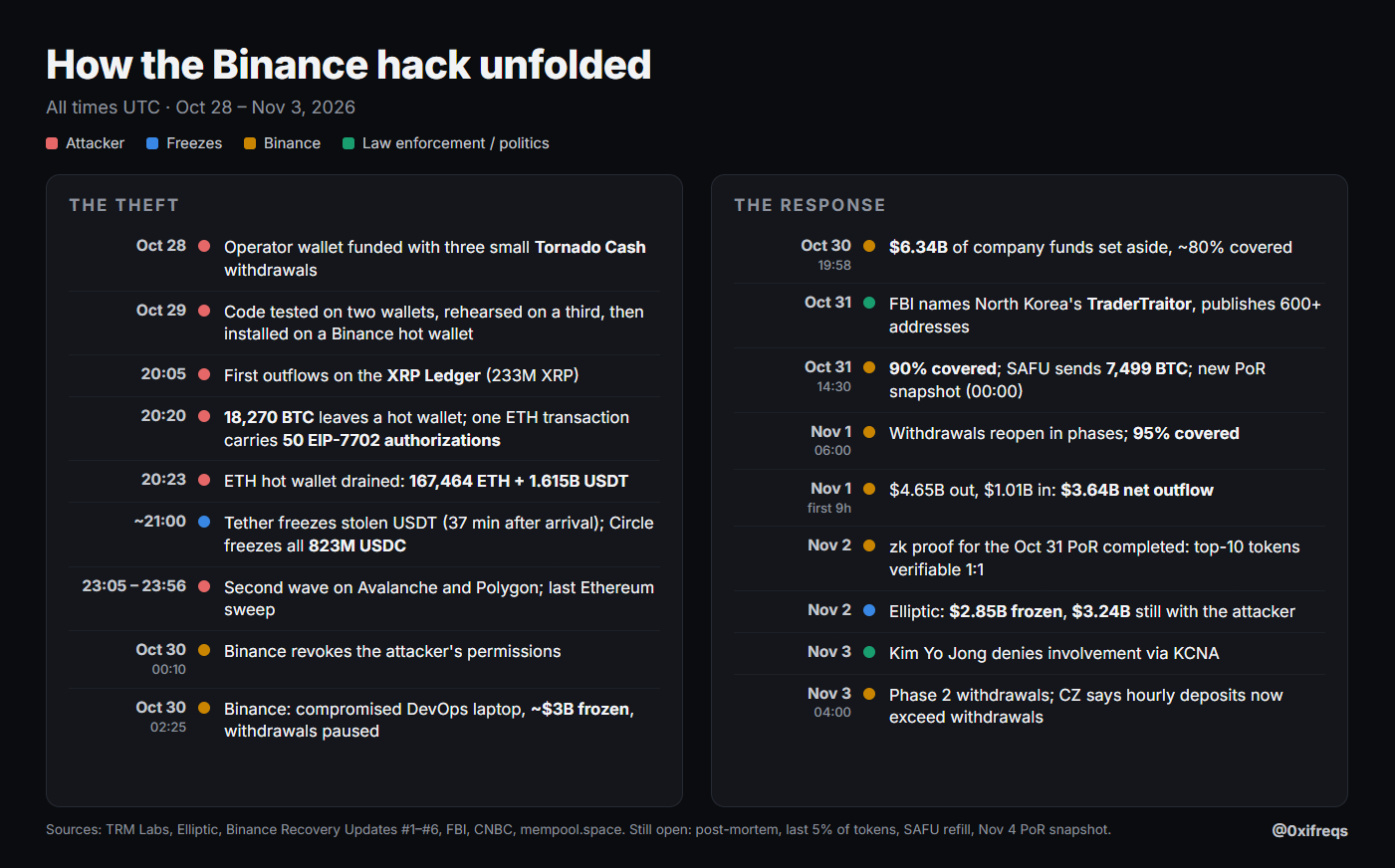
Binanceハッキングの経緯。情報源:TRM Labs、Elliptic、Binance、FBI、CNBC
1. 何が起きたか、分単位で見る
★ 盗難は10月29日20:05 UTCにXRP Ledger上で始まり、23:56 UTCまで波状に続きました。
→ 20:05~20:09:Binanceの5つのウォレットから2億3,346万XRP(約2億9,600万ドル)が流出しました。
→ 20:20:Bitcoinのホットウォレットから18,270 BTC(約14億7,000万ドル)が送金され、30分以内に19のアドレスへ分割されました。それ以降、動きはありません。
→ 20:20:Ethereumでは、1件の取引に50件の認証が含まれていました。約3分後、ウォレットの残高全額が流出しました。167,464 ETHと63種類のトークンで、その中には16億1,500万USDTが含まれていました。
→ 23:05:AvalancheとPolygonで第2波が発生。23:56:Ethereumで最後の一掃が行われました。
★ TRMによるチェーン別の内訳:Ethereum 37億9,000万ドル、Bitcoin 14億7,000万ドル、Tron 6億2,800万ドル、XRP Ledger 2億9,600万ドル、Solana 9,600万ドル、Arbitrum/Optimism/Base 3,900万ドル、Avalanche 2,800万ドル、Polygon 1,000万ドル。
→ Ellipticによると、総額の54%(34億6,000万ドル)はステーブルコインでした。この一点が、その後の4時間の展開を左右しました。
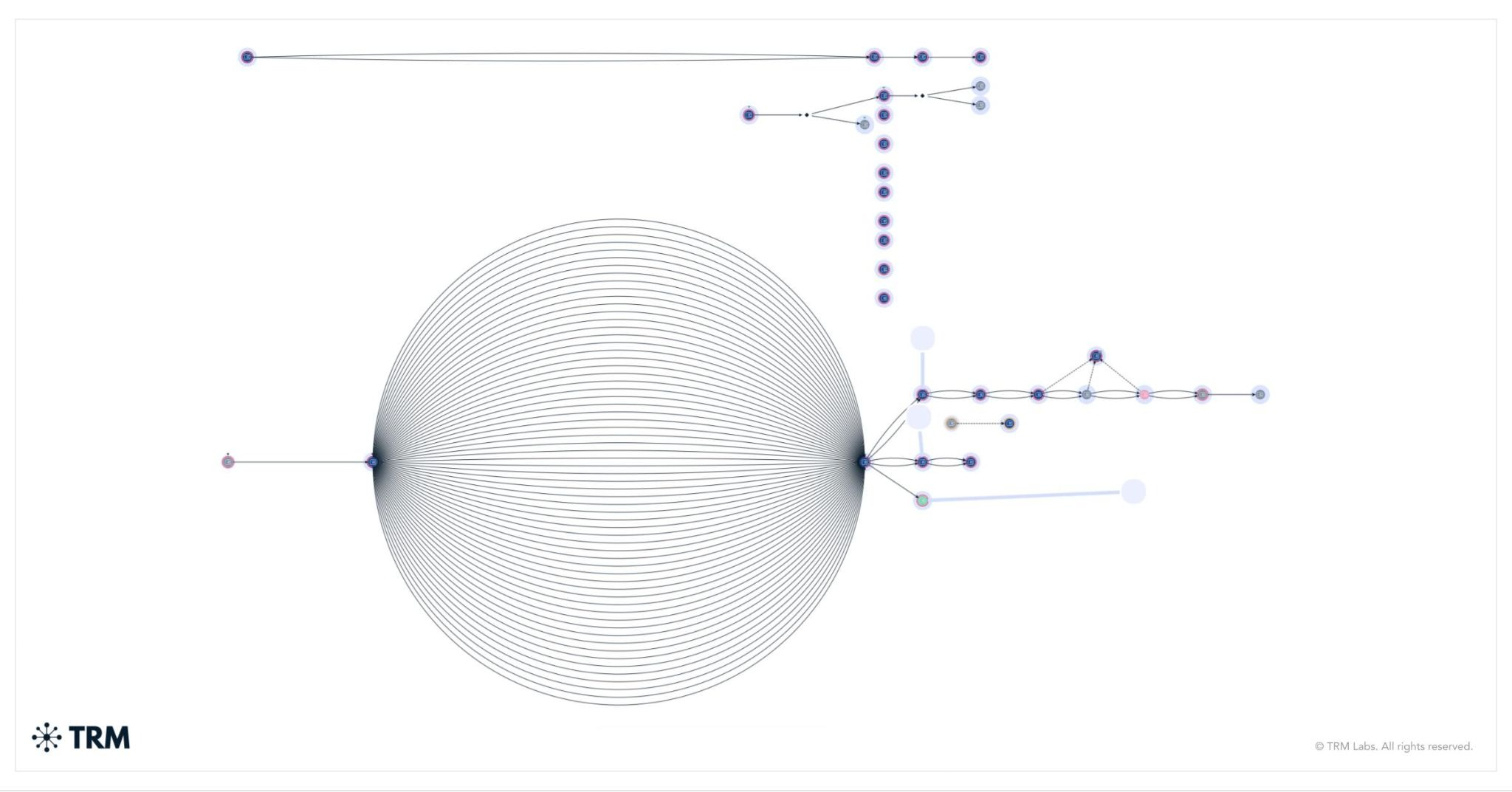
10月29日の盗難に関するTRM Labsのグラフ概要
2. 攻撃の手口
★ Binanceが最初の説明を発表したのは、10月30日02:25 UTCでした。DevOpsエンジニアのノートPCが侵害されたことで、攻撃者はサービスコンテナにアクセスし、「不正な出金取引を送信」できるようになりました。
→ 約6時間後、Binanceは調査で「その他の侵害箇所が明らかになった」と述べました。
→ また、ウォレットの秘密鍵が流出した証拠は見つかっていないとしています。
★ TRMによるオンチェーン分析は、そのアクセスがどのように使われたかを示しています:
→ 10月28日:運用者のウォレットに、Tornado Cashから3回に分けて少額が送金されました。
→ 10月29日:攻撃者は2つのウォレットでコードをテストし、3つ目でリハーサルを行った後、Binanceのホットウォレットに仕込みました。
→ Ethereumでは、通常のウォレットがそのロジックをスマートコントラクトに委ねられるEIP-7702を使用しました。ホットウォレットは、攻撃者が管理する資金回収コントラクトを指す50件の認証に署名しました。それぞれが連続したノンスに設定されていたため、少なくとも1件は有効になる仕組みでした。
→ 委任が有効なままだったため、攻撃者は20:41、20:59、21:04、21:44、22:39、23:56 UTCにも資金を次々と移動させました。
→ 他のチェーンでは、通常の署名付き送金として資金が流出しました。
★ 私の見立てでは、これは秘密鍵が盗まれたようには見えません。攻撃者がBinance独自の署名システムに署名させたように見えます。TRMも同じ結論に達していますが、Binanceはまだ根本原因を公表していません。
3. 誰がやったのか
★ 10月31日、FBIは北朝鮮の犯行だと発表し、この活動を「TraderTraitor」と呼びました。Ethereum、Bitcoin、Solana上の攻撃者のアドレスを600件以上公表しました。
→ THORNodeの運営者、RPCプロバイダー、即時スワップサービス、DeFiアプリに対し、それらのアドレスに関連する取引をブロックするよう求めました。
→ TRMとChainalysisはすでにTraderTraitorを指摘していました。Bybit(2025年2月)やKelpDAO(2026年4月)と同じ手口です。Tornado Cashから少額を資金供給し、かなり前から準備を進め、事前に集めた署名を一気に実行しています。
→ 11月3日、金与正は国営メディアを通じて関与を否定し、この非難を「重大な政治的挑発」と呼びました。
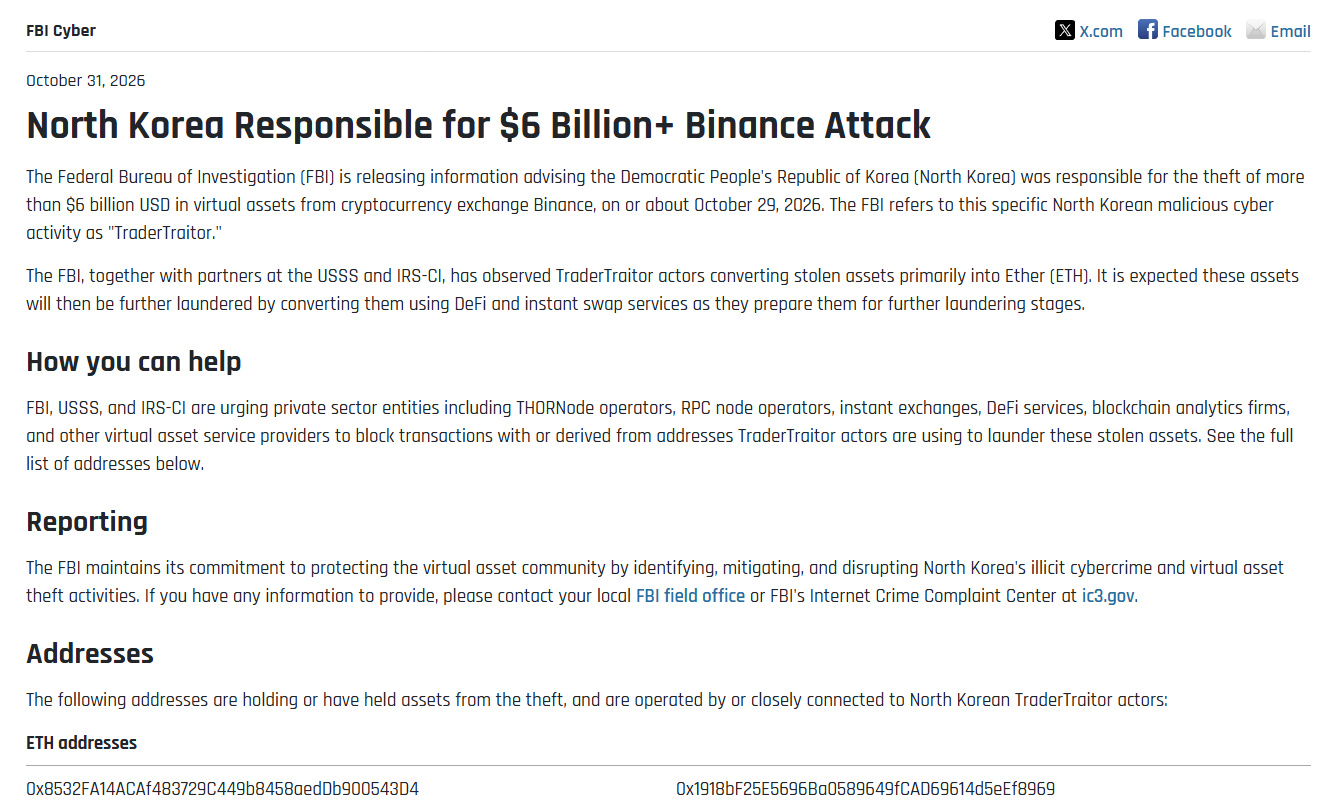
FBIサイバー警告、2026年10月31日
4. 凍結の競争
★ ステーブルコインは凍結できます。$BTC と$ETH はできません。つまり攻撃者は、発行元が対応する前にステーブルコインをスワップする必要がありました。
→ Tetherは、盗まれたUSDTがEthereumに着金してから37分後に凍結しました。それまでに約4億3,400万USDTがUniswapなどのDEXでETHに交換され、5,990万USDTを担保にAaveで19,762 ETHが借り入れられました。
→ Tronでは、凍結前にSunSwapで2億3,400万USDTがTRXに交換されました。
→ Circleは、盗まれた8億2,300万USDCのすべてを、交換される前に凍結しました。
→ Rippleは4,050万RLUSDを、World Libertyは2,780万USD1を凍結しました。Arbitrum Security Councilは8,426 ETHと7,460万ARBを凍結しました。
★ Ellipticによると、最終的に約28億5,000万ドルが凍結または差し押さえられ、凍結が実行される前に約7億8,600万ドル相当のステーブルコインが交換されました。
→ 私の見立てでは、凍結によってステーブルコインの大半が守られました。一方で、「オンチェーン」の資金に対し、少数の発行元がどれほど大きな力を持つかも示しました。その力は良くも悪くも働きます。
5. Binanceの対応
★ 封じ込め:出金を一時停止し、影響を受けた認証を無効化。入金は継続しました。
★ 資金:10月30日、Binanceは自社資金から63億4,000万ドルを確保しました。そのうち50億ドルは、盗まれたものとまったく同じトークンですでに保有していました。
→ 補填率は10月30日の約80%から、10月31日に90%、11月1日に95%へ上昇しました。残り5%は、Binanceが市場やOTC経由で引き続き買い集めている小規模トークンです。
→ 資金はSAFU、先物保険基金、BTC準備金、そして企業の財務資金から拠出されました。
→ SAFUのビットコインアドレスは、10月31日14:51 UTCに7,499 BTCを送金しました。現在の保有量は7,500 BTCで、送金前の半分です。BinanceはSAFUを約10億ドルまで補充するとしています。
→ CZ:「Binanceは借り入れをしていません。資産を売却していません。資金調達もしていません。」
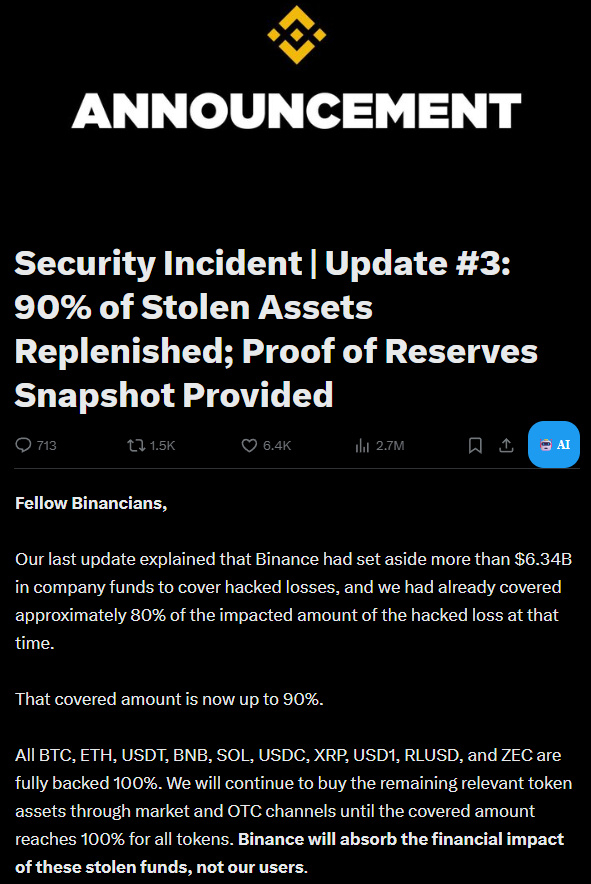
Binanceの復旧状況アップデート第3弾、10月31日
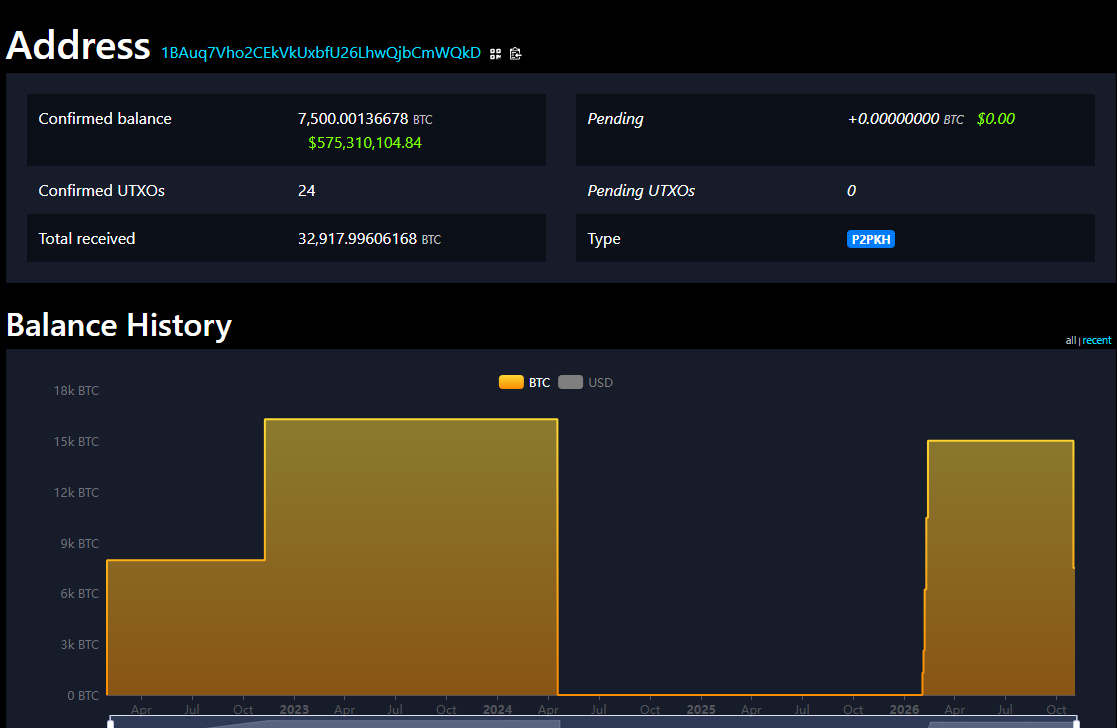
SAFUのBTCアドレス残高の推移、mempool.space
★ 検証:新たなプルーフ・オブ・リザーブのスナップショットが10月31日00:00 UTC時点で取得されました。zk証明は11月2日に完成しました。
→ 上位10銘柄(BTC、ETH、USDT、BNB、SOL、USDC、XRP、USD1、RLUSD、ZEC)の保有者は、自分の残高が少なくとも1対1で裏付けられているか確認できるようになりました。
→ より多くのトークンを対象とする次回のスナップショットは、11月4日に予定されています。
★ 出金:第1段階は11月1日06:00~09:00 UTCに再開され、先週のユーザー需要に基づいて優先順位が付けられました。第2段階は11月3日04:00 UTCに開始しました。
6. 市場とユーザーの反応
★ 価格:Binanceでは、その後7時間でBTCが80,864ドルから76,500ドルへ下落(-5.4%)しました。ETHは6.8%下落し、$BNB は最初の1時間で8.7%下落して680ドルになりました。
→ CoinGlassのデータによると、24時間で約15億ドル相当のポジションが清算され、その大半はロングでした。
→ BNBはまだ回復していません。ハッキング前の約744ドルに対し、現在は約696ドルです。
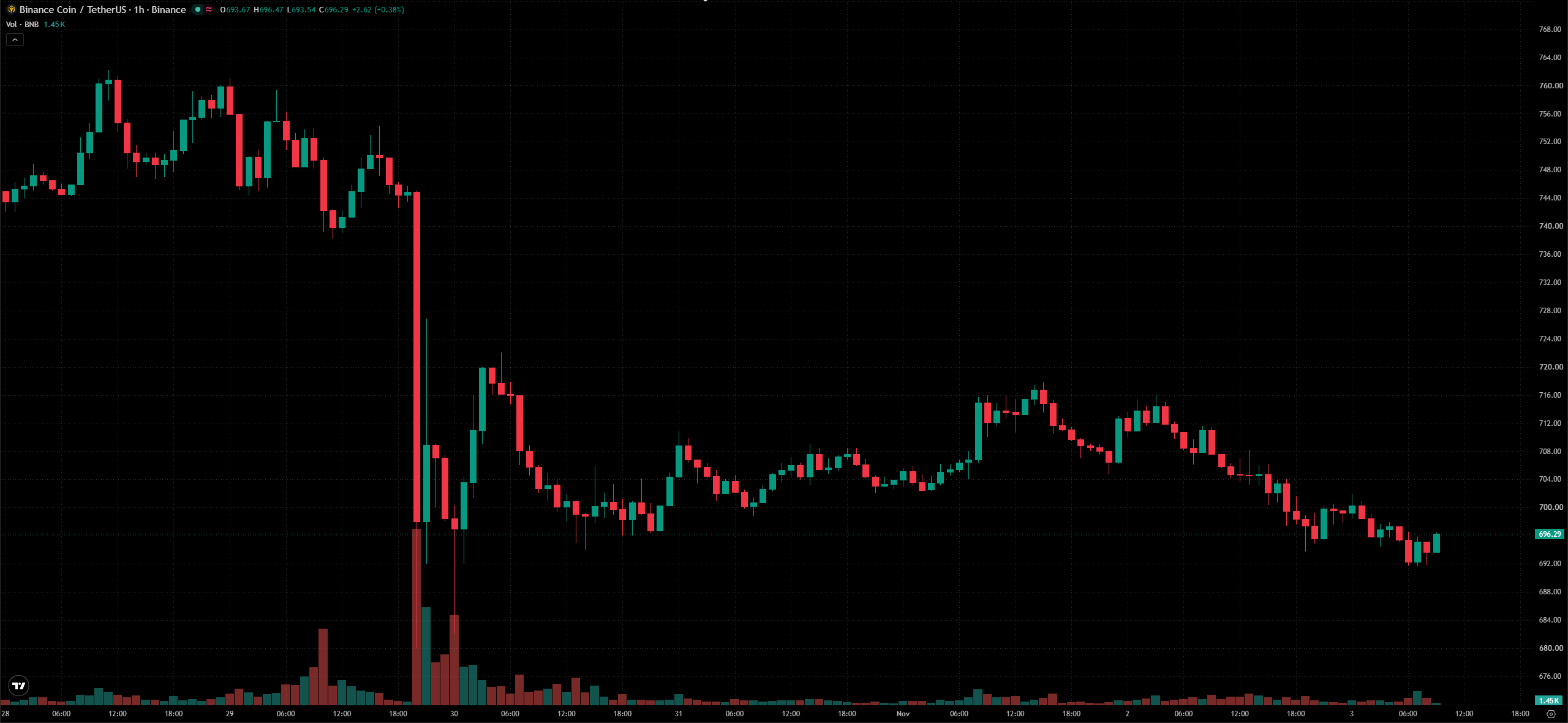
BinanceのBNB/USDT、1時間足、10月28日~11月3日(TradingView)
★ 資金の流れ:出金再開後の9時間で、ユーザーは46億5,000万ドルを引き出し、10億1,000万ドルを入金しました。CNBCによると、純流出額は36億4,000万ドルです。
→ DefiLlamaによると、Binanceの資産は10月29日の1,449億ドルから、翌日に1,332億ドル、11月3日に1,248億ドルへ減少し、現在は約1,280億ドルに戻っています。減少の一部は価格変動によるもので、出金だけが原因ではありません。
→ CZは「98%が残ることを選んだ」と述べました。11月3日には、現在は1時間あたりの入金額が出金額を上回り、他の取引所に向かった出金はわずか6~10%だと語りました。
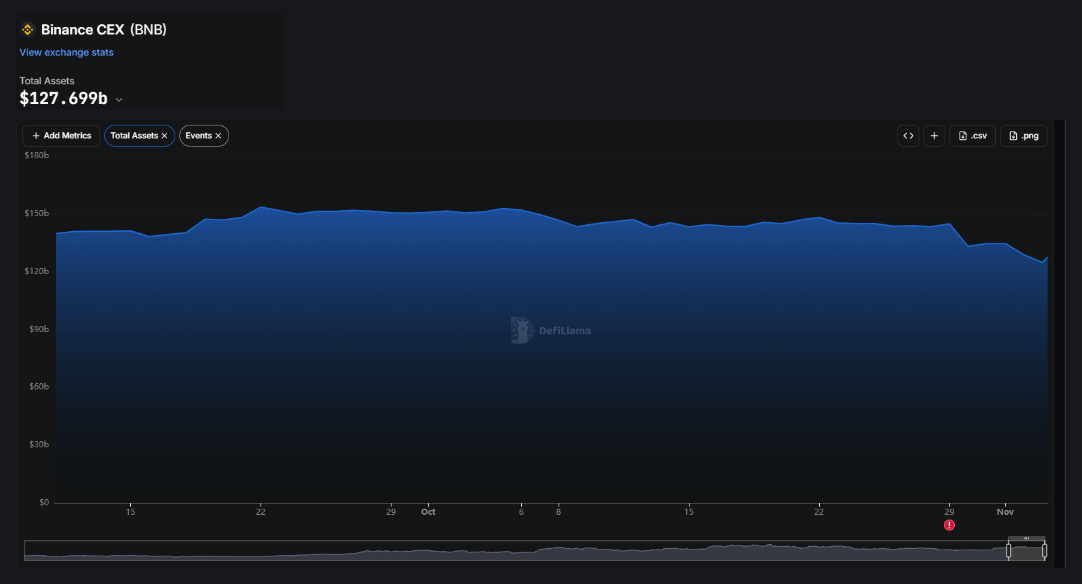
Binanceの総資産、DefiLlama
→ 私の見立てでは、取り付け騒ぎは起きませんでした。資産の約3%が流出しましたが、過去最大のハッキングの後としては、予想より少ない数字です。
7. 現在の資金の所在
★ Ellipticによると、4日足らずで約12,000のウォレット、11のチェーン、40,000件以上の取引が確認されました。およそ25秒に1つの新しいウォレットが作られている計算で、明らかに自動化されています。
→ 約32億4,000万ドルが、依然として攻撃者に関連するアドレスに残っています。その大半はETHとBTCです。現金化された額はごくわずかです。
→ 主な経路はTronでした。6億8,460万TRXが1つの分配用ウォレットから約7,700のアドレスに分散し、その後6つのブリッジを経由しました。少なくとも1億4,700万ドルがTronからEthereumに移動しました。
→ 10月31日、攻撃者は新たな経路を加えました。凍結されないとうたうUSDDへのスワップと、JustLendのボルトを経由する移動です。
→ 11月1日以降、ETH、SOL、NEAR、XRPが動き始めました。約28 BTCがコインジョインを通過し、ミキシングの最初の兆候が見られました。
→ あるトラブルで動きが鈍りました。EthereumのリオーグによりTHORChainへの入金が二重に返金され、Chainalysisによると、THORChainは緊急停止を余儀なくされました。
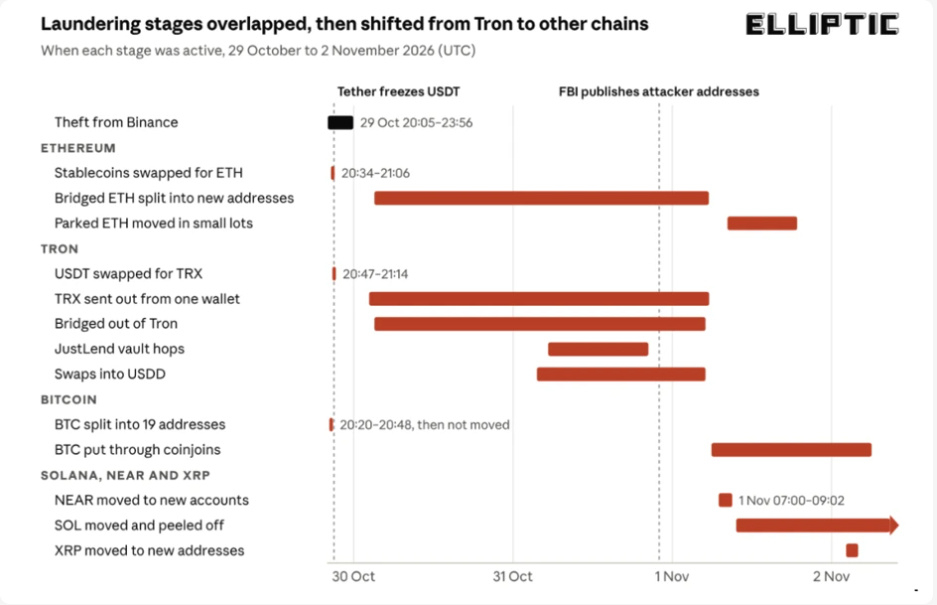
資金洗浄の段階、10月29日~11月2日(Elliptic)
★ 盗まれたETHが10日以内にすべて移動したBybitのケースよりも遅い動きです。Ellipticは、数カ月かけて徐々にBTCへ交換し、OTCブローカーを通じて現金化すると予想しています。
8. 解決したのか?
★ Binanceのユーザーにとっては、おおむね解決です。業界全体にとっては、まだです。
→ 解決済み:上位10銘柄は1対1で裏付けられ、検証可能です。95%が補填され、出金は再開中で、入金額が出金額を上回っています。
→ 未解決:
根本原因や事後検証の報告は未公表
残り5%のトークン
日程が決まっていないSAFUの補充
攻撃者の手元に残る約32億4,000万ドル
凍結されたUSDTとUSDCが、最終的にBinanceへ再発行されるかどうか
→ 規制当局:米シークレットサービスは、資金の追跡と凍結に取り組んでいると述べています。英国FCAは、Binanceは同国で登録されておらず、影響の可能性を調査中だと述べました。
9. どうすれば防げたか、何を変えるべきか
★ 取引所向け:
→ 財務用ウォレットでのEIP-7702委任をリアルタイムで監視し、委任が1件でもあれば警告する(TRM)。
→ 想定外の7702認証を拒否する。連続するノンスにまたがる多数の認証リクエストは、それだけで侵害の兆候とみなすべきです。
→ 鍵だけでなく、署名を要求できるシステムも保護する。侵害されたリクエスト経路から届いたものなら、署名者は何にでも署名してしまいます。
→ チェーンとウォレットの階層ごとに署名経路を分離し、1回の侵害で一晩のうちに10のチェーンから資金を抜き取られないようにする。
→ ホットウォレットの上限を設定し、自動サーキットブレーカーを追加する。今回は最初の送金から約4時間後に出金が一時停止されて初めて、流出が止まりました。
→ 開発者の端末をロックダウンする:
日常的な開発作業を、管理者権限や署名アクセスから切り離す
有効期間の短い認証情報を使う
応募していない「コーディングテスト」は隔離された環境でのみ開く。偽の採用課題は、TraderTraitorがよく使う誘いです
★ ユーザー向け:
→ 取引所の残高は借用証書のようなものです。今回は全額が支払われましたが、いつもそうなるとは限りません。
→ プルーフ・オブ・リザーブと照らし合わせて自分の残高を確認し、長期保有分は自己管理しましょう。
→ 公式チャネルのみを利用する。ハッキングのたびにフィッシングが急増します。
10. 今後のシナリオ
★ 基本シナリオ:Binanceは残り5%を補填し、事後検証を公表してSAFUを補充します。攻撃者は数カ月かけてOTC業者を通じて徐々にBTCへ資金洗浄し、凍結された資金の一部は最終的に返還されます。
★ より良いシナリオ:FBIのリストを使い、取引所、OTC業者、ブリッジに資金が触れるたびに、約32億4,000万ドルのさらに多くが凍結されます。事後検証では、範囲が限定され修正可能な不具合だったと判明します。
★ より悪いシナリオ:事後検証でより深刻な問題が明らかになり、規制当局がこの事件を機に行動を起こし、資金流出が再び始まるか、同じ手口が別の取引所を襲います。
→ 業界全体では、EIP-7702への精査、ホットウォレット上限の厳格化、ステーブルコイン発行元が持つ凍結権限をめぐる議論の活発化が予想されます。
見出しになる数字は、盗まれた63億ドルです。
より重要な数字は95%かもしれません。Binanceは1週間足らずで、過去最大のハッキングによる損失を自社のバランスシートで吸収しました。
しかし、資金は消えたわけではありません。約12,000のウォレットに分散し、25秒ごとに新しいウォレットが現れています。
取引所のホットウォレットを運用しているとしたら、まず何を変えますか?
情報源
BinanceのX投稿:初期調査(10月30日)、調査アップデート(10月30日)、復旧状況アップデート第2~6弾(10月30日~11月3日)
FBI Cyber:「北朝鮮が60億ドル超のBinance攻撃に関与」(10月31日)
TRM Labs:「北朝鮮、史上最大のハッキングでBinanceから63億6,000万ドルを窃取」
Elliptic:「北朝鮮はBinanceから盗んだ64億ドルをどう資金洗浄しているのか」(11月2日)
CNBC:純流出額(11月2日)、北朝鮮の否定とElliptic/Chainalysisによる追跡(11月3日)
CointelegraphのX投稿、Chainalysisを引用:Ethereumのリオーグを受けたTHORChainの停止(10月31日)
CZのX投稿(11月1日~11月3日)
DefiLlama(Binance CEX)、mempool.space(SAFUアドレス)、TradingView/Binance(価格)、BeInCrypto経由のCoinGlass(清算)
StepSecurity:開発者端末のセキュリティから得られる教訓(10月30日)
時系列の照合にWikipedia「2026 Binance hack」を使用