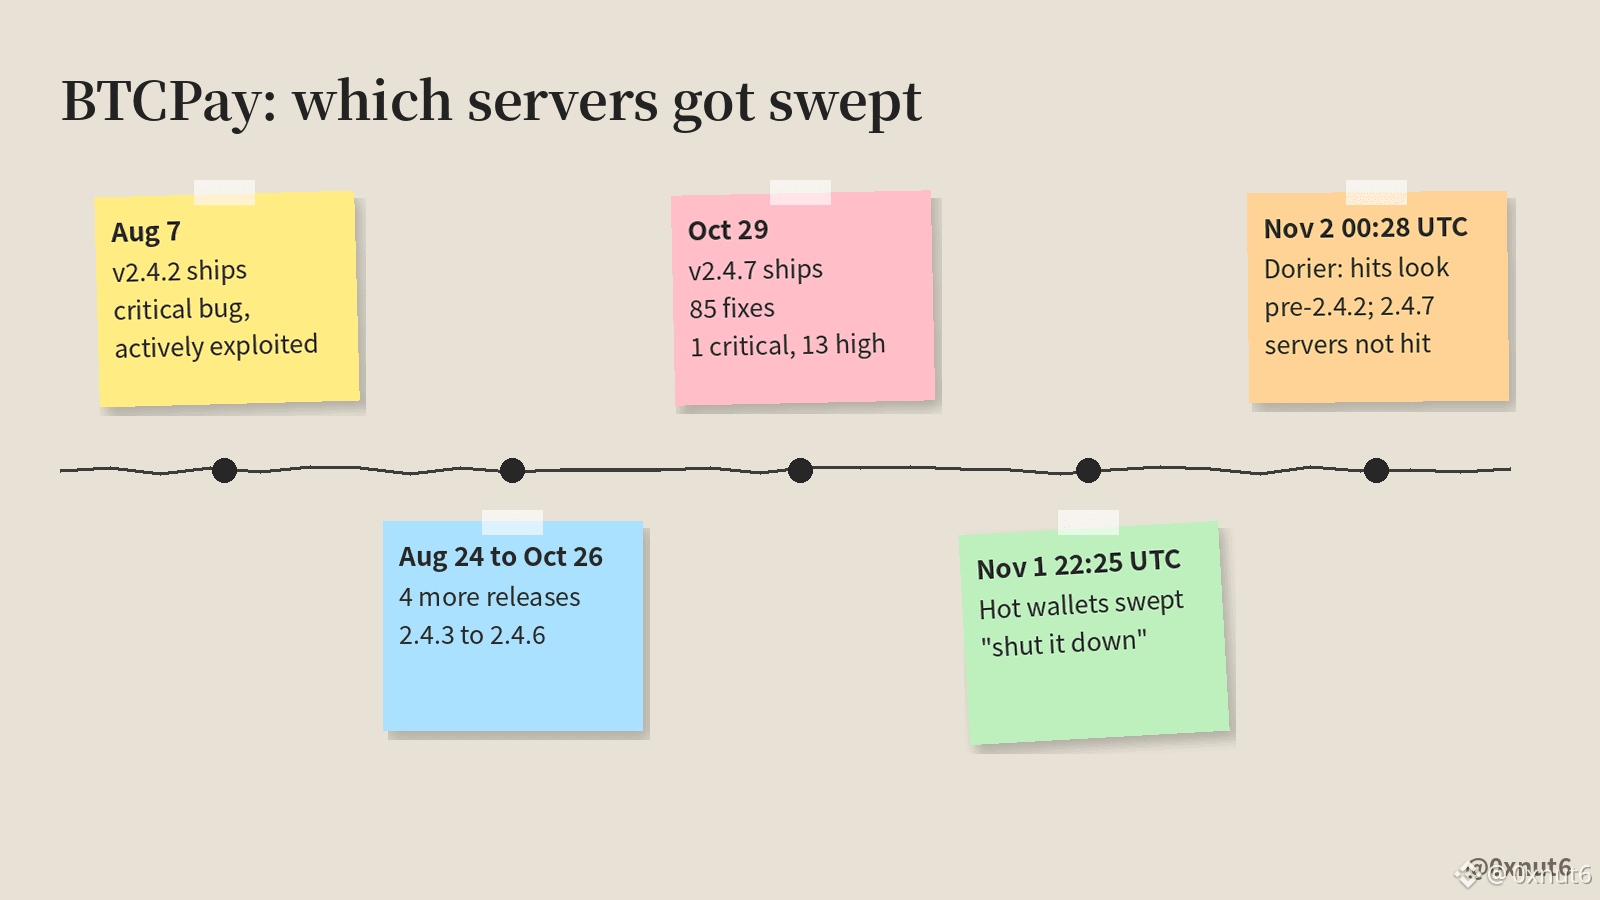
BTCPay Serverは日曜日の22:25 UTCに運用者へサーバーの停止を呼びかけたが、バージョン2.4.7を稼働させていた同社自身のサーバーは被害を受けなかった。
この差が重要なのは、リード開発者の@NicolasDorierによると、これまでに資金を抜き取られたインスタンスは、バージョン2.4.2より前のものと思われるためだ。
2.4.2は8月7日にリリースされた。セキュリティ勧告では、このバグは重大で、実際に悪用されており、LNDノードからすでに資金が盗まれていたと説明されていた。
それから87日が経過した。その後さらに5回のリリースがあり、10月29日に2.4.7が公開された。このリリースでは、Anthropicのコードスキャナーが検出した85件の問題が修正され、そのうち1件は重大、13件は高リスクと評価されていた。
初期調査によると、攻撃者はこれらのサーバーに管理者としてログインしていた。チームはその方法をまだ把握しておらず、新たなバグによる攻撃には見えないという。
@BtcpayServerの警告は、秘密鍵がサーバー上にあるホットウォレットに関するものだ。監視専用のストアが保持するのはxpubのみで、サーバー上に抜き取られる鍵はない。
台北時間09:00時点で、Dorierが挙げた被害サーバーはすべて2.4.2より前のバージョンで、同氏自身の2.4.7サーバーは被害を受けていなかった。
$BTC
この差が重要なのは、リード開発者の@NicolasDorierによると、これまでに資金を抜き取られたインスタンスは、バージョン2.4.2より前のものと思われるためだ。
2.4.2は8月7日にリリースされた。セキュリティ勧告では、このバグは重大で、実際に悪用されており、LNDノードからすでに資金が盗まれていたと説明されていた。
それから87日が経過した。その後さらに5回のリリースがあり、10月29日に2.4.7が公開された。このリリースでは、Anthropicのコードスキャナーが検出した85件の問題が修正され、そのうち1件は重大、13件は高リスクと評価されていた。
初期調査によると、攻撃者はこれらのサーバーに管理者としてログインしていた。チームはその方法をまだ把握しておらず、新たなバグによる攻撃には見えないという。
@BtcpayServerの警告は、秘密鍵がサーバー上にあるホットウォレットに関するものだ。監視専用のストアが保持するのはxpubのみで、サーバー上に抜き取られる鍵はない。
台北時間09:00時点で、Dorierが挙げた被害サーバーはすべて2.4.2より前のバージョンで、同氏自身の2.4.7サーバーは被害を受けていなかった。
$BTC