

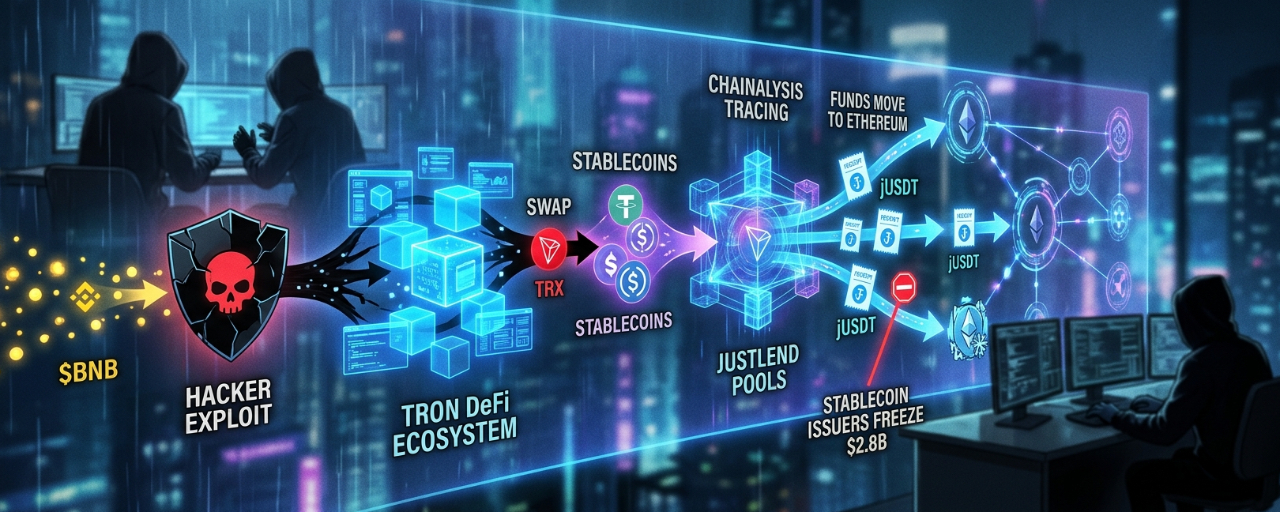

北朝鮮のTraderTraitorグループと関係があるとされるハッカーが、TRONのDeFiエコシステム、特にJustLendを利用して、大規模なBinanceの不正流出で盗んだ資金を移動させていると報じられています。ブロックチェーン分析企業Chainalysisによると、攻撃者は約64億ドルを盗み、TRX、ステーブルコイン、jUSDTなどの譲渡可能な受取トークンを使った複雑なマネーロンダリング経路を利用したとされています。このプロセスでは、TRXをステーブルコインに交換し、それらをJustLendに預け入れ、受取トークンを複数のウォレット間で移転した後、ステーブルコインに交換して資金を他のネットワーク(多くの場合Ethereum)に移動させます。こうすることで、さらなる制限が適用される前に資金を移動できます。$TRX

この手法は、プールされた資産に対する権利を表す一方で、ステーブルコイン発行者が直接凍結できない受領トークンを利用しています。そのため、TetherやCircleなどの企業が資金の移動を即座に止めることは、より困難になります。それでも、両発行者はこのエクスプロイトに関連する約28億ドル相当のステーブルコインを凍結したと報じられています。捜査当局はまた、ウォレットが多額の資金を送金する前に正確に1 TRXを受け取るなど、特徴的な取引パターンも特定しており、複数のアドレスにまたがる資金の流れを追跡する手がかりとなっています。 $ETH

当局やブロックチェーン分析企業は引き続き動向を監視しており、FBIは暗号資産関連企業に対し、特定されたアドレスをブロックするよう警告しています。ステーブルコインのブラックリスト、DeFiインターフェース、RPCサービス、クロスチェーンブリッジを通じて、さらなる制限が導入される可能性があります。資金洗浄の経路が介入を困難にしているものの、ブロックチェーン上の取引は依然として追跡可能です。一般ユーザーにとって、監視の強化は、不審な取引に関連する資産を利用する際にコンプライアンス審査を受けるリスクを高めます。