

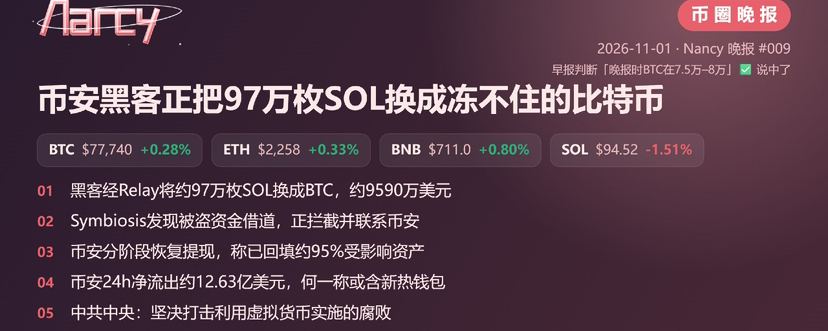


バイナンスのハッカーがついにSOLを動かした。だが、ひと回りした末に交換して手に入れたのは、よりによってビットコインだった。ChainCatcherがLookonchainを引用して伝えたところによると、ハッカーは盗んだ約97万枚のSOLをBTCに交換しており、その額は約9,590万ドルに相当する。前日にはFBIがDeFiや即時交換サービスに名指しで協力を求め、資金の阻止を呼びかけたばかりだ。網が本当に狭まったのか、今夜のオンチェーン記録は、あまり芳しくない答えを示している。
まず、時系列を整理してみよう。PANewsがWhale Alertを引用して伝えたところによると、台北時間の今日17時39分、バイナンスのハッキングに関連するアドレスから48万5,000枚超のSOLが送金された。送金時の価格で約4,635万ドル相当だ。PANewsはその際、資金の移動は売却を意味するわけではないと、わざわざ注意を促していた。18時38分になると、ChainCatcherは、ハッカーが過去1時間で約48万7,000枚のSOLを移動させ、Relay Protocolを通じてビットコインに交換していると報じた。TRM Labsの集計によると、今回の盗難リストに含まれるSOLは合計約97万枚。つまり、ハッカーはSOLを丸ごとすべて交換しようとしている。
対照的な動きは、前日に出された声明に隠れている。Cointelegraphによると、FBIは土曜日に声明を発表し、盗まれた資金の大半はまずイーサリアムに交換されたと説明。ハッカーは今後、DeFiや即時交換サービスを利用して資金洗浄を続けると予想し、ノード運営者、即時交換プラットフォーム、DeFiサービス、オンチェーン分析企業に対し、これらのアドレスに関連する取引を阻止するよう呼びかけた。ところが今日18時29分、クロスチェーンプロトコルのSymbiosisは、盗難資金を自社経由で移動させようとする動きを検知し、チームが阻止にあたるとともに、バイナンスに連絡したと投稿した。また、現在のスクリーニングは通常の資金の流れを想定して設計されており、迅速で複雑な操作には監視の抜け穴があることも認めた。
たとえば、あなたが今日たまたまSymbiosisでクロスチェーン取引をした普通のユーザーだとしよう。Symbiosisは、資金が保留されたり、誤ってロールバックされたりしたユーザーに、チームへ連絡して確認するよう呼びかけている。同じ時間帯にハッカーもこの経路を使っていたことを、あなたはおそらく知らないだろう。では、なぜハッカーはビットコインへの交換にこだわるのか。ChainCatcherの見解では、BTCは流動性が高く、受け入れられる範囲も広いため、より素早く資金を移せるうえ、発行主体が存在しないビットコインには、誰も押せる凍結ボタンがない。報道の数字をもとに概算すると、この9,590万ドルは盗難額約63億ドルの1.5%ほどにすぎない。残りには約20万枚のETH、18,270枚のビットコイン、大量のステーブルコインがある。バイナンスは今日になって、ようやく段階的な出金再開を始めたばかりだ。
私の見方では、今回の資金回収はすでに「誰が凍結できるか」から「誰がより早く反応できるか」という勝負に変わっている。FBIのアドレスリスト、オンチェーン分析企業のラベル、各プロトコル独自のリスク管理。そのすべてが数十分以内に対応しなければならない。一歩遅れれば、数千万ドルが別の通貨に、別のチェーンに移されてしまう。CointelegraphがCertiKのデータを引用して伝えたところによると、2025年の暗号資産関連のセキュリティ被害額は約34億ドルと推定され、そのうち20億ドル超が北朝鮮関連のグループによるものだった。報道の数字と単純に比べると、今回の一件だけで年間被害総額を上回る。猫はそれぞれ持ち場を分担する複数のプロトコルだが、ネズミは一匹だけ。それでも、会議を開く必要はない。
DeFiプロトコルは取引所のように、すべての資金をスクリーニングすべきだと思う?普通のユーザーに誤って被害が及んでも、ハッカーを止めるべきなのか。それとも、パーミッションレスを守り、ハッカーも利用できることを受け入れるべきなのか。
今日のその他の注目ニュースは画像をご覧ください